近期,安全研究人员在Frappe框架的附件模块中发现了一处严重的任意文件上传漏洞,该漏洞被CVE编号为CVE-2025-67289。这一发现引起了广泛关注,因为Frappe框架作为开源ERP系统的核心组件,广泛应用于企业级应用开发中。本文将从技术角度深入解析该漏洞的成因、攻击路径以及可能带来的安全风险,并提供针对性的防护建议。Frappe框架作为Python开发的全栈Web应用框架,其附件模块主要用于处理文件上传和存储功能。CVE-2025-67289漏洞的核心问题在于附件模块在文件上传验证机制中存在缺陷,攻击者可以利用该漏洞上传任意类型的文件,包括可执行脚本和恶意代码。这种任意文件上传漏洞通常被评估为高危漏洞,因为它可能导致服务器端代码执行、数据泄露或系统完全控制。

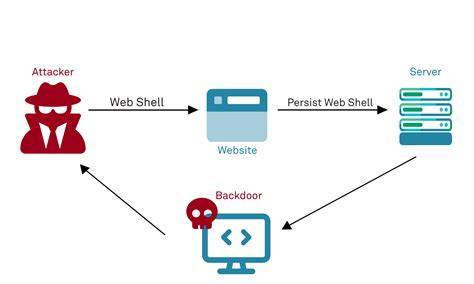
从技术实现角度来看,该漏洞主要涉及文件类型检查和路径验证的不足。在正常情况下,文件上传功能应该对文件扩展名、MIME类型以及文件内容进行严格验证。然而,在存在CVE-2025-67289的版本中,这些验证机制可能被绕过,攻击者可以通过精心构造的请求上传恶意文件。例如,攻击者可能将PHP脚本文件重命名为图片文件,或者利用双重扩展名技术(如file.php.jpg)来欺骗验证系统。该漏洞的攻击路径通常包括以下几个步骤。首先,攻击者通过分析目标系统的附件上传接口,识别出可利用的漏洞点。
然后,他们构造特定的HTTP请求,包含恶意文件和绕过验证的参数。一旦文件成功上传,攻击者可以通过直接访问或通过其他漏洞触发文件执行,从而实现对服务器的控制。这种攻击方式对未经修补的系统威胁极大,尤其是那些部署在公网环境中的企业应用。从安全风险的角度来看,CVE-2025-67289漏洞可能带来多方面的危害。首先,攻击者可以利用上传的恶意文件执行任意代码,导致服务器被完全控制。其次,敏感数据可能被泄露,包括用户信息、财务数据和业务机密。

此外,攻击者还可以利用该漏洞作为跳板,进一步攻击内部网络中的其他系统。因此,企业必须高度重视此类漏洞的修补和防护。针对CVE-2025-67289漏洞,Frappe框架的开发团队已经发布了官方修补程序。用户应尽快升级到最新版本,以消除该漏洞带来的安全风险。除了升级之外,企业还可以采取以下防护措施。首先,实施严格的文件上传验证机制,包括扩展名检查、MIME类型验证和文件内容扫描。
其次,限制文件上传的目录权限,确保上传的文件无法被直接执行。此外,定期进行安全审计和渗透测试,及时发现和修复潜在的安全漏洞。在应用安全的实践中,开发者还可以考虑使用安全框架和工具来增强文件上传的安全性。例如,可以集成OWASP的文件上传安全指南,或者使用专业的安全扫描工具来检测潜在的漏洞。此外,企业还应建立完善的安全响应机制,确保在发现漏洞后能够迅速采取行动,减少安全事件的影响。随着企业数字化转型的加速,Web应用的安全性变得越来越重要。
CVE-2025-67289漏洞的发现提醒我们,即使是成熟的开源框架也可能存在安全隐患。因此,企业在选择和使用开源组件时,必须进行充分的安全评估和测试。同时,开发团队也应加强安全开发实践,确保代码质量和安全性。总结来说,CVE-2025-67289漏洞的发现和修补为企业级应用的安全防护提供了重要的参考。通过深入理解该漏洞的技术原理和攻击路径,企业可以更好地应对类似的安全威胁。同时,通过采取积极的防护措施和安全实践,可以有效提升系统的安全性,保护企业的数字资产免受攻击。
。