深度解析CVE-2025-65783:Hubert系统文件上传漏洞的安全威胁与防护策略

区块链技术 加密货币的机构采用
钱财 qian.cx
分享: Telegram X
本文详细分析了Hubert系统中发现的CVE-2025-65783任意文件上传漏洞,探讨其技术原理、潜在风险以及企业应对策略,帮助安全从业者和IT管理者提升系统安全防护能力。

本文详细分析了Hubert系统中发现的CVE-2025-65783任意文件上传漏洞,探讨其技术原理、潜在风险以及企业应对策略,帮助安全从业者和IT管理者提升系统安全防护能力。

近期,安全研究人员在Hubert系统的/utils/uploadFile组件中发现了一处严重的任意文件上传漏洞,编号为CVE-2025-65783。这一漏洞的发现引发了广泛关注,因为它可能被恶意利用导致系统完全失陷。本文将从技术角度深入解析该漏洞的成因、影响范围以及企业应采取的防护措施,为安全从业者和IT管理者提供实用的参考。Hubert系统作为企业级应用平台,广泛应用于各行各业的业务流程管理中。其文件上传功能是系统核心模块之一,用于处理用户上传的各类文档和数据。然而,在最新版本中,研究人员发现了一个严重的设计缺陷,即在文件上传过程中缺乏充分的文件类型验证和访问控制机制。

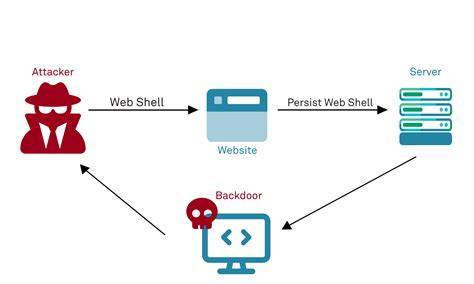
攻击者可以利用这个漏洞上传任意类型的文件,包括可执行脚本和恶意代码,从而实现对系统的远程控制。从技术实现角度来看,该漏洞的核心在于系统在处理上传文件时没有严格执行文件扩展名检查和内容验证。攻击者可以通过修改HTTP请求头中的Content-Type字段,绕过服务器端的简单过滤机制。更为严重的是,系统在文件存储路径中没有实施严格的权限控制,导致上传的文件可以被公开访问或执行。该漏洞的影响范围可能非常广泛。首先,攻击者可以利用这个漏洞上传Web Shell,从而获得对服务器的完全控制权。

其次,恶意文件可能被用于传播病毒或进行数据窃取。此外,由于Hubert系统常用于企业内部业务系统,一旦被入侵,可能导致敏感数据泄露,造成重大经济损失和声誉损害。针对这种任意文件上传漏洞,企业应采取多层次的防护措施。首先,应立即升级到官方发布的修复版本,确保系统补丁完整。其次,在文件上传功能中实施严格的文件类型验证,不仅检查扩展名,还要进行文件内容分析。此外,应限制文件上传的存储路径,确保上传文件不在Web根目录下。

同时,建议部署文件上传防火墙,对上传的文件进行实时扫描。在应急响应方面,企业应建立完善的日志监控机制,及时发现异常的文件上传行为。一旦发现可疑活动,应立即隔离受影响的系统,并进行全面的安全审计。此外,定期进行渗透测试和漏洞扫描,确保系统安全性持续保持。随着网络攻击手段的不断演进,任意文件上传漏洞仍然是企业信息安全面临的重要威胁。CVE-2025-65783的发现提醒我们,在开发和部署应用系统时,必须严格遵循安全开发规范,确保每个功能模块都经过充分的安全测试。

只有通过技术手段和管理措施的结合,才能有效应对日益复杂的网络安全挑战。在未来,随着云计算和大数据技术的广泛应用,企业的数据资产将面临更大的安全风险。因此,建立完善的安全防护体系,定期进行安全培训,提高员工的安全意识,都是企业应对网络安全威胁的重要举措。通过持续的安全投入和技术创新,我们可以构建更加安全可靠的数字化环境,为企业的可持续发展提供坚实保障。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了OMEC项目UPF组件中发现的CVE-2025-65568拒绝服务漏洞,探讨其影响范围、技术细节及安全防护措施,帮助企业和开发者提升网络安全防护能力。
2026年07月06号 11点13分24秒 深度解析CVE-2025-65568:OMEC项目UPF组件的拒绝服务漏洞及安全防护指南

本文详细分析了OMEC项目UPF组件中发现的CVE-2025-65568拒绝服务漏洞,探讨其影响范围、技术细节及安全防护措施,帮助企业和开发者提升网络安全防护能力。

本文详细分析了eProsima Fast-DDS v3.3版本中发现的CVE-2025-67108漏洞,探讨其技术细节、潜在风险以及企业如何有效应对此类安全威胁。
2026年07月06号 11点13分52秒 深度解析CVE-2025-67108:eProsima Fast-DDS v3.3漏洞及其安全影响

本文详细分析了eProsima Fast-DDS v3.3版本中发现的CVE-2025-67108漏洞,探讨其技术细节、潜在风险以及企业如何有效应对此类安全威胁。

本文详细分析了CVE-2026-30352漏洞的技术细节,探讨其影响范围、攻击路径及安全防护措施,帮助企业和开发者有效应对此类开发环境安全威胁。
2026年07月06号 11点14分15秒 深度解析CVE-2026-30352漏洞:Leo开发服务器的远程代码执行风险与防护策略

本文详细分析了CVE-2026-30352漏洞的技术细节,探讨其影响范围、攻击路径及安全防护措施,帮助企业和开发者有效应对此类开发环境安全威胁。

本文详细分析了CVE-2026-38936反射型XSS漏洞在Diskover-Community中的影响,探讨其攻击机制、潜在风险及企业级防护策略,为安全从业者提供实用建议。
2026年07月06号 11点14分44秒 深度解析CVE-2026-38936:Diskover-Community反射型XSS漏洞的威胁与防护指南

本文详细分析了CVE-2026-38936反射型XSS漏洞在Diskover-Community中的影响,探讨其攻击机制、潜在风险及企业级防护策略,为安全从业者提供实用建议。

本文详细分析了OpenRapid RapidCMS v1.3.1版本中存在的CVE-2026-38930认证绕过漏洞,探讨其技术原理、潜在影响及有效的安全防护措施,帮助企业和开发者提升系统安全性。
2026年07月06号 11点15分07秒 深度解析CVE-2026-38930漏洞:OpenRapid RapidCMS v1.3.1认证绕过漏洞的技术分析与安全防护指南

本文详细分析了OpenRapid RapidCMS v1.3.1版本中存在的CVE-2026-38930认证绕过漏洞,探讨其技术原理、潜在影响及有效的安全防护措施,帮助企业和开发者提升系统安全性。

本文详细分析了GNCC GP5 v7.1.76版本中U-Boot组件存在的CVE-2026-36175漏洞,探讨其潜在威胁、攻击路径及防护措施,帮助企业和个人提升设备安全防护能力。
2026年07月06号 11点15分34秒 深度解析CVE-2026-36175漏洞:GNCC GP5 v7.1.76 U-Boot组件的物理接近攻击风险

本文详细分析了GNCC GP5 v7.1.76版本中U-Boot组件存在的CVE-2026-36175漏洞,探讨其潜在威胁、攻击路径及防护措施,帮助企业和个人提升设备安全防护能力。

深入探讨GNCC GP5 v7.1.76版本中工厂复位功能存在的严重安全漏洞CVE-2026-36178,分析其对加密敏感数据的影响,并提供企业级设备安全管理的最佳实践建议。
2026年07月06号 11点20分19秒 GNCC GP5 v7.1.76工厂复位漏洞分析:CVE-2026-36178的安全隐患与应对策略

深入探讨GNCC GP5 v7.1.76版本中工厂复位功能存在的严重安全漏洞CVE-2026-36178,分析其对加密敏感数据的影响,并提供企业级设备安全管理的最佳实践建议。