AI端点暴露风险:黑客如何劫持AI系统发动网络攻击
随着AI技术的快速发展,暴露在公网的AI端点成为黑客新的攻击目标。本文深入分析AI端点被劫持的攻击手段、防护策略及企业应对方案,帮助读者全面了解AI安全防护的关键要点。
近年来,人工智能技术在各行各业的应用日益广泛,从智能客服到自动化数据分析,AI系统正在重塑企业的运营模式。然而,随着AI技术的普及,暴露在公网的AI端点也成为黑客新的攻击目标。根据最新的网络安全研究报告,越来越多的攻击者开始利用暴露的AI端点发动各种网络攻击,包括数据窃取、恶意代码注入以及分布式拒绝服务攻击。这些攻击不仅威胁企业的数据安全,还可能导致系统瘫痪,造成巨大的经济损失。AI端点暴露的风险主要源于企业在部署AI系统时忽视了安全防护措施。许多企业为了快速上线AI应用,往往会忽略端点的安全配置,导致AI模型、训练数据以及API接口等关键组件暴露在公网上。

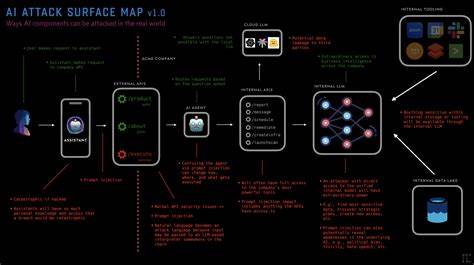
黑客通过扫描互联网上的AI端点,可以轻松发现这些暴露的系统,并利用其漏洞发动攻击。例如,攻击者可能通过API接口注入恶意数据,使AI模型产生错误的输出,从而误导用户或执行恶意操作。此外,黑客还可以利用暴露的AI端点进行数据窃取,获取企业的敏感信息,包括客户数据、财务记录以及商业机密。为了应对AI端点被劫持的风险,企业需要采取多层次的安全防护措施。首先,企业应确保AI系统的所有端点都经过严格的安全配置,包括启用防火墙、加密通信以及定期更新安全补丁。其次,企业应定期进行安全审计,检查AI系统的配置和漏洞,及时修复发现的安全问题。
此外,企业还应建立AI安全监控系统,实时监测AI端点的异常行为,如异常访问、数据泄露以及恶意代码注入等。通过这些措施,企业可以有效降低AI端点被劫持的风险,保障系统的安全稳定运行。除了技术防护措施,企业还应加强员工的安全意识培训。许多AI端点被劫持的攻击都是通过内部员工的误操作或疏忽导致的。因此,企业应定期组织安全培训,向员工普及AI安全知识,提高员工的安全意识。例如,员工应了解如何识别钓鱼邮件、如何正确配置AI系统以及如何应对网络攻击等。

通过加强员工的安全意识,企业可以减少内部安全风险,提高整体的安全防护能力。在应对AI端点被劫持的攻击时,企业还应建立完善的应急响应机制。一旦发现AI端点被劫持,企业应立即启动应急响应流程,包括隔离受感染的系统、恢复备份数据以及通知相关部门等。此外,企业还应定期进行应急演练,模拟各种攻击场景,测试应急响应流程的有效性。通过这些措施,企业可以快速响应网络攻击,减少攻击造成的损失。随着AI技术的不断发展,AI端点被劫持的攻击手段也在不断演变。
因此,企业必须保持对AI安全的持续关注,定期更新安全策略,以应对新型的攻击手段。例如,企业可以引入AI安全解决方案,利用AI技术自动检测和防护网络攻击。此外,企业还应加强与安全厂商的合作,获取最新的安全威胁情报,提高安全防护能力。综上所述,AI端点暴露的风险正在成为企业面临的重要安全挑战。企业必须采取多层次的安全防护措施,包括技术防护、员工培训以及应急响应等,以应对AI端点被劫持的攻击。通过加强AI安全防护,企业可以保障系统的安全稳定运行,减少网络攻击造成的损失,确保业务的持续发展。
。