保持警惕:OPSEC意识对个人和组织安全的重要性
在数字化时代,信息安全和运营安全(OPSEC)意识至关重要。本文深入探讨OPSEC的核心原则,分析其对个人和组织安全的影响,并提供实用建议,帮助读者建立有效的安全防护体系。
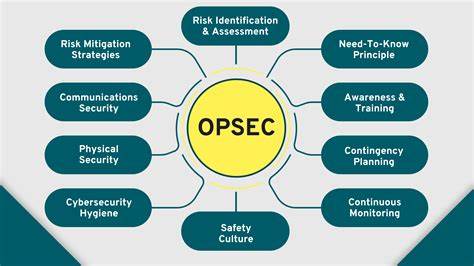
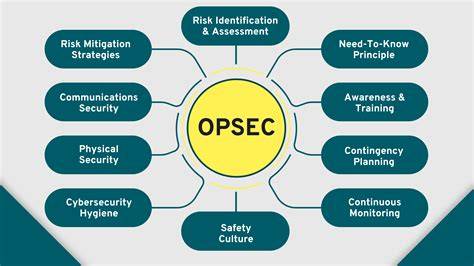
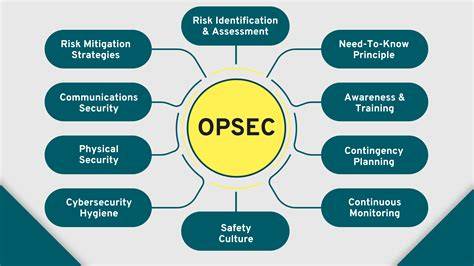
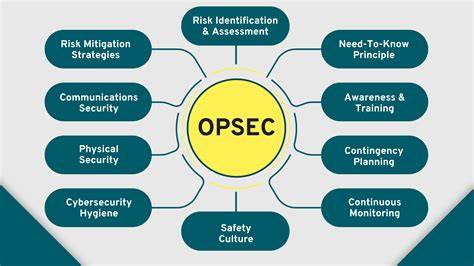
在当今信息爆炸的时代,个人和组织面临的安全威胁日益复杂。从社交媒体泄露到网络钓鱼攻击,再到工业间谍活动,信息安全已经成为每个人都必须重视的议题。运营安全(OPSEC)作为一种系统化的安全防护方法,旨在通过识别和减少信息泄露的风险,保护敏感数据和关键资产。本文将深入探讨OPSEC的核心原则,分析其对个人和组织安全的重要性,并提供实用建议,帮助读者建立有效的安全防护体系。OPSEC的起源可以追溯到军事领域,最初用于保护军事行动的机密信息。随着技术的发展和网络威胁的日益严峻,OPSEC的应用范围已经扩展到企业、政府机构和个人生活的各个方面。

在数字化时代,信息泄露的后果可能远超传统安全威胁。例如,一家企业的商业机密被窃取可能导致市场份额丧失,而个人的隐私信息泄露则可能引发身份盗用和财产损失。建立OPSEC意识的第一步是识别潜在的安全威胁。这包括了解常见的攻击手段,如社交工程、钓鱼邮件和恶意软件。社交工程利用人性的弱点,通过欺骗手段获取敏感信息。例如,攻击者可能假冒IT支持人员,要求用户提供登录凭据。
钓鱼邮件则通过伪造合法邮件,诱导用户点击恶意链接或下载附件。恶意软件则通过感染设备,窃取数据或破坏系统。为了有效应对这些威胁,个人和组织需要采取多层次的安全措施。首先,建立严格的访问控制机制,确保只有授权人员能够接触敏感信息。其次,定期进行安全培训,提高员工的安全意识。例如,通过模拟钓鱼攻击,测试员工的应对能力,并提供反馈和改进建议。

此外,使用加密技术保护数据传输和存储,确保即使信息被截获,也无法被解读。在个人层面,OPSEC意识同样重要。例如,在社交媒体上发布信息时,需要谨慎考虑内容的敏感性。公开分享个人行程、家庭住址或工作细节,可能为潜在攻击者提供可乘之机。此外,使用强密码和双因素认证(2FA)可以显著提高账户安全性。强密码应包含大小写字母、数字和特殊字符,并定期更换。
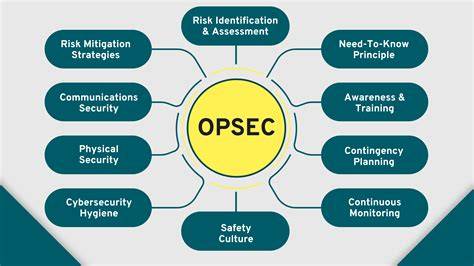
双因素认证则通过额外的验证步骤,如短信验证码或生物识别,确保只有合法用户能够访问账户。组织层面的OPSEC实践还包括建立完善的安全政策和应急响应计划。安全政策应明确规定信息处理的标准和流程,确保所有员工遵守相关规则。应急响应计划则帮助组织在发生安全事件时迅速采取行动,最小化损失。例如,定期进行安全演练,模拟不同类型的攻击场景,测试团队的响应能力,并优化应急流程。此外,技术工具在OPSEC实践中扮演着关键角色。
例如,使用防火墙和入侵检测系统(IDS)可以监控网络流量,识别异常行为。数据备份和恢复系统则确保在发生数据丢失或系统损坏时,能够快速恢复关键信息。此外,使用虚拟专用网络(VPN)可以加密网络通信,防止数据在传输过程中被窃取。在数字化时代,OPSEC意识不仅仅是技术问题,更是一种文化。建立安全意识需要从高层管理者到基层员工的共同努力。通过持续的培训和宣传,提高全员的安全意识,形成"安全第一"的文化氛围。
例如,定期组织安全讲座,邀请专家分享最新的安全威胁和防护措施。此外,鼓励员工主动报告安全事件,建立奖励机制,激励员工参与安全防护。总结来说,OPSEC意识对个人和组织的安全至关重要。通过识别潜在威胁、采取多层次的安全措施、建立完善的安全政策和应急响应计划,以及利用技术工具,可以有效提高安全防护能力。同时,培养安全文化,提高全员的安全意识,才能在数字化时代中保持警惕,应对不断变化的安全挑战。 。