OPSEC意识月:如何防范和报告未经授权的信息泄露
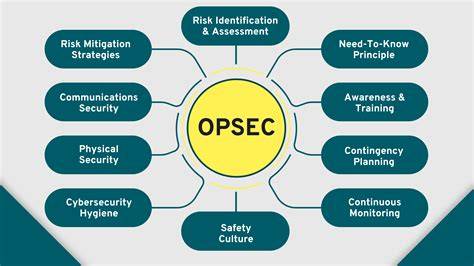
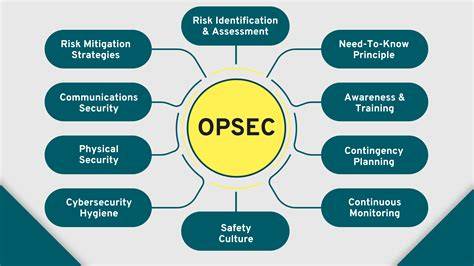
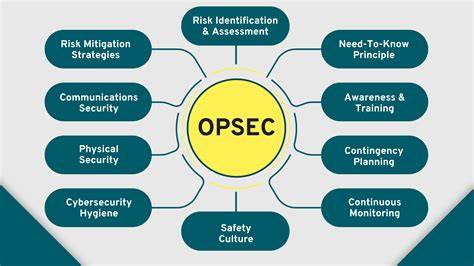
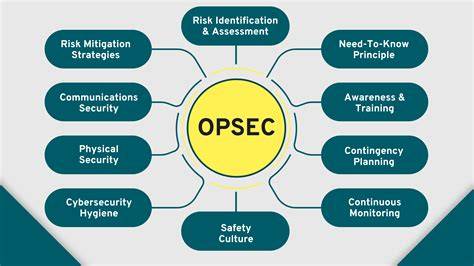
在数字化时代,信息安全已成为个人和组织面临的重要挑战之一。未经授权的信息泄露不仅可能导致机密信息外泄,还可能对国家安全、企业利益甚至个人隐私造成严重威胁。因此,OPSEC(运作安全)意识月的推出旨在提高全社会对信息安全的重视,并培养正确的防范和应对未经授权信息泄露的能力。 OPSEC的核心原则是通过识别、评估和管理信息流动中的风险,从而保护敏感信息不被恶意利用。在军事、政府机构和企业等领域,OPSEC的实施尤为重要。例如,美国军方在OPSEC意识月期间会通过培训、演练和宣传活动,向员工传授如何识别潜在的信息泄露风险,以及如何正确报告可疑行为。

未经授权的信息泄露主要包括两种形式:主动泄露和被动泄露。主动泄露通常是指个人或组织故意将敏感信息传递给未经授权的第三方,而被动泄露则是由于疏忽或技术漏洞导致信息外泄。无论是哪种形式,都可能对信息安全造成严重影响。例如,社交媒体上的不当言论、未加密的电子邮件或未经授权的设备使用,都可能成为信息泄露的途径。 为了有效防范未经授权的信息泄露,个人和组织需要采取多方面的措施。首先,建立严格的信息分类和访问控制制度,确保只有授权人员才能接触敏感信息。
其次,定期进行安全培训,提高员工对信息安全的意识,并培养他们识别和应对潜在威胁的能力。此外,还需要利用先进的技术手段,如加密通信、入侵检测系统和数据丢失防护(DLP)技术,来增强信息安全防护能力。 在发现未经授权的信息泄露时,及时报告和应对至关重要。个人和组织应建立明确的报告流程,确保可疑行为能够迅速被识别和处理。例如,美国军方鼓励员工通过专门的热线或在线平台报告可疑活动,以便相关部门能够及时采取行动。此外,还需要建立完善的应急响应机制,以便在信息泄露事件发生后能够迅速采取补救措施,减少损失。

在个人层面,提高OPSEC意识同样重要。例如,在社交媒体上发布信息时,要注意避免透露个人或家庭的敏感信息,如住址、工作地点或行程安排。此外,还要警惕钓鱼邮件和社交工程攻击,避免轻信陌生链接或提供个人信息。通过这些简单的措施,个人可以有效降低信息泄露的风险。 随着技术的不断发展,信息泄露的威胁也在不断演变。因此,OPSEC意识月不仅是一次性的活动,而是需要长期坚持的信息安全实践。
个人和组织应定期评估自身的信息安全状况,并根据新的威胁和技术趋势调整防护策略。通过持续的努力,我们可以建立更安全的信息环境,保护个人隐私和组织利益。 总之,OPSEC意识月的推出旨在提高全社会对信息安全的重视,并培养正确的防范和应对未经授权信息泄露的能力。通过采取多方面的措施,个人和组织可以有效防范信息泄露,保护敏感信息不被恶意利用。在数字化时代,信息安全已成为每个人的责任,我们需要共同努力,构建更安全的信息环境。 。