恶意绽放"漏洞被利用:加密货币钱包遭310万美元资金被盗

挖矿与质押 加密货币的机构采用
钱财 qian.cx
分享: Telegram X
近期,黑客利用"Ill Bloom"漏洞成功窃取310万美元加密货币,本文深入分析该漏洞的成因、攻击手法及防范措施,帮助用户保护数字资产安全。

近期,黑客利用"Ill Bloom"漏洞成功窃取310万美元加密货币,本文深入分析该漏洞的成因、攻击手法及防范措施,帮助用户保护数字资产安全。

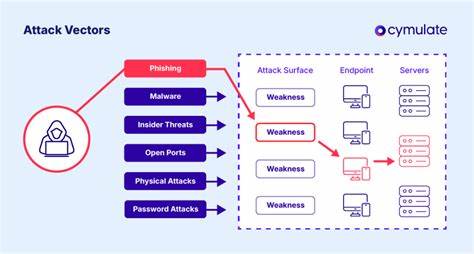
加密货币行业近年来发展迅速,但同时也面临着日益严峻的安全挑战。近期,一起利用"Ill Bloom"漏洞的攻击事件引起了广泛关注,黑客通过该漏洞成功窃取了价值310万美元的加密货币。这一事件不仅暴露了智能合约开发中的潜在风险,也提醒用户和开发者需要加强安全防护意识。 "Ill Bloom"漏洞的本质是什么? 该漏洞主要存在于某些智能合约的代码实现中,攻击者通过精心设计的交易操作,利用合约逻辑中的漏洞绕过安全检查,最终实现资金转移。具体来说,该漏洞涉及到合约函数的参数验证不严格,攻击者可以通过输入特定参数触发异常行为,导致资金被非法转移。 攻击过程的详细分析 根据安全研究人员的调查,攻击者首先通过分析目标合约的代码,发现了"Ill Bloom"漏洞的存在。

然后,他们设计了一系列交易操作,逐步绕过合约的安全机制。在攻击过程中,攻击者利用了合约函数的重入(reentrancy)特性,通过多次调用相同函数,最终成功窃取了大量资金。 受影响的加密货币项目 此次攻击主要针对的是某些DeFi(去中心化金融)项目,这些项目的智能合约存在"Ill Bloom"漏洞。受影响的项目包括但不限于某些流行的去中心化交易所和借贷平台。由于这些项目的用户资金直接存储在智能合约中,一旦漏洞被利用,资金安全就面临严重威胁。 如何防范类似攻击? 对于加密货币用户和开发者来说,防范"Ill Bloom"漏洞及类似攻击需要采取多方面的措施。

首先,开发者在编写智能合约时,必须严格遵循安全编码规范,确保所有函数参数都经过充分验证。其次,用户在选择加密货币项目时,应优先选择经过审计的智能合约,避免使用未经验证的代码。此外,定期进行安全审计和漏洞扫描也是保障资金安全的重要手段。 行业对该事件的反应 此次攻击事件引起了加密货币行业的广泛关注。许多安全公司和研究机构迅速发布了相关分析报告,帮助用户和开发者了解攻击手法并采取防范措施。同时,受影响的项目也在积极与安全团队合作,修复漏洞并补偿受害者。

未来展望 随着加密货币行业的发展,智能合约的安全问题将持续成为行业关注的焦点。开发者需要不断提升安全意识,采用更先进的安全技术来保护用户资金。同时,用户也应增强风险意识,选择信誉良好的项目,并定期更新安全知识。 总结 "Ill Bloom"漏洞的利用再次警示我们,加密货币行业的安全防护需要全行业的共同努力。通过加强安全开发、定期审计和用户教育,我们可以有效降低类似攻击的风险,保障数字资产的安全。 。
精选推荐 数字资产常用交易与安全工具
下一步
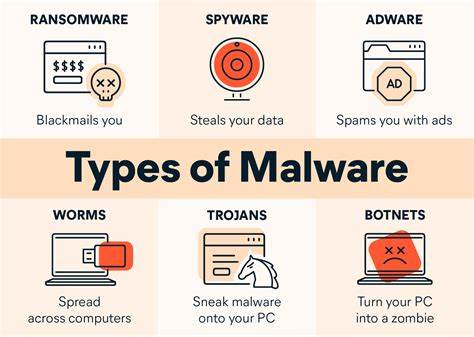
GigaWiper恶意软件通过融合三大恶意软件家族的技术,形成了一个强大且难以防御的后门威胁。本文详细分析其传播机制、攻击手法及防护建议,帮助用户提升网络安全意识。
2026年07月10号 11点45分49秒 GigaWiper:三大恶意软件家族融合成毁灭性后门威胁的深度解析

GigaWiper恶意软件通过融合三大恶意软件家族的技术,形成了一个强大且难以防御的后门威胁。本文详细分析其传播机制、攻击手法及防护建议,帮助用户提升网络安全意识。

GigaWiper是一种结合多种恶意软件技术的高级威胁,通过系统级破坏能力对企业和政府机构构成严重威胁。本文深入分析其攻击手段、防护策略及行业影响,助力读者全面了解这一新兴网络安全挑战。
2026年07月10号 11点46分10秒 GigaWiper:多重恶意软件组合实现系统级破坏的新威胁

GigaWiper是一种结合多种恶意软件技术的高级威胁,通过系统级破坏能力对企业和政府机构构成严重威胁。本文深入分析其攻击手段、防护策略及行业影响,助力读者全面了解这一新兴网络安全挑战。

本文深入分析黑猫勒索软件攻击事件中谈判者被判70个月监禁的案件细节,探讨其对网络安全行业的影响,并提供企业防范勒索软件攻击的实用建议。
2026年07月10号 11点46分38秒 黑猫勒索软件攻击事件:谈判者获刑70个月的深层影响与行业启示

本文深入分析黑猫勒索软件攻击事件中谈判者被判70个月监禁的案件细节,探讨其对网络安全行业的影响,并提供企业防范勒索软件攻击的实用建议。

深入解析WordPress插件FlowForms的CVE-2026-12400漏洞,探讨其影响范围、攻击方式及有效防护措施,帮助网站管理者保障系统安全。
2026年07月10号 11点47分22秒 WordPress插件FlowForms存在严重漏洞CVE-2026-12400:安全分析与防护指南

深入解析WordPress插件FlowForms的CVE-2026-12400漏洞,探讨其影响范围、攻击方式及有效防护措施,帮助网站管理者保障系统安全。

本文详细分析了Eventin插件中发现的CVE-2026-12924漏洞,探讨其潜在影响、技术细节及网站管理者应采取的安全措施,帮助用户保护网站免受攻击。
2026年07月10号 11点47分45秒 深度解析CVE-2026-12924漏洞:Eventin插件的安全风险与应对策略

本文详细分析了Eventin插件中发现的CVE-2026-12924漏洞,探讨其潜在影响、技术细节及网站管理者应采取的安全措施,帮助用户保护网站免受攻击。

本文详细解析WordPress表单构建插件Happyforms的CVE-2025-11977漏洞,探讨其影响范围、修复方法及网站安全防护策略,帮助用户有效应对潜在威胁。
2026年07月10号 11点55分23秒 WordPress插件Happyforms漏洞CVE-2025-11977深度分析:如何保护您的网站安全

本文详细解析WordPress表单构建插件Happyforms的CVE-2025-11977漏洞,探讨其影响范围、修复方法及网站安全防护策略,帮助用户有效应对潜在威胁。

深入解析 CVE-2026-12108 漏洞的成因、影响及修复方案,帮助 WordPress 站长有效防范存储型跨站脚本攻击,保障网站安全。
2026年07月10号 12点02分24秒 WordPress 插件漏洞警告:Highlighting Code Block 插件存储型 XSS 漏洞分析与防护指南

深入解析 CVE-2026-12108 漏洞的成因、影响及修复方案,帮助 WordPress 站长有效防范存储型跨站脚本攻击,保障网站安全。