GigaWiper:多重恶意软件组合实现系统级破坏的新威胁
加密货币的机构采用
钱财 qian.cx
GigaWiper是一种结合多种恶意软件技术的高级威胁,通过系统级破坏能力对企业和政府机构构成严重威胁。本文深入分析其攻击手段、防护策略及行业影响,助力读者全面了解这一新兴网络安全挑战。

GigaWiper是一种结合多种恶意软件技术的高级威胁,通过系统级破坏能力对企业和政府机构构成严重威胁。本文深入分析其攻击手段、防护策略及行业影响,助力读者全面了解这一新兴网络安全挑战。

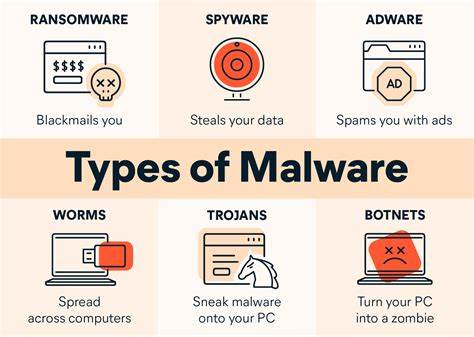
近期网络安全领域出现了一种名为GigaWiper的高级威胁,其通过组合多种恶意软件技术,实现对目标系统的系统级破坏。这种新型攻击手段不仅技术复杂,而且破坏力极强,已对多个企业和政府机构造成严重影响。本文将从GigaWiper的攻击特征、技术分析、防护策略以及行业影响等多个维度进行深入探讨,帮助读者全面了解这一新兴网络安全威胁。GigaWiper的攻击特征GigaWiper的攻击特征主要体现在其多重恶意软件组合的能力上。与传统单一恶意软件不同,GigaWiper能够同时利用多种攻击技术,包括文件删除、数据加密、系统崩溃等,从而实现对目标系统的全面破坏。这种组合式攻击不仅提高了攻击的成功率,还使得防护变得更加复杂。

回答问题即可获得报酬

此外,GigaWiper还具备高度的隐蔽性,能够在目标系统中长期潜伏,等待最佳时机发动攻击。技术分析从技术角度来看,GigaWiper的攻击过程主要分为入侵、扩散、破坏和清理四个阶段。在入侵阶段,攻击者通常通过钓鱼邮件、恶意链接或漏洞利用等方式进入目标系统。一旦成功入侵,GigaWiper会迅速扩散到整个网络,感染更多设备。在破坏阶段,GigaWiper会利用多种恶意软件技术,包括文件删除、数据加密、系统崩溃等,对目标系统造成严重破坏。最后,在清理阶段,GigaWiper会删除所有痕迹,使得追踪和调查变得极其困难。

防护策略面对GigaWiper这样的高级威胁,企业和个人用户需要采取多层次的防护策略。首先,加强网络安全意识,避免点击可疑链接或下载不明文件。其次,定期更新系统和软件,修补已知漏洞,减少攻击者的入侵机会。此外,部署高级威胁防护系统,如入侵检测系统(IDS)和入侵防护系统(IPS),能够有效识别和阻止GigaWiper的攻击行为。最后,建立完善的数据备份和恢复机制,确保在遭受攻击后能够快速恢复业务。行业影响GigaWiper的出现对网络安全行业产生了深远影响。

BC.Game Shitcode 2026:获取独家优惠和奖励

首先,它提醒企业和政府机构需要加强网络安全防护,提高对高级威胁的应对能力。其次,它推动了网络安全技术的发展,促使安全厂商不断创新,开发更高效的防护技术。此外,GigaWiper的攻击手段也为网络安全研究提供了新的案例,帮助研究人员更好地理解高级威胁的攻击模式和防护策略。未来展望随着网络安全威胁的不断演变,GigaWiper这样的高级威胁将继续对企业和个人用户构成威胁。未来,网络安全行业需要加强国际合作,共享威胁情报,提高全球网络安全水平。同时,企业和个人用户也需要不断提升安全意识,采用先进的防护技术,以应对不断变化的网络安全挑战。

总结GigaWiper作为一种结合多种恶意软件技术的高级威胁,其攻击手段和破坏力都远超传统恶意软件。面对这一新兴威胁,企业和个人用户需要采取多层次的防护策略,加强网络安全意识,部署高级威胁防护系统,并建立完善的数据备份和恢复机制。同时,网络安全行业也需要不断创新,开发更高效的防护技术,以应对不断演变的网络安全威胁。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文深入分析黑猫勒索软件攻击事件中谈判者被判70个月监禁的案件细节,探讨其对网络安全行业的影响,并提供企业防范勒索软件攻击的实用建议。
2026年07月10号 11点46分38秒 黑猫勒索软件攻击事件:谈判者获刑70个月的深层影响与行业启示

本文深入分析黑猫勒索软件攻击事件中谈判者被判70个月监禁的案件细节,探讨其对网络安全行业的影响,并提供企业防范勒索软件攻击的实用建议。

深入解析WordPress插件FlowForms的CVE-2026-12400漏洞,探讨其影响范围、攻击方式及有效防护措施,帮助网站管理者保障系统安全。
2026年07月10号 11点47分22秒 WordPress插件FlowForms存在严重漏洞CVE-2026-12400:安全分析与防护指南

深入解析WordPress插件FlowForms的CVE-2026-12400漏洞,探讨其影响范围、攻击方式及有效防护措施,帮助网站管理者保障系统安全。

本文详细分析了Eventin插件中发现的CVE-2026-12924漏洞,探讨其潜在影响、技术细节及网站管理者应采取的安全措施,帮助用户保护网站免受攻击。
2026年07月10号 11点47分45秒 深度解析CVE-2026-12924漏洞:Eventin插件的安全风险与应对策略

本文详细分析了Eventin插件中发现的CVE-2026-12924漏洞,探讨其潜在影响、技术细节及网站管理者应采取的安全措施,帮助用户保护网站免受攻击。

本文详细解析WordPress表单构建插件Happyforms的CVE-2025-11977漏洞,探讨其影响范围、修复方法及网站安全防护策略,帮助用户有效应对潜在威胁。
2026年07月10号 11点55分23秒 WordPress插件Happyforms漏洞CVE-2025-11977深度分析:如何保护您的网站安全

本文详细解析WordPress表单构建插件Happyforms的CVE-2025-11977漏洞,探讨其影响范围、修复方法及网站安全防护策略,帮助用户有效应对潜在威胁。

深入解析 CVE-2026-12108 漏洞的成因、影响及修复方案,帮助 WordPress 站长有效防范存储型跨站脚本攻击,保障网站安全。
2026年07月10号 12点02分24秒 WordPress 插件漏洞警告:Highlighting Code Block 插件存储型 XSS 漏洞分析与防护指南

深入解析 CVE-2026-12108 漏洞的成因、影响及修复方案,帮助 WordPress 站长有效防范存储型跨站脚本攻击,保障网站安全。

近期发现WordPress流行插件WPLP Cookie Consent存在严重安全漏洞CVE-2026-14475,本文将深入分析该漏洞的成因、影响范围及修复方案,帮助网站管理员及时防护。
2026年07月10号 12点10分45秒 WordPress插件WPLP Cookie Consent存在严重漏洞:CVE-2026-14475详解与应对策略

近期发现WordPress流行插件WPLP Cookie Consent存在严重安全漏洞CVE-2026-14475,本文将深入分析该漏洞的成因、影响范围及修复方案,帮助网站管理员及时防护。

深入分析BetterDocs插件中的CVE-2026-15104漏洞,探讨其影响范围、技术细节及企业应对方案,助力用户提升网站安全防护能力
2026年07月10号 12点11分06秒 揭秘CVE-2026-15104漏洞:BetterDocs插件的安全风险与应对策略

深入分析BetterDocs插件中的CVE-2026-15104漏洞,探讨其影响范围、技术细节及企业应对方案,助力用户提升网站安全防护能力