C语言单头文件解析组合子:高效解析的现代实践

山寨币更新
钱财 qian.cx
探索C语言中单头文件解析组合子的设计理念与实现细节,分析其在性能优化和代码可维护性方面的突破,并对比传统解析方法的优劣势

探索C语言中单头文件解析组合子的设计理念与实现细节,分析其在性能优化和代码可维护性方面的突破,并对比传统解析方法的优劣势

在C语言开发中,解析复杂数据格式始终是一个挑战。传统的手写解析器或基于Flex/Bison的生成代码,往往面临维护困难和构建复杂化的问题。近年兴起的解析组合子模式,为C语言提供了新的解决方案。其中,CParseC项目以其单头文件设计和高性能特性,成为这一领域的典范。本文将深入探讨CParseC的设计哲学、核心机制以及实际应用价值,帮助开发者理解现代C语言解析技术的发展趋势。解析组合子模式的核心思想是将解析器构建为可组合的基本单元。

回答问题即可获得报酬

每个组合子都是一个独立的解析函数,通过组合这些基本单元,可以构建出复杂的解析器。这种模式的优势在于代码的可读性和可维护性。CParseC项目将这一模式应用于C语言,通过宏展开生成高效的内联函数,避免了传统解析器中函数调用的开销。在性能方面,CParseC展现出了显著的优势。通过零拷贝解析和用户提供的内存管理机制,它避免了不必要的内存分配。此外,项目还提供了SIMD优化的组合子,利用现代CPU的向量指令集进一步提升解析速度。

在实际测试中,CParseC的CSV解析器在处理100万行数据时,比Rust实现的解析器快1.25倍,比Haskell的实现快20倍。CParseC的设计特点之一是完全依赖单头文件,无需额外的库依赖。这使得它在嵌入式系统或资源受限环境中也能高效运行。项目还提供了详细的API文档,帮助开发者快速上手。例如,构建一个CSV解析器只需几行代码,通过组合基本组合子如CPC_STRING、CPC_ALT和CPC_SEP_BY_1,就能实现复杂的解析逻辑。在错误处理方面,CParseC采用了类型安全的设计。

BC.Game Shitcode 2026:获取独家优惠和奖励

每个解析组合子都会返回一个CpcValue类型的结果,包含解析结果和错误信息。这种设计使得错误处理更加直观和可控。此外,项目还提供了便捷的宏定义,允许开发者自定义错误消息,提高调试效率。CParseC的实现展示了C语言在解析领域的创新潜力。通过巧妙利用C99的特性,项目实现了类似Haskell Parsec的组合子模式。这种跨语言的设计理念,为C语言开发者提供了新的工具和思路。

随着项目的持续发展,相信它将在更多领域发挥重要作用。在实际应用中,CParseC特别适合需要高性能解析的场景,如日志分析、数据格式转换等。其单头文件设计简化了集成过程,而高效的解析算法则保证了系统的整体性能。随着更多开发者的参与,CParseC的生态系统也将不断丰富,为C语言开发者提供更多选择。总结来看,CParseC代表了C语言解析技术的重要进步。它通过创新的设计理念和高效的实现,为开发者提供了强大的工具。

随着技术的不断发展,相信CParseC将在更多领域展现其价值,推动C语言在解析领域的应用。开发者在选择解析工具时,可以考虑CParseC的优势,特别是在需要高性能和可维护性的场景中。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
Godot 开源游戏引擎维护者近日宣布将禁止 AI 生成代码的贡献,这一决定引发了开发者社区的广泛讨论。本文深入分析这一政策变化背后的原因、对开源生态的影响以及未来趋势。
2026年07月01号 09点08分34秒 Godot 开发者宣布拒绝 AI 生成代码:人类责任与开源生态的未来

Godot 开源游戏引擎维护者近日宣布将禁止 AI 生成代码的贡献,这一决定引发了开发者社区的广泛讨论。本文深入分析这一政策变化背后的原因、对开源生态的影响以及未来趋势。

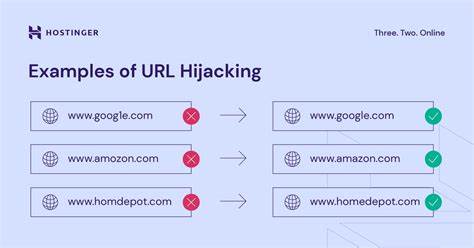
深入解析Phantom Squatting利用AI技术生成虚假域名的手段,探讨其在钓鱼攻击和恶意软件传播中的应用,并提供防范建议。
2026年07月01号 09点11分17秒 AI幻觉域名:Phantom Squatting如何利用AI生成虚假域名进行钓鱼和恶意软件攻击

深入解析Phantom Squatting利用AI技术生成虚假域名的手段,探讨其在钓鱼攻击和恶意软件传播中的应用,并提供防范建议。

深入解析 WordPress Dokan Pro 插件中 CVE-2026-12224 漏洞的成因、影响及修复方案,帮助网站管理员提升安全防护能力,保障电商平台数据安全。
2026年07月01号 09点12分12秒 WordPress Dokan Pro 插件漏洞分析:CVE-2026-12224 权限提升风险及防护指南

深入解析 WordPress Dokan Pro 插件中 CVE-2026-12224 漏洞的成因、影响及修复方案,帮助网站管理员提升安全防护能力,保障电商平台数据安全。

本文详细分析了DVP80ES3设备中存在的CVE-2026-12577安全漏洞,探讨其技术细节、潜在风险以及企业应采取的防护措施,帮助读者全面理解并有效应对此类安全威胁。
2026年07月01号 09点12分36秒 深度解析CVE-2026-12577漏洞:DVP80ES3设备安全检查实施缺陷的风险与应对策略

本文详细分析了DVP80ES3设备中存在的CVE-2026-12577安全漏洞,探讨其技术细节、潜在风险以及企业应采取的防护措施,帮助读者全面理解并有效应对此类安全威胁。

本文详细分析了Control-M/Server通信命令过滤不足导致的CVE-2026-10539漏洞,探讨其潜在安全威胁,并提供企业级防护建议,帮助IT管理者提升系统安全性。
2026年07月01号 09点12分57秒 深度解析CVE-2026-10539漏洞:Control-M/Server通信命令过滤不足的安全风险与防护策略

本文详细分析了Control-M/Server通信命令过滤不足导致的CVE-2026-10539漏洞,探讨其潜在安全威胁,并提供企业级防护建议,帮助IT管理者提升系统安全性。

本文详细分析Control-M/Enterprise Manager系统中存在的CVE-2026-10540漏洞,探讨其安全隐患、影响范围及修复建议,帮助企业提升IT基础设施安全防护能力。
2026年07月01号 09点13分25秒 深度解析CVE-2026-10540漏洞:Control-M/Enterprise Manager账户哈希存储安全风险

本文详细分析Control-M/Enterprise Manager系统中存在的CVE-2026-10540漏洞,探讨其安全隐患、影响范围及修复建议,帮助企业提升IT基础设施安全防护能力。

深入探讨WordPress插件Slim SEO中发现的CVE-2026-12408漏洞,分析其潜在安全风险,并提供有效的防护措施,帮助用户保护网站安全。
2026年07月01号 09点13分49秒 WordPress插件Slim SEO漏洞分析:CVE-2026-12408的安全风险与应对策略

深入探讨WordPress插件Slim SEO中发现的CVE-2026-12408漏洞,分析其潜在安全风险,并提供有效的防护措施,帮助用户保护网站安全。