Godot 开发者宣布拒绝 AI 生成代码:人类责任与开源生态的未来

NFT 和数字艺术 加密活动与会议 行业领袖访谈
钱财 qian.cx
Godot 开源游戏引擎维护者近日宣布将禁止 AI 生成代码的贡献,这一决定引发了开发者社区的广泛讨论。本文深入分析这一政策变化背后的原因、对开源生态的影响以及未来趋势。

Godot 开源游戏引擎维护者近日宣布将禁止 AI 生成代码的贡献,这一决定引发了开发者社区的广泛讨论。本文深入分析这一政策变化背后的原因、对开源生态的影响以及未来趋势。

近期,开源游戏引擎 Godot 官方宣布将禁止 AI 生成代码的贡献,这一决定标志着开源社区对 AI 工具使用的严格规范。作为全球知名的开源游戏引擎,Godot 曾被广泛应用于《Slay the Spire 2》和《The Case of the Golden Idol》等热门游戏开发中。然而,随着 AI 工具的普及,Godot 维护者发现越来越多的代码贡献来自于 AI 生成,这不仅增加了代码审核的难度,更影响了开源项目的可持续性。Godot 维护者在官方博客中表示,AI 生成的代码往往缺乏人类开发者的深度理解和责任感,导致代码质量参差不齐,维护成本大幅上升。他们指出,AI 生成的代码在出现问题时,贡献者往往无法有效修复,这给维护者带来了沉重的负担。此外,AI 生成的代码还可能侵犯知识产权,引发法律风险。

回答问题即可获得报酬

因此,Godot 决定在未来的贡献政策中明确禁止 AI 生成的代码,并要求所有贡献者必须对其代码负责。这一决定引发了开发者社区的广泛讨论。支持者认为,AI 生成的代码确实存在质量和责任问题,需要严格规范。反对者则认为,AI 工具可以辅助开发者提高效率,完全禁止可能会限制创新。Godot 维护者回应称,他们并非完全否定 AI 工具的价值,而是希望开发者在使用 AI 时保持人类的主导地位,确保代码的可靠性和可维护性。Godot 的这一政策变化也反映了当前开源生态面临的挑战。

随着 AI 工具的普及,越来越多的开源项目面临 AI 生成代码的冲击。一些项目已经开始采取类似的措施,如 PlayStation 模拟器和 Garry's Mod 续作等,都明确表示将拒绝 AI 生成的贡献。这一趋势表明,开源社区正在重新审视 AI 工具的使用边界,以确保开源项目的可持续发展。在未来,随着 AI 技术的不断发展,开源社区可能需要制定更加完善的规范,以平衡 AI 工具的效率和人类开发者的责任。Godot 维护者表示,他们将继续关注 AI 技术的发展,并根据实际情况调整政策。这一决定不仅影响 Godot 开发者,也为其他开源项目提供了参考,开源生态的未来将如何发展,值得我们持续关注。

BC.Game Shitcode 2026:获取独家优惠和奖励

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
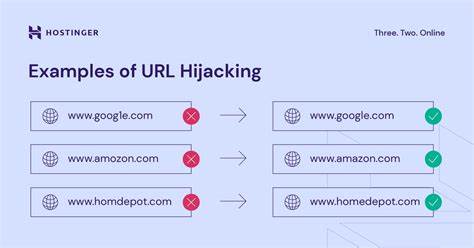
深入解析Phantom Squatting利用AI技术生成虚假域名的手段,探讨其在钓鱼攻击和恶意软件传播中的应用,并提供防范建议。
2026年07月01号 09点11分17秒 AI幻觉域名:Phantom Squatting如何利用AI生成虚假域名进行钓鱼和恶意软件攻击

深入解析Phantom Squatting利用AI技术生成虚假域名的手段,探讨其在钓鱼攻击和恶意软件传播中的应用,并提供防范建议。

深入解析 WordPress Dokan Pro 插件中 CVE-2026-12224 漏洞的成因、影响及修复方案,帮助网站管理员提升安全防护能力,保障电商平台数据安全。
2026年07月01号 09点12分12秒 WordPress Dokan Pro 插件漏洞分析:CVE-2026-12224 权限提升风险及防护指南

深入解析 WordPress Dokan Pro 插件中 CVE-2026-12224 漏洞的成因、影响及修复方案,帮助网站管理员提升安全防护能力,保障电商平台数据安全。

本文详细分析了DVP80ES3设备中存在的CVE-2026-12577安全漏洞,探讨其技术细节、潜在风险以及企业应采取的防护措施,帮助读者全面理解并有效应对此类安全威胁。
2026年07月01号 09点12分36秒 深度解析CVE-2026-12577漏洞:DVP80ES3设备安全检查实施缺陷的风险与应对策略

本文详细分析了DVP80ES3设备中存在的CVE-2026-12577安全漏洞,探讨其技术细节、潜在风险以及企业应采取的防护措施,帮助读者全面理解并有效应对此类安全威胁。

本文详细分析了Control-M/Server通信命令过滤不足导致的CVE-2026-10539漏洞,探讨其潜在安全威胁,并提供企业级防护建议,帮助IT管理者提升系统安全性。
2026年07月01号 09点12分57秒 深度解析CVE-2026-10539漏洞:Control-M/Server通信命令过滤不足的安全风险与防护策略

本文详细分析了Control-M/Server通信命令过滤不足导致的CVE-2026-10539漏洞,探讨其潜在安全威胁,并提供企业级防护建议,帮助IT管理者提升系统安全性。

本文详细分析Control-M/Enterprise Manager系统中存在的CVE-2026-10540漏洞,探讨其安全隐患、影响范围及修复建议,帮助企业提升IT基础设施安全防护能力。
2026年07月01号 09点13分25秒 深度解析CVE-2026-10540漏洞:Control-M/Enterprise Manager账户哈希存储安全风险

本文详细分析Control-M/Enterprise Manager系统中存在的CVE-2026-10540漏洞,探讨其安全隐患、影响范围及修复建议,帮助企业提升IT基础设施安全防护能力。

深入探讨WordPress插件Slim SEO中发现的CVE-2026-12408漏洞,分析其潜在安全风险,并提供有效的防护措施,帮助用户保护网站安全。
2026年07月01号 09点13分49秒 WordPress插件Slim SEO漏洞分析:CVE-2026-12408的安全风险与应对策略

深入探讨WordPress插件Slim SEO中发现的CVE-2026-12408漏洞,分析其潜在安全风险,并提供有效的防护措施,帮助用户保护网站安全。

本文详细分析了WordPress插件The Motors - Car Dealership & Classified Listings Plugin中的CVE-2026-12435漏洞,探讨其影响范围、修复方法及网站安全防护策略,帮助用户有效应对潜在威胁。
2026年07月01号 09点14分11秒 WordPress插件漏洞CVE-2026-12435深度解析:如何保护汽车经销商和分类列表网站的安全

本文详细分析了WordPress插件The Motors - Car Dealership & Classified Listings Plugin中的CVE-2026-12435漏洞,探讨其影响范围、修复方法及网站安全防护策略,帮助用户有效应对潜在威胁。