深度解析CVE-2026-50767:存储型XSS漏洞的威胁与防护指南

去中心化金融 (DeFi) 新闻 加密活动与会议
钱财 qian.cx
分享: Telegram X
本文详细分析了CVE-2026-50767存储型XSS漏洞的技术细节、攻击路径及安全防护措施,帮助企业和开发者提升网络安全防护能力。

本文详细分析了CVE-2026-50767存储型XSS漏洞的技术细节、攻击路径及安全防护措施,帮助企业和开发者提升网络安全防护能力。

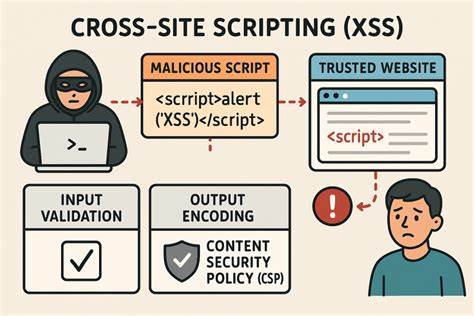
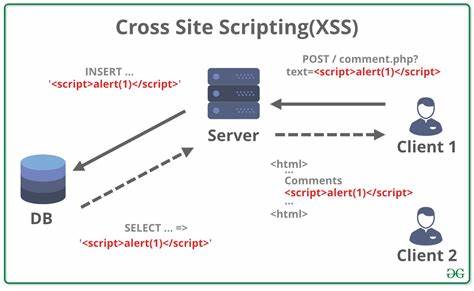
近期,安全研究人员发现了一起严重的存储型跨站脚本(XSS)漏洞,编号为CVE-2026-50767。该漏洞存在于某系统的项目类型管理模块中,攻击者可通过恶意脚本注入实现数据窃取、会话劫持等恶意操作。本文将从漏洞成因、攻击演示、影响范围及防护策略等多个维度,为读者提供全面的安全指南。存储型XSS漏洞的核心特点在于恶意脚本被永久存储在目标系统中,每当用户访问受影响的页面时,脚本都会被执行。与反射型XSS不同,存储型XSS的攻击面更广,危害更大。根据公开信息,该漏洞的攻击路径主要涉及项目类型管理界面,攻击者可通过特定输入将恶意代码注入系统,导致后续所有访问该页面的用户均受到影响。

从技术角度来看,CVE-2026-50767漏洞的触发条件与系统对用户输入的过滤不足有关。在项目类型管理模块中,系统未能有效过滤包含<script>标签的输入内容,导致恶意脚本被存储并最终执行。研究人员通过构造特定的输入值,如"DOWNLOAD\nCONTEXT\nEMBED\nVIEW IN CHANNEL"等,成功演示了漏洞的利用过程。该漏洞的影响范围可能涉及多个业务场景。首先,攻击者可通过XSS漏洞窃取用户会话cookie,实现身份冒充;其次,恶意脚本可用于窃取用户敏感信息,如密码、支付信息等;此外,攻击者还可能利用漏洞进行钓鱼攻击,诱导用户执行其他恶意操作。考虑到存储型XSS的持久性,一旦漏洞被利用,其影响可能持续存在,直到系统修复。

针对CVE-2026-50767漏洞的防护,企业和开发者应采取多层次的安全措施。首先,在输入验证方面,需严格过滤所有用户输入内容,特别是包含HTML标签和JavaScript代码的输入。其次,在输出编码方面,应对所有动态生成的内容进行适当的编码处理,如HTML实体编码、JavaScript编码等。此外,企业还应定期进行安全审计和渗透测试,及时发现并修复潜在的安全漏洞。从长远来看,提升网络安全意识和技术能力是防范XSS攻击的关键。开发者应熟悉OWASP安全编码指南,掌握常见的安全漏洞防护技术;企业应建立完善的安全响应机制,确保在发现漏洞后能够迅速响应并修复。

同时,用户也应提高安全防范意识,避免访问可疑网站或点击不明链接。CVE-2026-50767漏洞的发现和修复,再次提醒我们网络安全的重要性。随着互联网技术的快速发展,各类安全威胁也在不断演变。企业和个人都应保持高度警惕,通过技术手段和管理措施,共同构建更加安全的网络环境。 。

精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了CVE-2026-20111漏洞对Cisco Prime Infrastructure的影响,探讨其技术细节、潜在威胁以及企业如何有效防御此类安全漏洞。
2026年06月29号 17点34分09秒 深度解析CVE-2026-20111漏洞:Cisco Prime Infrastructure管理界面的安全风险与应对策略

本文详细分析了CVE-2026-20111漏洞对Cisco Prime Infrastructure的影响,探讨其技术细节、潜在威胁以及企业如何有效防御此类安全漏洞。

本文详细分析了libsolv库中的CVE-2026-9150堆栈缓冲区溢出漏洞,探讨其技术细节、潜在影响及企业级安全防护方案,帮助IT管理者和开发者全面了解这一关键安全事件。
2026年06月29号 17点44分57秒 深度解析CVE-2026-9150:libsolv堆栈缓冲区溢出漏洞的成因、影响及修复策略

本文详细分析了libsolv库中的CVE-2026-9150堆栈缓冲区溢出漏洞,探讨其技术细节、潜在影响及企业级安全防护方案,帮助IT管理者和开发者全面了解这一关键安全事件。

本文详细分析了CVE-2026-50766存储型XSS漏洞在K... OPAC系统中的影响,探讨其攻击机制、潜在风险以及企业如何有效防护,帮助读者全面了解这一网络安全威胁。
2026年06月29号 17点47分12秒 深入解析CVE-2026-50766:K... OPAC系统存储型XSS漏洞的安全威胁与防护策略

本文详细分析了CVE-2026-50766存储型XSS漏洞在K... OPAC系统中的影响,探讨其攻击机制、潜在风险以及企业如何有效防护,帮助读者全面了解这一网络安全威胁。

本文深入分析Yelp平台因内容安全策略配置不当导致的严重安全漏洞CVE-2026-13601,探讨其技术细节、潜在风险及企业如何加强网络安全防护。
2026年06月29号 17点47分33秒 揭秘Yelp安全漏洞CVE-2026-13601:过度宽松的内容安全策略如何威胁用户数据?

本文深入分析Yelp平台因内容安全策略配置不当导致的严重安全漏洞CVE-2026-13601,探讨其技术细节、潜在风险及企业如何加强网络安全防护。

本文详细分析了LiteLLM代理服务器中发现的CVE-2026-42208漏洞,探讨其影响范围、技术细节及企业应对方案,帮助开发者和安全团队提升AI服务安全防护能力。
2026年06月29号 17点49分48秒 深度解析CVE-2026-42208:LiteLLM代理服务器的安全漏洞与应对策略

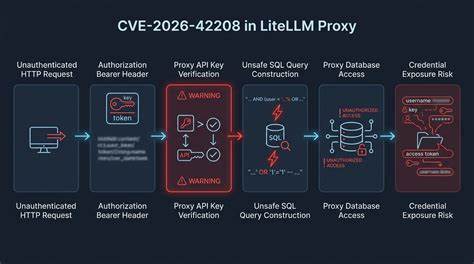
本文详细分析了LiteLLM代理服务器中发现的CVE-2026-42208漏洞,探讨其影响范围、技术细节及企业应对方案,帮助开发者和安全团队提升AI服务安全防护能力。

本文详细分析了PcapPlusPlus 25.05版本中的CVE-2026-13588漏洞,探讨其潜在风险、影响范围及安全修复建议,帮助开发者和企业有效防范网络安全威胁。
2026年06月29号 17点50分15秒 深度解析CVE-2026-13588:PcapPlusPlus 25.05漏洞的影响与应对策略

本文详细分析了PcapPlusPlus 25.05版本中的CVE-2026-13588漏洞,探讨其潜在风险、影响范围及安全修复建议,帮助开发者和企业有效防范网络安全威胁。

本文详细分析了近期发现的DeepMyst Mysti 0.4.0版本中的CVE-2026-13591漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户和开发者有效应对潜在风险。
2026年06月29号 17点50分41秒 深度解析CVE-2026-13591:DeepMyst Mysti 0.4.0漏洞详情与安全防护指南

本文详细分析了近期发现的DeepMyst Mysti 0.4.0版本中的CVE-2026-13591漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户和开发者有效应对潜在风险。