揭秘Yelp安全漏洞CVE-2026-13601:过度宽松的内容安全策略如何威胁用户数据?

元宇宙与虚拟现实 比特币 加密税务与合规
钱财 qian.cx
本文深入分析Yelp平台因内容安全策略配置不当导致的严重安全漏洞CVE-2026-13601,探讨其技术细节、潜在风险及企业如何加强网络安全防护。

本文深入分析Yelp平台因内容安全策略配置不当导致的严重安全漏洞CVE-2026-13601,探讨其技术细节、潜在风险及企业如何加强网络安全防护。

近期,安全研究人员发现Yelp平台存在一个严重的安全漏洞,编号为CVE-2026-13601。这个漏洞源于Yelp在内容安全策略(Content Security Policy, CSP)配置上的过度宽松,导致攻击者可能利用该漏洞执行跨站脚本攻击(XSS),窃取用户敏感信息。本文将从技术角度深入解析这个漏洞的成因、影响以及企业如何通过合理配置CSP来防范类似安全威胁。内容安全策略(CSP)是一种重要的网络安全机制,旨在防止网站受到XSS攻击和数据注入攻击。通过限制网页中可加载的资源类型和来源,CSP能够有效减少恶意脚本的执行风险。然而,Yelp在CSP配置中出现了严重疏忽,允许了过于宽松的资源加载策略。

回答问题即可获得报酬

具体来说,Yelp的CSP策略中包含了"script-src 'self' 'unsafe-inline' 'unsafe-eval'",这意味着网页不仅允许加载自身域名下的脚本,还允许内联脚本和动态脚本评估,为攻击者提供了可乘之机。攻击者可以利用这个漏洞在Yelp页面中注入恶意脚本,这些脚本可能窃取用户会话令牌、浏览历史甚至支付信息。更为严重的是,由于Yelp是一个涉及商业评价和用户隐私的平台,一旦用户数据被泄露,可能导致严重的信誉损失和法律风险。安全研究人员建议,Yelp应尽快修复这个漏洞,并采用更严格的CSP策略,例如限制内联脚本的使用,禁止动态脚本评估,并明确指定可信的第三方资源来源。除了Yelp,许多企业在配置CSP时也存在类似的问题。为了确保网络安全,企业应定期审查和更新CSP策略,确保其符合最新的安全标准。

此外,企业还应加强员工安全意识培训,提高对XSS攻击的防范能力。通过采取这些措施,企业可以有效降低网络安全风险,保护用户数据安全。CVE-2026-13601的发现再次提醒我们,网络安全是一个持续的过程,企业必须保持警惕,不断优化安全策略。只有通过技术手段和管理措施的结合,才能构建一个更加安全的网络环境。 。


BC.Game Shitcode 2026:获取独家优惠和奖励

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
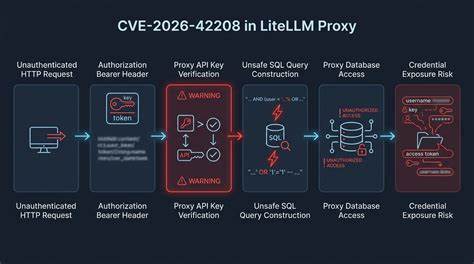
本文详细分析了LiteLLM代理服务器中发现的CVE-2026-42208漏洞,探讨其影响范围、技术细节及企业应对方案,帮助开发者和安全团队提升AI服务安全防护能力。
2026年06月29号 17点49分48秒 深度解析CVE-2026-42208:LiteLLM代理服务器的安全漏洞与应对策略

本文详细分析了LiteLLM代理服务器中发现的CVE-2026-42208漏洞,探讨其影响范围、技术细节及企业应对方案,帮助开发者和安全团队提升AI服务安全防护能力。

本文详细分析了PcapPlusPlus 25.05版本中的CVE-2026-13588漏洞,探讨其潜在风险、影响范围及安全修复建议,帮助开发者和企业有效防范网络安全威胁。
2026年06月29号 17点50分15秒 深度解析CVE-2026-13588:PcapPlusPlus 25.05漏洞的影响与应对策略

本文详细分析了PcapPlusPlus 25.05版本中的CVE-2026-13588漏洞,探讨其潜在风险、影响范围及安全修复建议,帮助开发者和企业有效防范网络安全威胁。

本文详细分析了近期发现的DeepMyst Mysti 0.4.0版本中的CVE-2026-13591漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户和开发者有效应对潜在风险。
2026年06月29号 17点50分41秒 深度解析CVE-2026-13591:DeepMyst Mysti 0.4.0漏洞详情与安全防护指南

本文详细分析了近期发现的DeepMyst Mysti 0.4.0版本中的CVE-2026-13591漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户和开发者有效应对潜在风险。

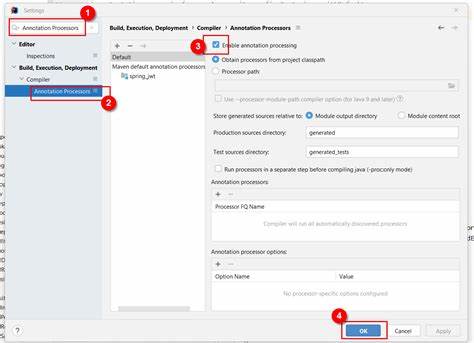
本文详细分析了Snowpark注解处理器回调模板中的CVE-2026-13749漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业提升代码安全性。
2026年06月29号 17点51分07秒 深度解析CVE-2026-13749漏洞:Snowpark注解处理器回调模板中的安全风险

本文详细分析了Snowpark注解处理器回调模板中的CVE-2026-13749漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业提升代码安全性。

本文详细分析了libtiff库中发现的CVE-2026-12912漏洞,探讨其潜在威胁、攻击路径及企业级防护方案,帮助IT安全从业者全面理解并有效应对该类安全风险。
2026年06月29号 17点51分29秒 深度解析CVE-2026-12912漏洞:libtiff的安全风险与防护策略

本文详细分析了libtiff库中发现的CVE-2026-12912漏洞,探讨其潜在威胁、攻击路径及企业级防护方案,帮助IT安全从业者全面理解并有效应对该类安全风险。

本文详细分析了PcapPlusPlus 25.05版本中发现的CVE-2026-13590安全漏洞,探讨其技术细节、潜在影响及修复建议,帮助开发者和安全专家全面了解该漏洞的风险与应对策略。
2026年06月29号 17点51分55秒 深度解析CVE-2026-13590:PcapPlusPlus 25.05安全漏洞及其影响

本文详细分析了PcapPlusPlus 25.05版本中发现的CVE-2026-13590安全漏洞,探讨其技术细节、潜在影响及修复建议,帮助开发者和安全专家全面了解该漏洞的风险与应对策略。

本文详细分析了CVE-2026-41052漏洞的成因、影响范围及潜在风险,并提供了企业级安全防护的实用建议,帮助组织有效应对权限管理漏洞带来的威胁。
2026年06月29号 17点52分20秒 深度解析CVE-2026-41052漏洞:项目所有者权限滥用的安全风险与防护策略

本文详细分析了CVE-2026-41052漏洞的成因、影响范围及潜在风险,并提供了企业级安全防护的实用建议,帮助组织有效应对权限管理漏洞带来的威胁。