深入解析Breach at the Beach:Entra ID CTF的终极挑战与安全实战
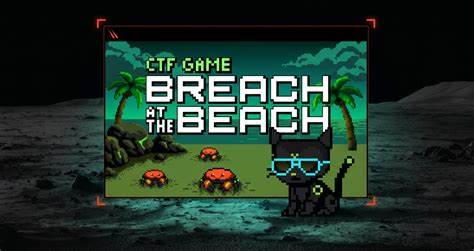
探索Breach at the Beach活动如何通过Entra ID CTF挑战提升网络安全意识,本文详细分析活动设计、参与策略及企业安全防护的实用建议
在当今数字化时代,网络安全已成为企业和个人不可忽视的重要议题。作为全球知名的网络安全挑战赛事,Breach at the Beach以其独特的CTF(Capture The Flag)设计,吸引了大量安全专业人士和技术爱好者的参与。本次活动特别聚焦于Microsoft Entra ID(原Azure AD)的安全测试,为参与者提供了一个模拟真实攻防场景的实战平台。这种创新的学习方式不仅能提升参与者的技术能力,还能帮助企业识别潜在的安全漏洞。 Breach at the Beach的设计理念源于现代企业面临的复杂安全威胁。随着云计算和身份认证系统的普及,攻击者越来越多地利用身份管理系统的漏洞进行入侵。

Entra ID作为Microsoft生态系统中的核心身份管理服务,其安全性直接影响到企业的整体防护能力。本次CTF活动通过设计多个真实场景的挑战,让参与者体验从初级到高级的攻防技巧,包括身份冒用、权限提升、数据泄露等常见攻击手段。 对于参与者而言,Breach at the Beach不仅是技能提升的机会,更是团队协作的实践场所。许多企业组队参与,通过分工合作完成各个挑战。这种模式不仅能培养团队成员的协作能力,还能帮助企业发现内部安全防护中的薄弱环节。例如,在某些挑战中,参与者需要通过分析日志文件发现异常行为,这与企业日常的安全运维工作高度相似。
从技术角度来看,Entra ID CTF的挑战设计涵盖了多个关键安全领域。首先是身份验证机制的测试,包括多因素认证的绕过、密码策略的漏洞利用等。其次是权限管理的审计,参与者需要识别过度授权的用户或组,并找到权限提升的路径。此外,活动还设计了数据保护相关的挑战,如敏感信息的加密存储、访问控制的配置等。这些挑战不仅考验参与者的技术深度,也考验其对安全最佳实践的理解。 对于企业而言,参与Breach at the Beach具有重要的实践价值。

通过模拟攻击,企业可以评估自身的安全防护能力,发现潜在的漏洞。例如,某些挑战可能暴露企业在身份管理方面的配置错误,如未启用安全默认值或未定期审计权限。这些发现可以帮助企业优化安全策略,减少实际攻击中的风险。此外,参与活动的员工可以将所学应用于日常工作,提升整体安全意识。 在个人发展层面,Breach at the Beach为安全专业人士提供了难得的学习机会。CTF活动的设计通常基于最新的攻击技术和防护策略,参与者可以接触到前沿的安全知识。
例如,在某些挑战中,可能会涉及到新型的身份冒用攻击手法,如基于AI的社交工程攻击。通过实践这些技术,参与者可以保持技能的更新,适应不断变化的安全威胁。 为了更好地参与Breach at the Beach,建议参与者提前进行充分的准备。首先,熟悉Entra ID的基本架构和安全功能,如条件访问策略、身份保护等。其次,掌握常见的攻击技术,如密码喷射、令牌窃取等。此外,参与者还可以组建团队,发挥各自的专长,提高解决挑战的效率。
在活动过程中,保持冷静和耐心,仔细分析每个挑战的提示和线索,避免因急于求成而忽略关键细节。 Breach at the Beach不仅是一场技术挑战,更是网络安全社区的重要活动。通过这种开放的平台,安全专业人士可以交流经验,分享知识,共同提升行业水平。对于企业而言,参与这样的活动不仅能提升自身的安全能力,还能展示对网络安全的重视,增强客户和合作伙伴的信任。在未来,随着云计算和身份管理技术的发展,类似的安全挑战活动将变得越来越重要,为保护数字资产提供更有效的防护手段。 。