深度解析Guzzle PHP HTTP客户端漏洞CVE-2026-59883:影响、修复与安全防护指南
加密初创公司与风险投资 投资策略与投资组合管理 加密市场分析
钱财 qian.cx
详细分析Guzzle PHP HTTP客户端中CookieJar组件的安全漏洞CVE-2026-59883,探讨其潜在风险、影响范围及最佳安全防护措施,帮助开发者保护应用系统安全。

详细分析Guzzle PHP HTTP客户端中CookieJar组件的安全漏洞CVE-2026-59883,探讨其潜在风险、影响范围及最佳安全防护措施,帮助开发者保护应用系统安全。

Guzzle作为PHP开发者广泛使用的HTTP客户端库,以其灵活性和扩展性深受欢迎。然而,近期发现的CVE-2026-59883漏洞揭示了其CookieJar组件在处理Cookie时存在的安全缺陷。这一漏洞可能导致敏感信息泄露或会话劫持,对依赖Guzzle的应用系统构成潜在威胁。本文将从漏洞本质、影响范围、修复方案以及安全防护策略等多个维度,为开发者提供全面的安全指南。 首先,我们需要理解Guzzle的CookieJar组件在HTTP请求中的作用。CookieJar负责管理和存储HTTP请求中的Cookie信息,确保会话状态的持久化。

回答问题即可获得报酬

然而,在Guzzle 7.12.3之前的版本中,CookieJar在处理Cookie时缺乏必要的限制机制,使得恶意用户可能通过精心构造的HTTP请求绕过安全检查,获取敏感Cookie信息。这种漏洞的本质是输入验证不足,属于典型的安全设计缺陷。 该漏洞的影响范围涵盖所有使用受影响版本Guzzle的PHP应用。考虑到Guzzle在企业级应用、电子商务平台以及API服务中广泛使用,漏洞的影响可能波及数百万用户。攻击者利用此漏洞可以窃取会话Cookie,进而实现身份冒充、数据篡改或其他恶意操作。尤其对于处理用户认证和敏感数据的应用,漏洞的潜在风险更加严峻。

针对CVE-2026-59883漏洞,Guzzle官方已经在7.12.3版本中提供了修复方案。新版本增强了CookieJar的输入验证机制,确保Cookie的处理符合安全标准。开发者应尽快升级到最新版本,以消除潜在的安全风险。此外,还应定期检查依赖库的版本,确保所有使用的第三方组件均为最新安全版本。 除了版本升级,开发者还应采取额外的安全防护措施。例如,实施严格的Cookie安全策略,如设置HttpOnly和Secure属性,防止JavaScript访问和非HTTPS传输。

BC.Game Shitcode 2026:获取独家优惠和奖励

同时,应定期审计应用代码,确保所有HTTP请求和响应的处理符合安全最佳实践。此外,建立完善的漏洞监测和响应机制,及时发现和修复潜在的安全问题。 在应对此类安全漏洞时,开发者应保持警惕,密切关注安全公告和社区讨论。通过持续学习和实践安全开发技术,提升代码安全性,构建更加健壮的应用系统。安全不仅是技术问题,更是企业责任。通过共同努力,我们可以构建一个更加安全的数字环境。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了EVbee Service Android应用中存在的CVE-2026-22093安全漏洞,探讨其技术细节、潜在风险及用户应对策略,帮助读者全面了解该漏洞的影响及防护措施。
2026年07月13号 17点49分22秒 深度解析CVE-2026-22093:EVbee Service Android应用的安全漏洞及防护建议

本文详细分析了EVbee Service Android应用中存在的CVE-2026-22093安全漏洞,探讨其技术细节、潜在风险及用户应对策略,帮助读者全面了解该漏洞的影响及防护措施。

本文详细分析了CVE-2026-22095漏洞的技术细节,探讨其对网络安全的潜在威胁,并提供有效的防护建议,帮助企业提升网络安全防护能力。
2026年07月13号 17点49分58秒 深度解析CVE-2026-22095漏洞:8090端口网络诊断接口的安全风险与防护策略

本文详细分析了CVE-2026-22095漏洞的技术细节,探讨其对网络安全的潜在威胁,并提供有效的防护建议,帮助企业提升网络安全防护能力。

本文详细分析Palo Alto Networks Broker VM中发现的CVE-2026-0238漏洞,探讨其技术细节、潜在影响及企业应对策略,帮助安全团队提升风险防护能力。
2026年07月13号 17点50分43秒 深度解析Palo Alto Networks Broker VM漏洞CVE-2026-0238:威胁分析与防护指南

本文详细分析Palo Alto Networks Broker VM中发现的CVE-2026-0238漏洞,探讨其技术细节、潜在影响及企业应对策略,帮助安全团队提升风险防护能力。

本文详细分析了OpenBSD系统中CVE-2026-55706漏洞的技术细节,探讨其对网络安全的影响,并提供系统管理员应对该漏洞的实用防护建议。
2026年07月13号 17点51分16秒 深度解析CVE-2026-55706漏洞:OpenBSD认证机制的潜在风险与安全防护指南

本文详细分析了OpenBSD系统中CVE-2026-55706漏洞的技术细节,探讨其对网络安全的影响,并提供系统管理员应对该漏洞的实用防护建议。

本文详细解析 Mattermost 11.7.x 和 10.11.x 版本存在的 CVE-2026-9820 安全漏洞,分析其成因、影响范围及企业如何有效防护,帮助用户保障企业级协作平台的安全性。
2026年07月13号 17点56分08秒 Mattermost 安全漏洞 CVE-2026-9820 深度分析:影响版本及修复建议

本文详细解析 Mattermost 11.7.x 和 10.11.x 版本存在的 CVE-2026-9820 安全漏洞,分析其成因、影响范围及企业如何有效防护,帮助用户保障企业级协作平台的安全性。

本文详细分析了GNU Awk中发现的CVE-2026-40467 Use After Free漏洞,探讨其技术细节、潜在风险以及如何有效防护,帮助开发者和安全专家理解这一关键安全问题。
2026年07月13号 17点56分50秒 深度解析CVE-2026-40467:GNU Awk中的Use After Free漏洞及其安全影响

本文详细分析了GNU Awk中发现的CVE-2026-40467 Use After Free漏洞,探讨其技术细节、潜在风险以及如何有效防护,帮助开发者和安全专家理解这一关键安全问题。

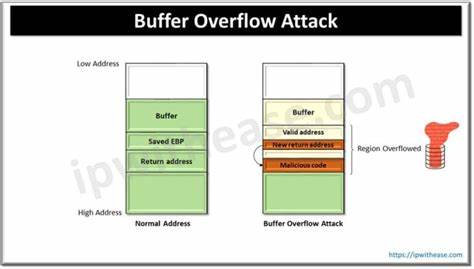
本文详细分析了CVE-2026-40553缓冲区溢出漏洞的技术细节、潜在影响及修复方案,为开发者和安全从业者提供全面的安全防护指南。
2026年07月13号 17点57分28秒 深度解析CVE-2026-40553缓冲区溢出漏洞:影响、修复与安全防护指南

本文详细分析了CVE-2026-40553缓冲区溢出漏洞的技术细节、潜在影响及修复方案,为开发者和安全从业者提供全面的安全防护指南。