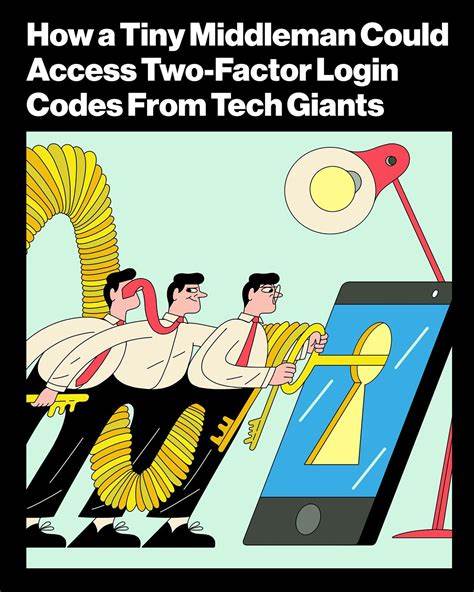
在数字化浪潮席卷全球的今天,账户安全已成为每个用户和企业无法回避的重大议题。随着网络攻击手段日益高明,仅靠传统密码保护早已不足以抵御黑客的入侵。于是,双重身份验证(Two-Factor Authentication,简称2FA)应运而生,成为守护数字身份的最后一道防线。而在各类2FA方式中,短信验证码凭借其普及性和便捷性,成为了亿万用户最熟悉的安全工具。然而,正是这种看似安全的验证方式,却在传输过程中隐藏着鲜为人知的致命漏洞 - - 一小部分中间商可能在无形中截取或访问这些敏感的登录验证码,为网络犯罪分子敞开方便之门。短信验证码的核心逻辑简单而有效:用户在输入正确密码后,系统会向其注册手机发送一条包含6位或8位数字的一次性验证码。
只有在正确输入该验证码后,账户才能成功登录。这种"密码+验证码"的双重验证机制,理论上将黑客入侵的难度提升了数个量级。然而,短信作为一种诞生于上世纪90年代的通信技术,其设计初衷并未充分考虑现代网络安全的严峻需求。短信的传输依赖于全球错综复杂的电信网络,涉及多个运营商、中间服务商和技术节点,这种多层次的传输路径不仅降低了效率,更为潜在的安全风险埋下了伏笔。从技术架构层面来看,短信系统缺乏端到端加密是其最大的安全软肋。当用户发起登录请求时,服务提供商(如谷歌、苹果或微软)会生成验证码并通过短信发送。
然而,不同于互联网应用中普遍采用的TLS加密传输,短信默认使用的电信网络协议并未对消息内容实施有效的加密保护。信息从发送方出发,经过运营商的短消息服务中心(SMSC),再穿行于多个地区的中间服务节点,最终到达用户手机。在这个过程中,验证码如同裸奔一般暴露在网络中,任何一个环节的中间商都有可能访问、存储甚至复制这条敏感信息。更令人担忧的是,短信验证码的传输链路往往依赖于第三方中介机构。这些机构通常负责将验证码从服务提供商转发至最终用户,但由于缺乏统一的监管标准和透明度要求,其运营过程充满了不确定性。研究人员发现,某些中介机构可能会在传输过程中拦截验证码,或将其存储在易受攻击的数据库中。
例如,2023年一项针对全球电信系统的调查显示,至少有5%的短信验证码在传输过程中经过了未经授权的中间节点,这些节点可能隶属于一些默默无闻的中介公司,其背后甚至可能存在恶意行为者的身影。一旦验证码被截取,攻击者便能轻松绕过密码保护,直接登录用户账户,进行转账、窃取数据或发动其他网络攻击。科技巨头们正面临着前所未有的账户安全挑战。作为全球最具影响力的科技公司,谷歌、苹果和微软等企业在用户身份验证方面高度依赖短信验证码。尽管这些公司近年来积极推广更安全的多因素认证技术,如基于推送通知的验证器应用(如Google Authenticator、Microsoft Authenticator)或生物识别技术,但短信验证码仍然是最广泛使用的验证方式。根据Statista的数据,全球约有70%的在线服务仍然将短信作为主要的2FA手段。
这种依赖性使得科技巨头们在短信验证码的安全漏洞面前显得格外脆弱。例如,2022年一起针对微软用户的大规模网络钓鱼攻击中,黑客正是通过截取短信验证码成功入侵了数千个账户。这一事件不仅暴露了短信验证码的安全缺陷,也引发了公众对科技公司安全策略的广泛质疑。那么,短信验证码的传输过程为何如此容易被攻击者利用?问题的根源在于电信系统的固有缺陷。首先,短信协议(如SMPP)并未强制要求端到端加密,这意味着在传输过程中,任何拥有网络访问权限的实体都能读取验证码内容。其次,全球电信基础设施的互联性使得信息传递路径复杂且难以追踪。
即使是合法的中介机构,也可能因内部管理漏洞或恶意员工而泄露用户数据。此外,某些地区的电信监管标准较为宽松,使得不法分子有机可乘,通过贿赂或技术手段获取对短信网络的控制权。面对这一严峻的安全挑战,网络安全专家和隐私倡导者们发出了强烈的改革呼声。他们认为,要从根本上解决短信验证码的安全隐患,必须实现传输过程中的端到端加密。然而,由于短信协议的技术架构限制,这一目标的实现并非一蹴而就。目前,一些新兴的解决方案正在探索中,例如基于区块链的消息传递协议或专门针对短信的加密技术。
此外,监管机构也应当加强对短信中介机构的合规要求,确保其符合严格的数据保护标准。例如,欧盟的《通用数据保护条例》(GDPR)已明确要求企业对用户数据进行充分保护,但短信中介机构往往游离于这一监管框架之外,亟需更严格的监管措施。对于普通用户而言,提高对短信验证码安全风险的认知同样至关重要。许多人习惯于将验证码与他人分享,或在不安全的网络环境下接收验证码,这些行为都可能为攻击者创造可乘之机。专家建议,用户应当尽量避免使用短信验证码作为唯一的2FA方式,而是选择更安全的替代方案,如基于时间的一次性密码(TOTP)应用(如Authy、LastPass Authenticator)或硬件安全密钥(如YubiKey)。这些技术不仅提供了更高的安全性,还避免了短信传输过程中的潜在风险。
展望未来,双重身份验证技术正朝着更加安全和智能的方向发展。生物识别技术(如指纹识别、面部识别)已在智能手机中普遍应用,为用户提供了无需记忆密码或验证码的便捷体验。同时,基于人工智能的异常行为检测技术也在不断完善,能够实时监测并阻止可疑的登录活动。此外,5G和未来通信技术的发展,有望为短信服务带来更强的加密能力和安全保障。例如,5G网络支持的端到端加密技术有望在短信传输中得到应用,从而显著降低验证码被截取的风险。然而,技术升级仅仅是解决方案的一部分。
要真正构建一个安全的数字身份验证体系,还需要科技公司、监管机构和用户三方的共同努力。科技公司应当在保障用户体验的前提下,积极推动更安全的验证技术的普及。监管机构则需要制定更加严格的行业标准,确保所有参与短信传输的机构都符合数据保护的要求。而用户自身也应当提高安全意识,主动了解并采用更安全的验证方式,避免成为网络犯罪分子的目标。总结而言,短信验证码作为当前最广泛使用的双重身份验证方式,在为用户提供便捷性的同时,也暴露出了严重的安全隐患。全球电信系统的复杂结构和缺乏端到端加密,使得验证码在传输过程中极易被中间商或攻击者截取。
科技巨头们虽然在积极寻找替代方案,但短信验证码在短期内仍难以被完全取代。因此,从技术升级、监管完善到用户教育,多管齐下才能有效缓解这一安全风险,为数字化时代的账户安全筑起坚实的防线。未来,随着多因素认证技术的不断演进和通信技术的持续发展,我们有理由相信,一个更加安全、透明的数字身份验证体系终将到来。 。