Twitter/X的XChat加密消息:安全创新还是隐私陷阱?深度解析端到端加密的优劣与风险
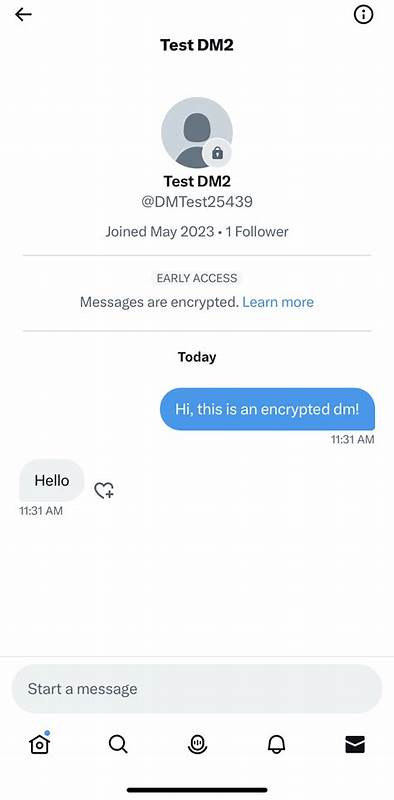
随着数字化时代的深入发展,社交媒体平台的隐私保护能力已成为用户关注的焦点。在Twitter品牌转型为X后,其推出的XChat加密消息功能引发了广泛讨论。作为一项试图将端到端加密(E2EE)应用于跨平台场景的创新尝试,XChat在技术设计上展现出了前瞻性思考,却也因密钥管理策略的缺陷而饱受质疑。本文将从密码学专家的视角,深入剖析XChat的技术架构、安全机制及潜在风险,为用户提供全面的评估与建议。数字通信安全的重要性已无需赘言。在过去的十年中,从爱德华·斯诺登揭露的全球监控项目到各国政府对加密通信的监管压力,用户对隐私保护的需求日益增长。

传统的即时通讯工具如WhatsApp、Signal等通过采用Signal协议,为用户提供了相对可靠的端到端加密保护。然而,这些方案通常需要用户绑定特定设备,在跨平台场景下存在使用不便的问题。XChat的出现,试图通过技术创新解决这一痛点,但其安全性设计却引发了专业人士的广泛讨论。XChat的核心亮点在于其实现了无状态浏览器环境下的端到端加密。这意味着用户无需下载专门的应用程序,仅通过网页浏览器即可享受加密通讯服务。这种设计理念在提升用户体验的同时,也为密码学实现带来了新的挑战。
传统的端到端加密方案通常依赖于设备绑定的密钥对,而XChat则通过名为Juicebox的密钥管理系统,实现了跨设备的密钥同步与恢复。Juicebox协议的核心设计基于门限密码学(Threshold Cryptography)的概念,通过将用户的私钥分片存储在多个服务器上,并结合用户提供的密码(PIN或密码)生成加密密钥。这种设计的初衷是解决用户忘记密码或设备丢失的问题,同时通过限制密码猜测次数来增强安全性。然而,这种集中式的密钥管理模式与真正的端到端加密理念存在根本性冲突。在加密算法的选择上,XChat放弃了业界公认的Signal协议中的"双重棘轮"(Double Ratchet)机制,转而采用基于libsodium的加密算法。这种选择虽然简化了实现流程,但也带来了严重的安全隐患。

双重棘轮机制通过不断更新会话密钥,确保即使长期密钥被泄露,历史消息也不会被解密,从而提供前向保密性(Forward Secrecy)。而XChat的设计中缺乏这一机制,意味着一旦用户的长期私钥被泄露,所有历史消息都将面临暴露的风险。更为关键的是,XChat将用户的私钥存储在其服务器上,尽管通过Juicebox协议进行了分片存储,但所有服务器均由Twitter/X单方面控制。这种集中式的密钥管理模式与端到端加密的核心原则背道而驰。在真正的端到端加密中,用户的私钥应当仅存储在用户的设备上,任何第三方(包括服务提供商)都无法访问。而XChat的设计允许服务提供商在特定条件下访问用户的私钥,这无疑为用户隐私带来了巨大的潜在风险。
Juicebox协议的安全性依赖于多个组件的协同工作。首先,它引入了"realm ID"的概念,用于区分不同的密钥管理域,避免跨服务器的标签重放攻击。其次,通过门限盲伪随机函数(t-OPRF)实现了密钥的分布式生成与验证。然而,这些技术细节在实际部署中存在诸多不确定性。例如,Twitter/X目前的部署版本似乎仅采用了纯软件实现,缺乏对硬件安全模块(HSM)的支持。硬件安全模块作为一种专业的密钥保护设备,能够有效防止密钥被恶意软件或内部人员窃取。
而XChat的纯软件实现不仅增加了密钥泄露的风险,也使得其安全性无法得到充分验证。此外,Juicebox协议的安全性还依赖于服务器的独立性与多方信任机制。然而,由于所有服务器均由Twitter/X控制,这种集中化的管理模式使得协议的安全性大打折扣。在现实世界中,任何单一实体都可能面临外部压力、内部人员恶意行为或技术故障的风险。如果攻击者能够控制其中一个服务器,或通过社会工程学手段获取服务器的访问权限,整个密钥管理系统都可能面临崩溃。与XChat形成鲜明对比的是Signal协议及其衍生方案。
Signal协议采用了双重棘轮机制,确保每次消息交换都会生成新的会话密钥,从而提供强前向保密性。同时,Signal将用户的私钥严格保存在用户设备上,避免了第三方访问的可能性。为了支持跨设备同步,Signal引入了基于硬件安全模块和多方托管的密钥保护机制,进一步提升了安全性。这种设计理念不仅在技术上更为成熟,也在实践中得到了广泛的验证。值得一提的是,Juicebox协议的代码库中确实包含了对Entrust nShield Solo XC硬件安全模块的支持。这表明该协议在设计上具备在更高安全硬件环境中部署的潜力。
然而,根据开发者的透露和外界调研,Twitter/X的当前部署版本并未实际应用硬件安全模块,而是采用了纯软件实现。这种不透明的部署状态使得用户无法确信其密钥管理的安全性,也为潜在的安全漏洞留下了隐患。从用户体验的角度来看,XChat确实提供了便捷的跨平台加密通讯服务。用户无需下载专门的应用程序,仅需通过网页浏览器即可发送加密消息。这种设计在提升用户体验的同时,也降低了用户的使用门槛。然而,便捷性与安全性之间往往存在权衡。
在XChat的案例中,便捷性的提升似乎是以牺牲安全性为代价的。对于用户而言,选择加密通讯工具时应当充分考虑其安全性设计。真正的端到端加密应当确保用户的私钥仅存储在用户设备上,任何第三方都无法访问。此外,前向保密性、密钥管理的去中心化以及硬件安全模块的支持都是评估加密通讯工具安全性的重要指标。相比之下,XChat在这些方面存在明显的不足,这使得其在处理敏感信息时的可信度大打折扣。未来,随着数字隐私诉求的不断高涨,端到端加密技术的研发与应用将继续演化。
Twitter/X的XChat尝试虽然展现了技术创新的勇气,但其安全性设计的缺陷也为整个行业敲响了警钟。服务提供商应当重点关注密钥的去中心化管理、引入多方信任与硬件加密保障机制,并完善密码猜测防御策略。同时,公开安全机制的实施细节,获得社区与专业人士的信任,也是构建可信赖的私密通讯环境的关键。对于用户而言,遵循强密码策略、定期更新密钥、谨慎处理敏感信息仍然是保护数字隐私的不二法门。在选择加密通讯工具时,用户应当优先考虑那些经过充分审计、采用成熟加密协议的平台,如Signal、WhatsApp等。这些平台在安全性设计上更为完善,能够为用户提供更可靠的隐私保护。
综上所述,XChat作为Twitter/X在加密通信领域的一次大胆尝试,在技术创新与用户体验方面展现了潜力,但在安全性设计上仍存在诸多不足。用户在使用该功能时应当保持谨慎,充分评估其安全性风险。同时,整个行业应当共同努力,推动端到端加密技术的不断发展与完善,为用户构建一个更加安全、可信赖的数字通讯环境。 。