WordPress插件漏洞CVE-2026-13247深度解析:Logo Slider安全风险与防护指南

区块链技术 加密初创公司与风险投资 投资策略与投资组合管理
本文详细分析WordPress插件Logo Slider的CVE-2026-13247漏洞,探讨其安全影响、攻击手法及防护措施,帮助网站管理员提升安全防护能力。

本文详细分析WordPress插件Logo Slider的CVE-2026-13247漏洞,探讨其安全影响、攻击手法及防护措施,帮助网站管理员提升安全防护能力。

WordPress作为全球最受欢迎的内容管理系统之一,其生态系统中丰富的插件为用户提供了极大的便利。然而,插件的广泛使用也带来了安全风险。近期,安全研究人员发现了WordPress插件Logo Slider存在的严重漏洞CVE-2026-13247,这一漏洞可能导致网站数据泄露、恶意代码注入等严重后果。本文将从漏洞的技术细节、潜在影响、攻击手法以及防护措施等多个角度,为WordPress网站管理员提供全面的安全指南。Logo Slider是一款广受欢迎的WordPress插件,主要用于展示客户品牌、合作伙伴标志等内容。其直观的界面和强大的功能使其成为许多企业网站的首选。

回答问题即可获得报酬

然而,任何软件都可能存在安全漏洞,而CVE-2026-13247的发现正是对这一现实的提醒。该漏洞的核心问题在于插件在处理用户输入时存在不足的验证机制,攻击者可以利用这一漏洞执行任意代码,从而控制网站服务器。从技术角度来看,CVE-2026-13247漏洞属于代码注入类型,攻击者通过精心构造的请求,绕过插件的安全检查,将恶意代码注入到网站的数据库或文件系统中。一旦成功,攻击者可以执行各种恶意操作,包括窃取敏感数据、植入后门、发起分布式拒绝服务攻击等。更为严重的是,由于WordPress的开放性,攻击者可能通过漏洞进一步渗透到网站的其他部分,甚至整个服务器环境。针对CVE-2026-13247漏洞的攻击手法主要包括两种。

第一种是直接利用漏洞执行任意代码,攻击者通过构造特定的HTTP请求,将恶意脚本注入到插件的处理流程中。第二种是利用漏洞进行数据窃取,攻击者通过漏洞获取网站的数据库权限,窃取用户信息、支付记录等敏感数据。无论是哪种攻击手法,都对网站的安全构成了严重威胁。为了有效防护CVE-2026-13247漏洞,网站管理员应采取以下措施。首先,及时更新插件到最新版本,开发者通常会在发现漏洞后尽快发布安全补丁。其次,定期备份网站数据,确保在遭受攻击时能够快速恢复。

BC.Game Shitcode 2026:获取独家优惠和奖励

此外,还可以使用Web应用防火墙等安全工具,过滤掉恶意请求。最后,建议网站管理员定期进行安全审计,检查插件和主题的安全性,及时发现并修复潜在漏洞。除了技术手段,网站管理员还应提高安全意识。例如,避免使用默认的管理员账户,定期更换密码,限制管理员权限等。同时,关注安全社区的动态,及时了解最新的安全威胁和防护措施。通过综合运用技术手段和安全意识,可以大大降低网站遭受攻击的风险。

WordPress插件的安全问题不仅关系到单个网站的安全,也涉及整个互联网生态的安全。作为网站管理员,我们有责任保护用户的数据安全,维护网站的正常运行。CVE-2026-13247漏洞的发现和修复,正是WordPress安全生态不断进步的体现。通过持续的安全投入和防护措施,我们可以共同构建一个更加安全的网络环境。在结束本文之前,想对所有WordPress网站管理员说,安全永远是网站运营的基石。无论是大型企业网站还是个人博客,都应高度重视安全问题。

定期检查插件和主题的安全性,及时更新补丁,采用多层次的安全防护措施,才能有效抵御各种安全威胁。让我们共同努力,为用户提供一个安全、稳定的网络环境。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励 carechain.online 捐赠平台

下一步
本文详细分析了Jeg Kit for Elementor插件中发现的CVE-2026-13710漏洞,探讨其影响范围、技术细节及安全防护措施,帮助网站管理者和开发者有效应对潜在威胁。
2026年07月10号 21点34分27秒 深度解析CVE-2026-13710漏洞:Jeg Kit for Elementor插件的安全风险与应对策略

本文详细分析了Jeg Kit for Elementor插件中发现的CVE-2026-13710漏洞,探讨其影响范围、技术细节及安全防护措施,帮助网站管理者和开发者有效应对潜在威胁。

本文详细分析R-SOFT DMS系统存在的CVE-2026-41879漏洞,揭示其超级管理员凭证存储的安全隐患,并提供专业的漏洞修复建议和企业级安全防护方案。
2026年07月10号 21点36分33秒 深度解析CVE-2026-41879:R-SOFT DMS超级管理员凭证存储漏洞及安全防护指南

本文详细分析R-SOFT DMS系统存在的CVE-2026-41879漏洞,揭示其超级管理员凭证存储的安全隐患,并提供专业的漏洞修复建议和企业级安全防护方案。

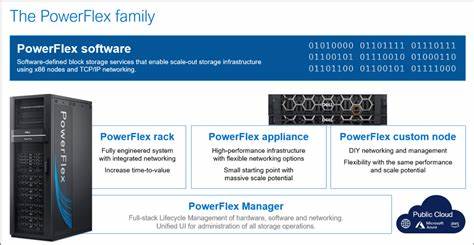
本文详细分析了Dell PowerFlex Manager 5.1.0.1之前版本存在的CVE-2026-56688漏洞,探讨其影响范围、技术细节及企业如何有效防护,帮助IT管理者和安全专家提升系统安全性。
2026年07月10号 21点37分05秒 深度解析CVE-2026-56688:Dell PowerFlex Manager漏洞及安全防护指南

本文详细分析了Dell PowerFlex Manager 5.1.0.1之前版本存在的CVE-2026-56688漏洞,探讨其影响范围、技术细节及企业如何有效防护,帮助IT管理者和安全专家提升系统安全性。

本文详细分析了Capgo软件中发现的CVE-2026-56312漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。
2026年07月10号 21点37分26秒 深度解析CVE-2026-56312漏洞:Capgo 12.128.2之前版本的安全风险与应对策略

本文详细分析了Capgo软件中发现的CVE-2026-56312漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。

美国政府数字美元(CBDC)将于住房法案生效之际被禁止四年,这一决定引发了广泛关注。本文深入分析该禁令的背景、影响及其对加密货币行业的潜在影响。
2026年07月10号 21点43分07秒 美国数字美元禁令即将生效:住房法案中的CBDC限制解析

美国政府数字美元(CBDC)将于住房法案生效之际被禁止四年,这一决定引发了广泛关注。本文深入分析该禁令的背景、影响及其对加密货币行业的潜在影响。

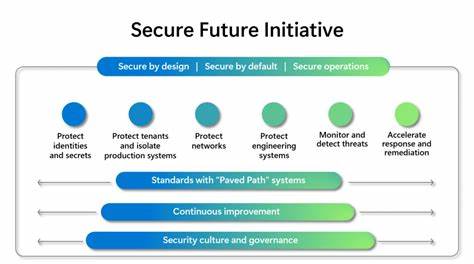
微软安全未来倡议在2026年7月发布的最新进展报告揭示了该计划在全球范围内推动数字安全的关键成果,探讨了人工智能、云计算和网络安全领域的创新实践,为企业和个人提供了保护未来的实用策略。
2026年07月10号 21点46分39秒 微软安全未来倡议2026年7月进展报告:如何构建更安全的数字世界

微软安全未来倡议在2026年7月发布的最新进展报告揭示了该计划在全球范围内推动数字安全的关键成果,探讨了人工智能、云计算和网络安全领域的创新实践,为企业和个人提供了保护未来的实用策略。

美国参议员伊丽莎白·沃伦联合其他民主党议员呼吁对特朗普家族加密货币业务进行调查,此举与即将推进的CLARITY法案密切相关,本文深入分析这一政治与监管领域的最新动态
2026年07月10号 21点47分57秒 伊丽莎白·沃伦要求调查特朗普加密货币持有情况 争议前推动CLARITY法案

美国参议员伊丽莎白·沃伦联合其他民主党议员呼吁对特朗普家族加密货币业务进行调查,此举与即将推进的CLARITY法案密切相关,本文深入分析这一政治与监管领域的最新动态