前勒索软件谈判专家因参与BlackCat攻击获刑4年:网络犯罪的警示与行业反思
山寨币更新
钱财 qian.cx
本文深入分析前勒索软件谈判专家因参与BlackCat勒索软件攻击而被判刑4年的案件,探讨网络犯罪的演变趋势、企业安全防护的重要性以及行业对网络安全专业人才的伦理要求。

本文深入分析前勒索软件谈判专家因参与BlackCat勒索软件攻击而被判刑4年的案件,探讨网络犯罪的演变趋势、企业安全防护的重要性以及行业对网络安全专业人才的伦理要求。

近期,一位曾经活跃于网络安全行业的勒索软件谈判专家因参与BlackCat勒索软件攻击而被判处4年有期徒刑,这一案件在全球网络安全领域引发了广泛关注。该案件不仅揭示了网络犯罪的复杂性,也反映了网络安全行业对专业人才伦理规范的严格要求。本文将从案件背景、BlackCat勒索软件的特点、网络犯罪的演变趋势以及企业如何加强安全防护等多个角度进行深入分析,为读者提供全面的行业洞察。BlackCat勒索软件,也被称为ALPHV,是近年来活跃的勒索软件家族之一,以其高度专业化的攻击手段和复杂的勒索策略而闻名。该勒索软件通常通过钓鱼邮件、供应链攻击或利用已知漏洞入侵企业网络,然后加密受害者的数据并索要高额赎金。与传统勒索软件不同,BlackCat团伙往往会对受害者进行长期监控,以确保赎金支付的可行性。

回答问题即可获得报酬

此外,该团伙还会威胁受害者公开其数据,进一步增加了勒索的压力。在本次案件中,该前勒索软件谈判专家被指控参与了BlackCat团伙的攻击活动,包括协助谈判赎金、提供技术支持以及参与数据加密等关键环节。尽管该专家曾经在网络安全行业有着丰富的经验,但其行为最终导致其被司法机关起诉并判刑。这一案件不仅揭示了网络犯罪的复杂性,也警示了网络安全专业人才在职业发展过程中必须严格遵守法律和道德规范。网络犯罪的演变趋势表明,勒索软件攻击正在变得更加专业化和组织化。攻击者不仅利用技术手段入侵企业网络,还会通过社会工程学等方式获取敏感信息。

此外,勒索软件团伙还会利用加密货币进行赎金支付,使得追踪和打击变得更加困难。在这种情况下,企业必须加强安全防护措施,包括定期进行漏洞扫描、部署多层次的安全防护系统以及培训员工识别钓鱼邮件等攻击手段。对于网络安全行业而言,本次案件也提出了一个重要的伦理问题:专业人才如何在职业发展过程中保持道德操守。网络安全专家不仅需要具备扎实的技术能力,还需要严格遵守法律法规和行业道德规范。任何违反法律的行为都可能导致严重的法律后果,不仅损害个人职业声誉,还可能对整个行业的信誉造成负面影响。因此,网络安全行业必须加强对专业人才的伦理教育,确保其在职业发展过程中始终保持道德操守。

BC.Game Shitcode 2026:获取独家优惠和奖励

此外,本次案件也提醒企业在选择网络安全服务提供商时,必须进行严格的背景调查和资质审查。企业应选择那些具有良好声誉和丰富经验的安全服务提供商,确保其服务符合法律法规和行业标准。同时,企业还应定期评估其安全防护措施的有效性,确保其能够应对不断演变的网络威胁。综上所述,本次案件不仅揭示了网络犯罪的复杂性,也反映了网络安全行业对专业人才伦理规范的严格要求。企业必须加强安全防护措施,确保其能够应对不断演变的网络威胁。同时,网络安全行业也必须加强对专业人才的伦理教育,确保其在职业发展过程中始终保持道德操守。

只有通过共同努力,才能有效应对网络犯罪的挑战,保障企业和个人的网络安全。在网络安全领域,技术能力固然重要,但道德操守同样不可或缺。本次案件为网络安全专业人才敲响了警钟,提醒他们在职业发展过程中必须严格遵守法律和道德规范。同时,企业也应加强安全防护措施,确保其能够应对不断演变的网络威胁。只有通过共同努力,才能有效应对网络犯罪的挑战,保障企业和个人的网络安全。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了CVE-2026-40006内存分配漏洞的成因、影响范围及安全防护措施,帮助开发者和安全专家理解该漏洞的潜在风险并采取有效应对策略。
2026年07月10号 10点57分17秒 深度解析CVE-2026-40006:内存分配漏洞的危害与防护策略

本文详细分析了CVE-2026-40006内存分配漏洞的成因、影响范围及安全防护措施,帮助开发者和安全专家理解该漏洞的潜在风险并采取有效应对策略。

本文详细分析了CVE-2026-28564漏洞的技术细节,探讨了会话未过期和认证绕过攻击的机制、影响范围及企业应对策略,为安全从业者提供专业指导。
2026年07月10号 10点58分16秒 深度解析CVE-2026-28564漏洞:会话未过期与认证绕过攻击的风险与防护

本文详细分析了CVE-2026-28564漏洞的技术细节,探讨了会话未过期和认证绕过攻击的机制、影响范围及企业应对策略,为安全从业者提供专业指导。

本文详细分析CVE-2026-40008漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者理解反射攻击的危害并采取有效防范策略。
2026年07月10号 11点04分56秒 深度解析CVE-2026-40008:外部控制输入选择类或代码的安全风险与防护策略

本文详细分析CVE-2026-40008漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者理解反射攻击的危害并采取有效防范策略。

本文详细分析了Apache IoTDB C++ CLI中发现的CVE-2026-40454漏洞,包括其成因、影响范围、安全风险以及企业应对措施,帮助读者全面了解这一关键安全事件。
2026年07月10号 11点10分59秒 深度解析Apache IoTDB C++ CLI漏洞CVE-2026-40454:安全风险与应对策略

本文详细分析了Apache IoTDB C++ CLI中发现的CVE-2026-40454漏洞,包括其成因、影响范围、安全风险以及企业应对措施,帮助读者全面了解这一关键安全事件。

深入分析WordPress Hide My WP Lite插件的CVE-2026-13347漏洞,探讨其对网站安全的潜在威胁及修复方案,帮助用户保护网站免受恶意攻击。
2026年07月10号 11点16分01秒 WordPress插件漏洞警告:CVE-2026-13347揭示Hide My WP Lite的文件读取风险

深入分析WordPress Hide My WP Lite插件的CVE-2026-13347漏洞,探讨其对网站安全的潜在威胁及修复方案,帮助用户保护网站免受恶意攻击。

本文详细分析Apache IoTDB中发现的CVE-2026-40009漏洞,探讨其成因、影响及修复方案,为企业用户提供安全防护建议。
2026年07月10号 11点18分35秒 深度解析Apache IoTDB漏洞CVE-2026-40009:权限管理与访问控制的安全风险

本文详细分析Apache IoTDB中发现的CVE-2026-40009漏洞,探讨其成因、影响及修复方案,为企业用户提供安全防护建议。

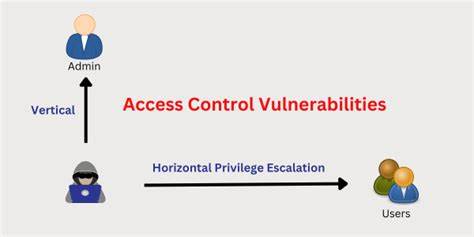
本文详细分析Apache IoTDB中发现的CVE-2026-40452权限控制漏洞,探讨其成因、影响范围及安全防护措施,为企业用户提供专业的安全建议。
2026年07月10号 11点19分09秒 深度解析Apache IoTDB CVE-2026-40452漏洞:权限控制缺陷与安全防护指南

本文详细分析Apache IoTDB中发现的CVE-2026-40452权限控制漏洞,探讨其成因、影响范围及安全防护措施,为企业用户提供专业的安全建议。