FIN7黑客组织伪造公司招募网络攻击人才:暗网招聘的新手段
区块链技术 投资策略与投资组合管理
钱财 qian.cx
FIN7黑客组织通过伪造网络安全公司招募IT专业人才,研究人员揭露其背后的犯罪手法和招聘策略,揭示了网络犯罪组织如何利用合法外衣掩盖非法活动。

FIN7黑客组织通过伪造网络安全公司招募IT专业人才,研究人员揭露其背后的犯罪手法和招聘策略,揭示了网络犯罪组织如何利用合法外衣掩盖非法活动。

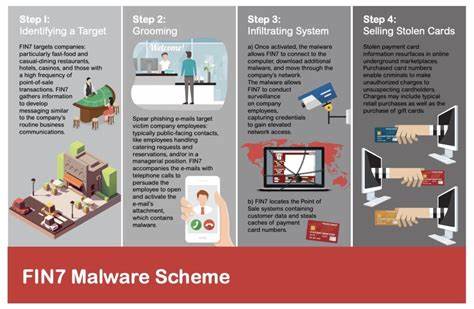
近期,网络安全研究机构Recorded Future的Gemini Advisory团队发现,俄罗斯黑客组织FIN7通过伪造一家名为Bastion Secure的网络安全公司,招募IT专业人才以支持其扩展到勒索软件攻击的犯罪活动。这一发现揭示了网络犯罪组织如何利用合法外衣掩盖其非法活动,并通过招聘平台吸引无辜的IT专业人士参与其犯罪行动。 FIN7黑客组织以其针对点售系统的攻击而闻名,该组织曾通过窃取数百万张信用卡数据,造成超过10亿美元的损失。然而,近期研究表明,FIN7正在转向勒索软件攻击,并通过伪造的Bastion Secure公司招募系统管理员、程序员和逆向工程师。Bastion Secure的网站看起来非常专业,甚至声称在2016年赢得了SC Magazine的"最佳托管安全服务"奖项,并声称其咨询部门被Six Degrees收购。然而,这些声明均为虚构,研究人员发现该网站的内容大量抄袭自合法网络安全公司Convergent Network Solutions的网站。

回答问题即可获得报酬

研究人员还发现,Bastion Secure的网站托管在俄罗斯域名注册商Beget上,该注册商常被网络犯罪分子使用。此外,该网站的部分子菜单返回俄语的"页面未找到"错误,进一步表明网站创建者可能是俄语母语者。目前,Chrome和Safari浏览器已将该网站标记为"欺诈"网站,阻止用户访问。 Bastion Secure的招聘广告看起来与合法网络安全公司的招聘广告无异,招聘的职位包括程序员、系统管理员和逆向工程师。然而,研究人员指出,FIN7通过Bastion Secure招募的IT专业人才将被用于进行各种网络犯罪活动。特别是,FIN7对系统管理员的需求表明,该组织可能正在准备进行勒索软件攻击,而不仅仅是针对点售系统的攻击。

在招聘过程中,研究人员发现,前两轮面试没有任何异常,但第三轮面试中,应聘者被要求完成一个"实际任务",这才暴露了Bastion Secure的真实意图。研究人员指出,Bastion Secure的代表对文件系统和备份表现出特别的兴趣,这表明FIN7更关注于勒索软件攻击而非点售系统感染。此外,研究人员还发现,Bastion Secure提供的工具是Carbanak和Tirion(Lizar)的组件,这两种工具均被归因于FIN7,并可用于黑客攻击点售系统和部署勒索软件。 FIN7通过伪造网络安全公司招募IT专业人才的策略,反映了该组织对廉价、技能熟练的劳动力的需求。研究人员指出,Bastion Secure提供的IT专业人才职位的月薪在800美元至1200美元之间,这对于后苏联国家的求职者来说是一个可行的起薪。通过这种方式,FIN7不仅能够获得执行犯罪活动所需的技能人才,还能够保留更大的利润份额。

BC.Game Shitcode 2026:获取独家优惠和奖励

这并不是FIN7第一次伪造合法公司进行招聘。此前,该组织曾以"Combi Security"的名义进行招聘,但由于公众的关注,该公司最终被迫关闭。网络安全专家Brett Callow指出,FIN7通过伪造Bastion Secure进行招聘,可能也是为了避免引起执法部门的注意。他指出,网络犯罪组织通过标准的招聘广告进行招聘,可以避免在暗网招聘时面临的风险,同时也可以避免雇佣潜在的执法人员。此外,伪造的公司还可能用于洗钱等其他非法活动。 Callow还指出,雇佣的员工可能对其工作的性质一无所知。

例如,他们可能不知道其"渗透测试"实际上是针对不情愿的公司进行的攻击。这种伪装手段不仅帮助网络犯罪组织避免法律风险,还能够吸引更多的技术人才加入其犯罪行动。 FIN7黑客组织通过伪造网络安全公司招募IT专业人才的案例,揭示了网络犯罪组织如何利用合法外衣掩盖其非法活动。这种招聘策略不仅帮助犯罪组织获得所需的技能人才,还能够避免引起执法部门的注意。对于IT专业人士来说,在应聘网络安全相关职位时,需要提高警惕,避免成为网络犯罪组织的工具。同时,网络安全行业也需要加强对伪造公司的监测和打击,以保护合法企业和个人的利益。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
富士胶片近期遭遇勒索软件攻击,导致全球网络部分瘫痪。本文深入分析事件背后的技术细节、攻击手法及企业应对策略,为企业提供安全防护建议。
2026年07月10号 09点31分40秒 富士胶片遭勒索软件攻击:网络瘫痪事件分析与企业安全防护指南

富士胶片近期遭遇勒索软件攻击,导致全球网络部分瘫痪。本文深入分析事件背后的技术细节、攻击手法及企业应对策略,为企业提供安全防护建议。

本文详细分析了zhayujie CowAgent 2.1.0版本存在的CVE-2026-15332安全漏洞,探讨其影响范围、技术细节及企业应对方案,帮助用户提升网络安全防护能力。
2026年07月10号 09点34分42秒 深度解析CVE-2026-15332:zhayujie CowAgent 2.1.0安全漏洞及应对策略

本文详细分析了zhayujie CowAgent 2.1.0版本存在的CVE-2026-15332安全漏洞,探讨其影响范围、技术细节及企业应对方案,帮助用户提升网络安全防护能力。

本文详细分析了CVE-2026-21039漏洞的成因、影响范围及修复方案,为企业和个人用户提供了全面的安全防护建议,帮助避免潜在的系统权限滥用风险。
2026年07月10号 09点36分34秒 深度解析CVE-2026-21039漏洞:设置权限控制缺陷及安全防护指南

本文详细分析了CVE-2026-21039漏洞的成因、影响范围及修复方案,为企业和个人用户提供了全面的安全防护建议,帮助避免潜在的系统权限滥用风险。

本文详细分析SamsungSEAgentService服务中存在的CVE-2026-21041权限控制漏洞,探讨其影响范围、技术细节及修复方案,并提供企业和个人用户的安全防护建议。
2026年07月10号 09点37分02秒 深度解析CVE-2026-21041:SamsungSEAgentService权限控制漏洞及安全防护指南

本文详细分析SamsungSEAgentService服务中存在的CVE-2026-21041权限控制漏洞,探讨其影响范围、技术细节及修复方案,并提供企业和个人用户的安全防护建议。

本文详细分析了CVE-2026-21043路径遍历漏洞的技术细节、潜在影响及企业级防护方案,帮助安全从业者全面理解该漏洞的攻击路径与修复策略。
2026年07月10号 09点37分19秒 深度解析CVE-2026-21043漏洞:Wallpaper服务路径遍历漏洞的安全风险与防护策略

本文详细分析了CVE-2026-21043路径遍历漏洞的技术细节、潜在影响及企业级防护方案,帮助安全从业者全面理解该漏洞的攻击路径与修复策略。

本文详细分析了CVE-2026-21049漏洞的技术细节,探讨其成因、影响范围及修复方案,并提供企业级安全防护建议,帮助IT管理者有效应对此类库文件安全威胁。
2026年07月10号 09点37分40秒 深度解析CVE-2026-21049漏洞:libpadm.so库的边界写入缺陷及安全防护指南

本文详细分析了CVE-2026-21049漏洞的技术细节,探讨其成因、影响范围及修复方案,并提供企业级安全防护建议,帮助IT管理者有效应对此类库文件安全威胁。

本文详细分析了SmartThingsKit在SMR Jul-2026 Release 1之前版本存在的CVE-2026-21050权限控制漏洞,探讨其成因、影响范围及安全防护措施,帮助用户和开发者提升智能家居系统的安全性。
2026年07月10号 09点38分13秒 深度解析CVE-2026-21050漏洞:SmartThingsKit权限控制缺陷及安全防护指南

本文详细分析了SmartThingsKit在SMR Jul-2026 Release 1之前版本存在的CVE-2026-21050权限控制漏洞,探讨其成因、影响范围及安全防护措施,帮助用户和开发者提升智能家居系统的安全性。