深度解析K7防毒软件漏洞CVE-2018-8726:缓冲区溢出风险与安全防护指南
NFT 和数字艺术 区块链技术 加密钱包与支付解决方案
钱财 qian.cx
详细分析K7Antivirus Premium 15.1.0.53版本中的CVE-2018-8726缓冲区溢出漏洞,探讨其影响范围、攻击方式及用户如何有效防护,帮助提升网络安全意识。

详细分析K7Antivirus Premium 15.1.0.53版本中的CVE-2018-8726缓冲区溢出漏洞,探讨其影响范围、攻击方式及用户如何有效防护,帮助提升网络安全意识。

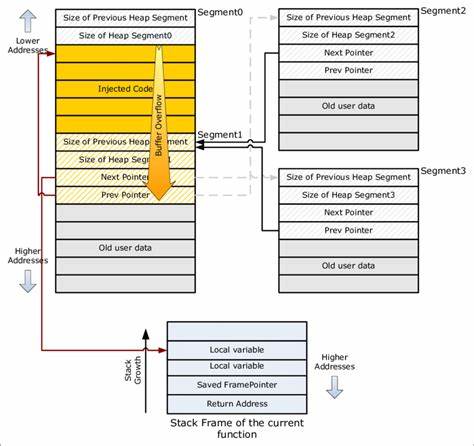
在当今数字化时代,网络安全问题日益凸显,尤其是防毒软件作为系统安全的重要防线,其自身的安全性至关重要。近期,印度K7Computing Pvt Ltd公司旗下的K7Antivirus Premium 15.1.0.53版本被发现存在严重的缓冲区溢出漏洞,编号为CVE-2018-8726。这一漏洞的发现引发了广泛关注,因为它可能被恶意利用,导致系统崩溃、数据泄露甚至远程控制等严重后果。本文将从漏洞的技术细节、潜在影响、攻击方式以及用户防护措施等多个角度进行深入探讨,旨在帮助读者全面了解这一安全威胁,并采取有效的防护措施。缓冲区溢出漏洞是一种常见的软件安全问题,通常发生在程序处理输入数据时,未能正确限制输入数据的大小,导致数据超出预分配的内存空间,从而覆盖相邻的内存区域。这种漏洞在防毒软件中尤为危险,因为防毒软件通常需要处理各种类型的文件和数据,如果攻击者精心构造恶意输入,可能利用缓冲区溢出漏洞执行任意代码,甚至获取系统控制权。

回答问题即可获得报酬

K7Antivirus Premium 15.1.0.53版本中的CVE-2018-8726漏洞具体表现为在处理特定格式的输入数据时,未能正确验证输入长度,导致缓冲区溢出。攻击者可以通过精心构造的恶意文件或数据包触发这一漏洞,从而导致程序异常终止或执行恶意代码。由于防毒软件通常以系统管理员权限运行,一旦漏洞被利用,攻击者可能获得系统的最高权限,进一步扩大攻击范围。从技术角度来看,缓冲区溢出漏洞的利用通常需要攻击者具备一定的技术能力,包括逆向工程、内存管理和代码注入等知识。然而,随着黑客工具的普及和攻击技术的成熟,普通攻击者也能够利用现成的漏洞利用工具进行攻击。因此,即使是技术门槛较高的漏洞,也不能被忽视,因为攻击者可能通过自动化工具进行大规模扫描和利用。

对于普通用户而言,了解这一漏洞的存在及其潜在风险是第一步。用户应定期检查防毒软件的更新,确保使用的是最新版本。K7Computing公司已经发布了针对CVE-2018-8726漏洞的补丁,用户应尽快安装更新以修复漏洞。此外,用户还应避免打开来历不明的文件或链接,尤其是来自可疑来源的文件,以减少被攻击的风险。除了更新防毒软件外,用户还可以采取其他安全措施来提高系统的整体安全性。例如,启用操作系统的内置安全功能,如Windows Defender或macOS的Gatekeeper,这些功能可以帮助阻止恶意软件的执行。

BC.Game Shitcode 2026:获取独家优惠和奖励

此外,定期备份重要数据也是一个明智的选择,以防止数据丢失或被加密勒索。对于企业用户,特别是IT管理员,应特别关注此类漏洞的影响。企业网络通常包含大量敏感数据,一旦防毒软件被攻击,可能导致整个网络的安全性受到威胁。IT管理员应定期扫描网络中的所有设备,确保所有软件和系统都处于最新状态。此外,企业还应建立完善的安全策略,包括访问控制、日志记录和入侵检测等,以提高网络的整体安全性。在网络安全领域,漏洞的发现和修复是一个持续的过程。

K7Computing公司在发现CVE-2018-8726漏洞后,迅速发布了补丁,体现了其对用户安全的重视。然而,用户也应主动关注安全公告和更新通知,及时采取行动以保护自己的系统。网络安全不仅仅是软件开发商的责任,也是每个用户的责任。随着网络攻击技术的不断发展,防毒软件的安全性变得越来越重要。用户应选择信誉良好的防毒软件,并定期更新以确保其安全性。此外,用户还应培养良好的安全习惯,如定期更改密码、使用复杂密码、避免在公共Wi-Fi上进行敏感操作等。

这些措施虽然简单,但能够显著提高系统的安全性。综上所述,K7Antivirus Premium 15.1.0.53版本中的CVE-2018-8726缓冲区溢出漏洞是一个值得关注的安全威胁。通过了解漏洞的技术细节、潜在影响和攻击方式,用户可以更好地保护自己的系统。定期更新防毒软件、采取额外的安全措施以及培养良好的安全习惯,都是提高系统安全性的有效方法。在网络安全领域,防患于未然永远比事后补救更为重要。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了Acexy Wireless-N WiFi Repeater REV 1.0设备中的CVE-2021-28936漏洞,探讨其技术细节、潜在影响及有效防护措施,帮助用户和网络管理员提升设备安全性。
2026年07月06号 02点17分10秒 深度解析CVE-2021-28936漏洞:Acexy无线N WiFi中继器的安全风险与防护指南

本文详细分析了Acexy Wireless-N WiFi Repeater REV 1.0设备中的CVE-2021-28936漏洞,探讨其技术细节、潜在影响及有效防护措施,帮助用户和网络管理员提升设备安全性。

本文详细分析了GNU LibreDWG 0.10.2641版本中的CVE-2020-21813堆缓冲区溢出漏洞,探讨其成因、影响及修复方案,为开发者和安全从业者提供实用指南。
2026年07月06号 02点17分32秒 深度解析CVE-2020-21813:GNU LibreDWG 0.10.2641堆缓冲区溢出漏洞详解

本文详细分析了GNU LibreDWG 0.10.2641版本中的CVE-2020-21813堆缓冲区溢出漏洞,探讨其成因、影响及修复方案,为开发者和安全从业者提供实用指南。

本文详细分析了GNU LibreDWG 0.10版本中存在的CVE-2020-21833堆缓冲区溢出漏洞,探讨其技术原理、潜在风险及有效防护措施,帮助开发者和安全从业者全面了解该漏洞的影响及应对策略。
2026年07月06号 02点17分52秒 深度解析CVE-2020-21833:GNU LibreDWG 0.10堆缓冲区溢出漏洞的技术分析与安全防护指南

本文详细分析了GNU LibreDWG 0.10版本中存在的CVE-2020-21833堆缓冲区溢出漏洞,探讨其技术原理、潜在风险及有效防护措施,帮助开发者和安全从业者全面了解该漏洞的影响及应对策略。

本文详细分析了BDTASK Multi-Store Inventory Management System 1.0版本存在的CVE-2020-36012存储型XSS漏洞,探讨其成因、影响范围及修复方案,并提供企业级安全防护建议。
2026年07月06号 02点18分15秒 深度解析CVE-2020-36012:BDTASK多店库存管理系统1.0的存储型XSS漏洞及安全防护指南

本文详细分析了BDTASK Multi-Store Inventory Management System 1.0版本存在的CVE-2020-36012存储型XSS漏洞,探讨其成因、影响范围及修复方案,并提供企业级安全防护建议。

本文详细分析Sagemcom F@ST3686 v1.0 HUN 3.97.0版本存在的XSS漏洞(CVE-2020-21733),探讨其影响范围、攻击路径及防护措施,帮助用户和企业提升网络安全防护能力。
2026年07月06号 02点18分37秒 深度解析CVE-2020-21733:Sagemcom F@ST3686路由器XSS漏洞及安全防护指南

本文详细分析Sagemcom F@ST3686 v1.0 HUN 3.97.0版本存在的XSS漏洞(CVE-2020-21733),探讨其影响范围、攻击路径及防护措施,帮助用户和企业提升网络安全防护能力。

本文详细分析VideoLAN VLC媒体播放器3.0.11版本中的CVE-2020-26664漏洞,探讨其技术细节、潜在影响及有效防护措施,帮助用户提升数字安全意识。
2026年07月06号 02点19分04秒 深度解析VLC媒体播放器CVE-2020-26664漏洞:安全风险与防护指南

本文详细分析VideoLAN VLC媒体播放器3.0.11版本中的CVE-2020-26664漏洞,探讨其技术细节、潜在影响及有效防护措施,帮助用户提升数字安全意识。

电动汽车电池的实际使用寿命远超预期,本文深入分析其背后的技术原因,并探讨未来发展趋势,为消费者和行业提供专业参考。
2026年07月06号 02点19分42秒 电动汽车电池寿命超预期:技术突破与未来展望

电动汽车电池的实际使用寿命远超预期,本文深入分析其背后的技术原因,并探讨未来发展趋势,为消费者和行业提供专业参考。