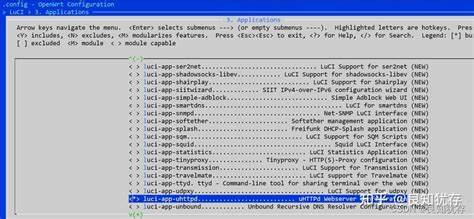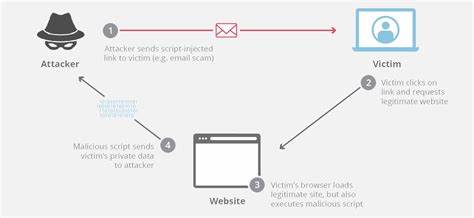
近期,安全研究人员发现了一个影响Luci-app-upnp的严重存储型跨站脚本(XSS)漏洞,该漏洞被编号为CVE-2026-61875。这一漏洞的存在可能为攻击者提供了利用网络设备的机会,进而对用户的网络安全构成威胁。本文将从漏洞的基本概念、技术分析、影响范围以及安全防护措施等多个方面进行深入探讨,帮助读者全面了解这一安全问题,并采取相应的防护措施。存储型XSS漏洞的基本概念存储型XSS漏洞是一种常见的Web安全漏洞,其核心特点在于攻击代码被存储在目标服务器上,每当受害者访问包含恶意脚本的页面时,恶意代码就会被执行。与反射型XSS不同,存储型XSS的攻击代码不会随着用户会话的结束而消失,而是长期存在于服务器上,这使得其攻击范围更广,危害更大。Luci-app-upnp的背景介绍Luci-app-upnp是一个用于管理UPnP(通用即插即用)功能的开源应用程序,广泛应用于基于OpenWrt的路由器和网络设备中。

UPnP技术允许网络设备自动发现和配置网络资源,但其安全性问题一直备受关注。Luci-app-upnp作为管理UPnP功能的界面工具,其安全性直接影响到整个网络设备的安全性。CVE-2026-61875漏洞的技术分析CVE-2026-61875漏洞的核心在于Luci-app-upnp在处理用户输入时存在安全漏洞,攻击者可以通过精心构造的恶意输入,将XSS攻击代码存储在服务器上。当其他用户访问受影响的页面时,恶意代码就会被执行,从而实现攻击者的恶意目的。具体来说,攻击者可以通过以下步骤利用该漏洞:首先,攻击者需要找到Luci-app-upnp中存在输入验证不严的地方,例如用户名、密码、配置参数等。然后,攻击者会构造包含恶意JavaScript代码的输入,例如通过URL参数、表单提交或其他方式将恶意代码注入到服务器中。
由于服务器没有对输入进行充分的过滤和验证,恶意代码会被存储在数据库或配置文件中。最后,当其他用户访问受影响的页面时,服务器会将包含恶意代码的数据返回给客户端,浏览器会自动执行这些代码,从而实现攻击者的恶意目的。漏洞的影响范围CVE-2026-61875漏洞的影响范围可能涉及所有使用Luci-app-upnp的OpenWrt路由器和网络设备。由于UPnP技术的广泛应用,受影响的设备可能包括家庭路由器、企业网络设备以及其他支持UPnP功能的设备。攻击者可以通过该漏洞窃取用户的会话cookie、重定向用户到恶意网站、窃取敏感信息,甚至控制受影响的设备。安全防护措施为了防止CVE-2026-61875漏洞的利用,用户和管理员可以采取以下安全防护措施:首先,及时更新Luci-app-upnp到最新版本。

开发者通常会在发现漏洞后尽快发布补丁,用户应定期检查并更新软件以确保安全性。其次,启用输入验证和输出编码。在处理用户输入时,应对输入进行严格的验证和过滤,确保恶意代码无法被存储在服务器上。此外,使用安全的编码方式输出数据,防止恶意代码被执行。最后,限制用户权限。通过最小权限原则,限制用户的操作权限,减少攻击者利用漏洞的可能性。
结论CVE-2026-61875漏洞的发现再次提醒我们,网络设备的安全性至关重要。作为用户和管理员,我们应保持警惕,定期检查和更新软件,采取必要的安全防护措施,以确保网络设备的安全性。通过共同努力,我们可以减少安全漏洞的利用,保护网络设备的安全性和隐私性。 。