本文深入分析VEIL#DROP恶意软件链条如何利用Google Blogger平台传播PureLogs窃密木马,详细解析其攻击流程、技术特点及防护策略,帮助用户提升网络安全意识。
近期,网络安全研究人员发现了一种新型的恶意软件传播链条VEIL#DROP,其通过Google Blogger平台作为载体,向目标用户传播PureLogs窃密木马。这种攻击手法利用了博客平台的公信力和广泛用户基础,使得恶意软件的传播更加隐蔽和高效。本文将从攻击流程、技术特点、影响范围以及防护建议等多个方面,对VEIL#DROP恶意软件链条进行详细分析,帮助用户提高网络安全防护意识。VEIL#DROP恶意软件链条的攻击流程主要分为三个阶段:初始感染、恶意载荷下载以及数据窃取。在初始感染阶段,攻击者通常通过钓鱼邮件、恶意广告或者社交工程手段,诱导用户访问由Blogger托管的恶意博客页面。这些博客页面看起来与正常内容无异,但实际包含了隐藏的恶意脚本。

当用户访问这些页面时,恶意脚本会自动触发,下载并执行VEIL#DROP恶意软件。在恶意载荷下载阶段,VEIL#DROP会利用多种技术手段绕过安全软件的检测。例如,它可能使用加密通信协议传输数据,或者将恶意代码分割成多个部分,分散下载。这种分散式下载策略使得安全软件难以识别完整的恶意代码,从而提高了攻击的成功率。此外,VEIL#DROP还会利用合法的云存储服务作为中转站,进一步增加了检测的难度。在数据窃取阶段,VEIL#DROP会部署PureLogs窃密木马,该木马专门用于窃取用户的敏感信息。
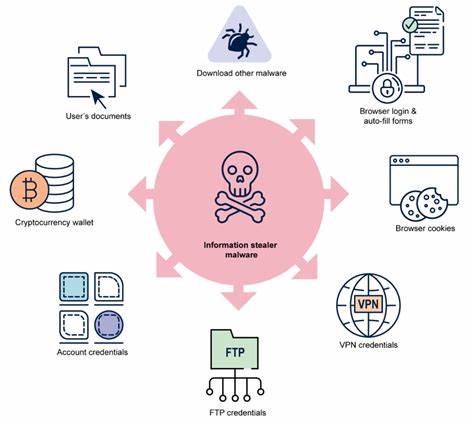
PureLogs木马的主要功能包括记录键盘输入、截取屏幕内容、窃取浏览器密码以及窃取文件系统中的敏感文件。这些窃取的数据会被上传到攻击者控制的远程服务器,供其进一步利用。PureLogs木马的设计使其能够在后台运行,不易被用户察觉,从而最大化地窃取用户的信息。VEIL#DROP恶意软件链条的技术特点主要体现在其隐蔽性和传播效率上。首先,它利用了博客平台的公信力,使得用户更容易相信恶意博客的内容。其次,它采用了多种技术手段绕过安全软件的检测,例如加密通信、分散式下载以及利用合法云存储服务。

此外,PureLogs窃密木马的设计使其能够在后台运行,不易被用户察觉,从而提高了攻击的成功率。VEIL#DROP恶意软件链条的影响范围主要集中在个人用户和中小企业。由于博客平台的用户群体广泛,攻击者可以通过钓鱼邮件、恶意广告或者社交工程手段,轻松地将恶意软件传播给大量用户。此外,PureLogs窃密木马的窃取功能使得攻击者能够获取用户的敏感信息,例如银行账户、社交账号密码以及企业内部文件,从而对用户造成严重的经济损失和信息泄露。针对VEIL#DROP恶意软件链条的攻击,用户可以采取以下防护建议。首先,用户应定期更新操作系统和安全软件,确保系统和软件的安全性。
其次,用户应警惕钓鱼邮件和恶意广告,避免访问可疑的网站和下载不明来源的文件。此外,用户还可以使用安全浏览器插件,例如AdBlock Plus和uBlock Origin,阻止恶意广告的加载。最后,用户应定期备份重要数据,以防止数据丢失和窃取。随着网络安全威胁的不断演变,用户需要保持高度警惕,提高网络安全防护意识。VEIL#DROP恶意软件链条的出现,再次提醒我们网络安全的重要性。通过了解攻击手法和防护策略,用户可以更好地保护自己的网络安全,避免成为恶意软件的受害者。
。