新型ChocoPoC恶意软件通过木马化PoC漏洞利用工具针对安全研究人员

稳定币与中央银行数字货币 山寨币更新
钱财 qian.cx
分享: Telegram X
近期发现的ChocoPoC恶意软件通过木马化的漏洞利用证明工具(PoC)传播,主要针对安全研究人员和网络安全专业人士。本文深入分析该恶意软件的传播方式、技术特征及防范措施,帮助读者了解最新网络安全威胁并保护自身系统安全。

近期发现的ChocoPoC恶意软件通过木马化的漏洞利用证明工具(PoC)传播,主要针对安全研究人员和网络安全专业人士。本文深入分析该恶意软件的传播方式、技术特征及防范措施,帮助读者了解最新网络安全威胁并保护自身系统安全。

近期,网络安全研究人员发现了一种新型恶意软件ChocoPoC,该恶意软件通过木马化的漏洞利用证明工具(Proof of Concept,PoC)进行传播,主要针对安全研究人员、网络安全专业人士以及对漏洞利用技术感兴趣的用户。这种攻击方式利用了研究人员对新发现漏洞的好奇心和测试需求,将恶意代码隐藏在看似合法的PoC工具中,一旦下载和执行,便会感染用户的系统。 ChocoPoC恶意软件的传播方式非常隐蔽,攻击者通常会在黑客论坛、漏洞交易平台或安全研究社区中发布包含恶意代码的PoC工具。这些工具通常声称能够利用某个新发现的漏洞,吸引研究人员下载和测试。然而,这些工具实际上包含了后门程序或远程控制代码,一旦执行,攻击者便可以控制受感染的系统,窃取敏感信息或进行其他恶意活动。 从技术角度来看,ChocoPoC恶意软件采用了多种隐蔽技术以逃避传统安全防护措施。

例如,它可能会使用加密通信协议与攻击者的控制服务器保持联系,或者通过动态加载技术在运行时注入恶意代码,使得静态分析工具难以检测到其存在。此外,该恶意软件还可能利用系统漏洞提升自身权限,以获得更高的系统访问权限,从而更难以被删除或清除。 针对ChocoPoC恶意软件的攻击,安全研究人员和普通用户都应采取相应的防范措施。首先,在下载和使用任何PoC工具时,应从可信来源获取,并通过多种安全工具进行扫描。其次,定期更新操作系统和安全软件,确保系统漏洞得到及时修复。此外,还应启用系统防火墙和入侵检测系统,监控可疑的网络活动。

对于安全研究人员来说,还应建立隔离的测试环境,避免在主机上直接运行未知的PoC工具。 随着网络安全威胁的不断演变,ChocoPoC恶意软件的出现再次提醒我们,安全研究人员和普通用户都需要保持高度警惕。通过了解最新的攻击手段和防范措施,我们可以更好地保护自身系统和数据安全。在面对未知的PoC工具时,谨慎和验证是至关重要的,只有通过严格的安全实践,才能有效抵御日益复杂的网络威胁。 。
精选推荐 数字资产常用交易与安全工具
下一步
探索全球22,000多种由工人所有合作社生产的产品,了解如何通过消费选择支持公平经济模式,推动社会公平与环境可持续发展。
2026年07月02号 12点38分52秒 22,000+ 合作社产品搜索指南:支持工人所有制的可持续消费选择

探索全球22,000多种由工人所有合作社生产的产品,了解如何通过消费选择支持公平经济模式,推动社会公平与环境可持续发展。

久保田公司近期遭遇严重网络安全事件,黑客长达一个月的入侵行为引发全球关注。本文将深入探讨事件细节、潜在影响及企业如何加强网络安全防护措施。
2026年07月02号 12点39分17秒 久保田遭黑客入侵:网络系统被控制一个月的深层分析与应对策略

久保田公司近期遭遇严重网络安全事件,黑客长达一个月的入侵行为引发全球关注。本文将深入探讨事件细节、潜在影响及企业如何加强网络安全防护措施。

Weave Robotics 发布Isaac 1家用机器人,售价7999美元,2026年秋季开始交付。该机器人具备自主清洁、整理衣物和家居重置等功能,旨在通过智能化解决家庭日常琐事,提升生活效率。
2026年07月02号 12点44分32秒 Weave Robotics 以7999美元推出家用机器人Isaac 1:2026年秋季交付,颠覆家庭清洁与整理方式

Weave Robotics 发布Isaac 1家用机器人,售价7999美元,2026年秋季开始交付。该机器人具备自主清洁、整理衣物和家居重置等功能,旨在通过智能化解决家庭日常琐事,提升生活效率。

本文详细探讨了Windows系统中CVE-2026-45638堆缓冲区溢出漏洞的技术细节、影响范围、修复建议以及安全防护措施,帮助IT管理员和安全专家全面了解这一关键安全威胁。
2026年07月02号 12点48分42秒 深度解析CVE-2026-45638:Windows WinSock辅助函数驱动程序堆缓冲区溢出漏洞全面分析

本文详细探讨了Windows系统中CVE-2026-45638堆缓冲区溢出漏洞的技术细节、影响范围、修复建议以及安全防护措施,帮助IT管理员和安全专家全面了解这一关键安全威胁。

本文详细分析了CVE-2026-32208漏洞的成因、影响及防护措施,帮助开发者和安全专家理解XSS攻击的本质,并提供实用的安全建议。
2026年07月02号 12点49分37秒 深度解析CVE-2026-32208:如何防范Web页面生成中的输入中性化漏洞

本文详细分析了CVE-2026-32208漏洞的成因、影响及防护措施,帮助开发者和安全专家理解XSS攻击的本质,并提供实用的安全建议。

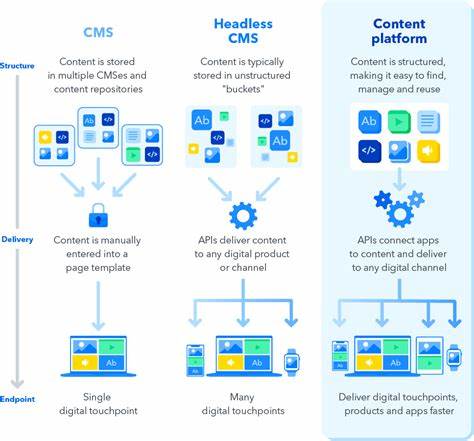
本文详细分析了Tina CMS中发现的CVE-2026-54074漏洞,探讨其技术特征、潜在风险以及企业如何有效防护,帮助开发者和安全专家全面了解这一安全事件。
2026年07月02号 12点50分31秒 深度解析CVE-2026-54074:Tina CMS漏洞的技术细节与安全防护指南

本文详细分析了Tina CMS中发现的CVE-2026-54074漏洞,探讨其技术特征、潜在风险以及企业如何有效防护,帮助开发者和安全专家全面了解这一安全事件。

本文详细分析了Silverstripe框架中发现的CVE-2026-54720漏洞,探讨其影响范围、技术细节及安全防护措施,帮助开发者和管理者提升系统安全性。
2026年07月02号 12点50分53秒 深入解析CVE-2026-54720漏洞:Silverstripe框架的安全风险与应对策略

本文详细分析了Silverstripe框架中发现的CVE-2026-54720漏洞,探讨其影响范围、技术细节及安全防护措施,帮助开发者和管理者提升系统安全性。