网络安全与OSINT工具:合法性边界与网络道德的探讨
探讨OSINT工具在网络安全中的应用与争议,分析无授权扫描行为的合法性与网络道德问题,为企业和个人提供安全防护建议。
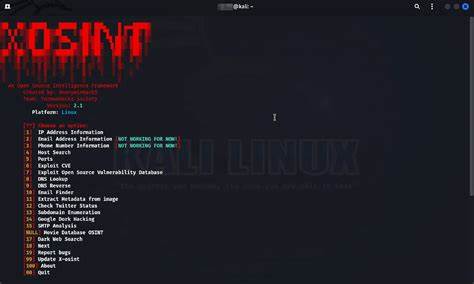
近年来,随着网络安全威胁的日益复杂化,OSINT(开源情报)工具在信息收集和漏洞发现方面发挥了重要作用。然而,这些工具的使用也引发了广泛争议,尤其是关于无授权扫描行为的合法性与网络道德问题。本文将深入探讨这一话题,分析OSINT工具的应用场景、潜在风险以及如何在保护网络安全的同时遵守网络道德规范。OSINT工具的核心功能在于通过公开可用的信息源,识别网络中的潜在漏洞和安全隐患。例如,某些工具会自动扫描域名,寻找可能暴露的敏感文件或配置错误。这种技术在合法授权的情况下,能够帮助企业提前发现并修复安全漏洞,从而有效降低网络攻击的风险。

然而,问题在于许多OSINT工具在未经网站所有者授权的情况下,大规模扫描网络资源,导致服务器负载过高,甚至引发误判和防护措施的启动。从技术角度来看,无授权扫描行为可能对网络基础设施造成实际影响。例如,某些工具会持续向目标服务器发送请求,导致服务器资源消耗过大,影响正常业务运行。此外,频繁的扫描行为还可能触发防火墙或入侵检测系统的告警,使管理员误以为遭受攻击。这种情况不仅增加了网络管理的复杂性,还可能引发不必要的紧张局势。从法律和道德角度来看,无授权扫描行为的合法性存在较大争议。
虽然某些国家和地区的法律对网络扫描行为有明确规定,但许多地区仍缺乏具体的法律条款。在这种情况下,OSINT工具的使用者需要谨慎行事,避免因扫描行为引发法律纠纷。此外,网络道德也是一个不可忽视的因素。即使某些行为在技术上可行,但未经授权的扫描行为本质上侵犯了网站所有者的隐私和权益,违背了网络社会的基本道德准则。为了应对无授权扫描行为带来的挑战,企业和个人可以采取多种防护措施。首先,建议部署入侵检测和防护系统,如Fail2ban等工具,以识别并阻止异常扫描行为。

其次,定期更新网络安全策略,确保系统配置符合最新安全标准。此外,企业还可以考虑与OSINT工具提供商合作,建立授权扫描机制,确保扫描行为在合法合规的范围内进行。在网络安全领域,OSINT工具的使用既是机遇也是挑战。如何在保护网络安全的同时遵守法律和道德规范,是每个网络安全从业者需要深刻思考的问题。通过加强合作、完善法律法规和提高网络道德意识,我们可以共同构建一个更加安全和谐的网络环境。 。