深入解析CVE-2020-20949:STM32加密固件中的Bleichenbacher攻击漏洞
本文详细分析了CVE-2020-20949漏洞,揭示STM32加密固件中PKCS #1 v1.5填充的Bleichenbacher攻击风险,并探讨其影响及防护措施。
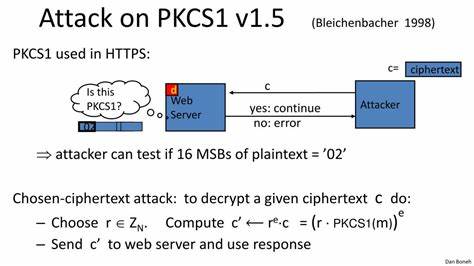
在现代嵌入式系统中,安全性是至关重要的考量因素之一。STM32系列微控制器因其强大的性能和灵活性,广泛应用于各种安全敏感的领域。然而,近期发现的CVE-2020-20949漏洞,揭示了STM32加密固件在实现RSA加密时存在的严重安全隐患。这一漏洞源于对PKCS #1 v1.5填充的不当处理,使得攻击者有可能通过Bleichenbacher攻击方法破解加密数据。本文将深入探讨这一漏洞的技术细节、潜在影响以及如何有效防护。Bleichenbacher攻击是一种经典的密码学攻击方法,最初由瑞士密码学家Daniel Bleichenbacher在1998年提出。

该攻击针对RSA加密算法中PKCS #1 v1.5填充的实现缺陷,通过精心构造的密文对加密系统进行探测,最终获取明文信息。尽管PKCS #1 v1.5填充在理论上已被证明不安全,但许多实现仍然依赖于它,因为其简单性和兼容性。STM32加密固件中的漏洞正是由于对PKCS #1 v1.5填充的错误实现导致的。具体来说,CVE-2020-20949漏洞的核心在于STM32加密固件在处理RSA解密操作时,未能正确验证PKCS #1 v1.5填充的格式。攻击者可以通过发送特定构造的密文,触发解密过程中的异常行为,从而获取关于明文的信息。这种信息泄露可能被攻击者利用,逐步还原出原始明文。
这种攻击方法的威胁性在于,它不需要物理接触设备,仅通过网络或其他通信渠道即可执行。从技术角度来看,Bleichenbacher攻击的成功取决于加密系统在解密过程中对错误输入的响应。在STM32加密固件中,当解密操作遇到无效填充时,可能会返回不同的错误信息或异常行为。攻击者可以通过观察这些差异,构建一个决策树,逐步缩小明文的可能范围。这种攻击方法的效率取决于错误信息的丰富程度,以及攻击者能够发送的密文数量。CVE-2020-20949漏洞的影响范围可能超出STM32加密固件本身。

由于STM32微控制器广泛应用于物联网设备、工业控制系统和安全通信设备中,这一漏洞可能影响到多个行业的安全性。例如,在物联网设备中,加密通信是确保数据完整性和机密性的关键手段。如果攻击者能够通过Bleichenbacher攻击获取加密密钥或敏感数据,可能导致整个系统的崩溃或数据泄露。为了有效防护CVE-2020-20949漏洞,开发者和系统集成商需要采取多方面的措施。首先,应避免使用PKCS #1 v1.5填充,转而采用更安全的PKCS #1 v2.1或PKCS #1 v2.2填充方案。这些新版本的填充标准在设计上考虑了Bleichenbacher攻击的防护,能够有效抵御此类攻击。
其次,在实现RSA加密时,应确保解密过程中的错误信息不泄露任何有用的信息。这可以通过统一错误处理机制,使得无论解密操作成功与否,返回的错误信息保持一致。此外,定期更新加密固件也是防护的重要手段。STM32厂商可能会发布安全补丁,修复已知的漏洞。用户应密切关注厂商的安全公告,及时更新固件以消除已知的安全风险。同时,在设计系统时,应考虑多层次的安全防护机制,例如使用硬件安全模块(HSM)来存储和管理密钥,减少软件层面的攻击面。
在应对CVE-2020-20949漏洞的过程中,企业和开发者还需要加强安全意识。密码学攻击方法不断演进,新的漏洞可能随时出现。因此,持续的安全培训和知识更新是应对未来安全挑战的关键。通过建立完善的安全开发流程,从设计阶段开始考虑安全性,可以有效降低系统被攻击的风险。总结来看,CVE-2020-20949漏洞揭示了STM32加密固件在实现PKCS #1 v1.5填充时的安全缺陷。Bleichenbacher攻击方法的威胁性不容忽视,其影响可能波及多个行业和应用场景。
通过采用更安全的填充标准、统一错误处理机制、定期更新固件以及加强安全意识,可以有效防护此类攻击。在未来,随着嵌入式系统的广泛应用,安全性将成为关键考量因素,企业和开发者需要持续投入资源,确保系统的安全性和可靠性。 。