AWS Secrets Manager与SSM Parameter Store漏洞CVE-2026-42526深度解析:Apache Airflow安全风险与防护指南
加密钱包与支付解决方案
钱财 qian.cx
本文详细分析了AWS Secrets Manager和SSM Parameter Store在Apache Airflow中的安全漏洞CVE-2026-42526,探讨其影响范围、技术细节及企业如何有效防护,帮助读者全面了解这一关键安全事件。

本文详细分析了AWS Secrets Manager和SSM Parameter Store在Apache Airflow中的安全漏洞CVE-2026-42526,探讨其影响范围、技术细节及企业如何有效防护,帮助读者全面了解这一关键安全事件。

近期,Apache Airflow社区发现了一个严重的安全漏洞CVE-2026-42526,该漏洞影响到AWS Secrets Manager和SSM Parameter Store这两个常用的密钥管理服务。这一漏洞的发现引发了广泛关注,因为它直接威胁到企业在云环境中管理敏感信息的安全性。本文将从漏洞的技术细节、影响范围、修复方案以及企业如何建立更健全的安全防护体系等多个角度进行深入探讨,帮助读者全面理解这一安全事件,并为实际应用提供实用建议。AWS Secrets Manager和SSM Parameter Store作为AWS提供的核心密钥管理服务,广泛应用于企业的云原生架构中。它们的主要功能是安全存储和管理敏感信息,如数据库凭据、API密钥等。然而,CVE-2026-42526的发现揭示了这些服务在与Apache Airflow集成时存在的潜在风险。

回答问题即可获得报酬

Apache Airflow作为开源的工作流调度平台,其强大的功能使其成为企业自动化运维的重要工具。然而,当其与AWS的密钥管理服务结合使用时,可能会因配置不当或代码缺陷导致安全漏洞。从技术角度来看,CVE-2026-42526的核心问题在于Apache Airflow在访问AWS Secrets Manager和SSM Parameter Store时的权限管理机制存在缺陷。攻击者可能通过特定的方式绕过权限控制,获取到敏感信息。这种攻击方式不仅威胁到企业的数据安全,还可能导致整个工作流程的中断。因此,企业在使用这些服务时,必须严格遵循AWS的安全最佳实践,确保每个组件的权限配置都经过仔细审查。

为了有效防护这一漏洞,企业首先需要及时更新Apache Airflow到最新版本,因为官方通常会在发现漏洞后迅速发布修复补丁。此外,企业还应定期审计AWS Secrets Manager和SSM Parameter Store的权限配置,确保只有授权用户和服务能够访问敏感信息。同时,建立完善的日志监控机制,及时发现并响应异常访问行为,可以大大降低漏洞被利用的风险。除了技术层面的防护措施,企业还应加强安全意识培训,确保所有相关人员了解密钥管理的重要性以及潜在的安全风险。通过定期的安全培训和演练,可以提高团队的安全意识,减少因人为错误导致的安全事件。此外,企业还应建立应急响应计划,明确在发现安全事件时的处理流程,确保能够快速有效地应对各种安全威胁。

BC.Game Shitcode 2026:获取独家优惠和奖励

CVE-2026-42526的发现再次提醒我们,云环境中的安全防护需要多层次的策略。企业在使用AWS的密钥管理服务时,必须结合技术手段和管理措施,构建全面的安全防护体系。只有通过持续的安全投入和优化,才能有效应对不断演变的安全威胁,保障企业的数据安全和业务连续性。在未来,随着云计算和自动化运维的普及,类似的安全事件可能会越来越多。因此,企业必须保持高度警惕,不断学习和更新安全知识,以应对日益复杂的安全挑战。通过本文的分析,希望能够帮助读者更好地理解CVE-2026-42526的影响和防护措施,为企业的安全防护提供参考和指导。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了Google Chrome浏览器中发现的CVE-2026-13789漏洞,探讨其技术细节、潜在威胁以及用户应对措施,帮助读者全面了解这一安全事件的影响与防护策略。
2026年07月03号 07点31分41秒 深度解析CVE-2026-13789:Google Chrome GPU漏洞的安全风险与修复指南

本文详细分析了Google Chrome浏览器中发现的CVE-2026-13789漏洞,探讨其技术细节、潜在威胁以及用户应对措施,帮助读者全面了解这一安全事件的影响与防护策略。

本文详细分析了CVE-2026-27173漏洞的技术细节,探讨了Kubernetes Executor中JWT令牌泄露的潜在风险,并提供了企业级的安全防护建议和修复方案,帮助技术团队有效应对此类安全威胁。
2026年07月03号 07点32分07秒 深度解析CVE-2026-27173漏洞:Kubernetes Executor中的JWT令牌泄露风险与应对策略

本文详细分析了CVE-2026-27173漏洞的技术细节,探讨了Kubernetes Executor中JWT令牌泄露的潜在风险,并提供了企业级的安全防护建议和修复方案,帮助技术团队有效应对此类安全威胁。

本文详细分析IBM Langflow OSS 1.0.0至1.10.0版本中存在的CVE-2026-10140漏洞,探讨其成因、影响范围及安全防护措施,为企业用户提供专业的安全建议。
2026年07月03号 07点32分44秒 深度解析CVE-2026-10140:IBM Langflow OSS语音模式的共享状态处理漏洞及安全防护指南

本文详细分析IBM Langflow OSS 1.0.0至1.10.0版本中存在的CVE-2026-10140漏洞,探讨其成因、影响范围及安全防护措施,为企业用户提供专业的安全建议。

本文详细分析Google Chrome滚动条侧信道泄露漏洞CVE-2026-13790的技术细节、影响范围及修复方案,并提供企业和个人用户的安全防护建议,帮助读者全面了解该漏洞的风险与应对策略。
2026年07月03号 07点33分08秒 深度解析CVE-2026-13790:Google Chrome滚动条侧信道泄露漏洞及安全防护指南

本文详细分析Google Chrome滚动条侧信道泄露漏洞CVE-2026-13790的技术细节、影响范围及修复方案,并提供企业和个人用户的安全防护建议,帮助读者全面了解该漏洞的风险与应对策略。

细胞分裂过程中,微观世界的力学机制如何维持结构完整?本文深入探讨微管纺锤体的自修复机制,揭示生物材料在力学应力下的独特适应性。
2026年07月03号 07点40分18秒 细胞的"肋骨"如何在破碎中变得更强大?

细胞分裂过程中,微观世界的力学机制如何维持结构完整?本文深入探讨微管纺锤体的自修复机制,揭示生物材料在力学应力下的独特适应性。

欧盟法院近日作出重要裁决,允许对在公共平台转发俄罗斯国际通讯社(RT)视频的个人进行刑事起诉。这一判决引发了广泛争议,涉及言论自由、新闻传播和欧盟制裁政策的边界。本文将深入分析该裁决的法律依据、潜在影响以及国际社会的反应。
2026年07月03号 07点45分42秒 欧盟法院裁定转发RT视频可能面临刑事起诉:对言论自由的深刻影响

欧盟法院近日作出重要裁决,允许对在公共平台转发俄罗斯国际通讯社(RT)视频的个人进行刑事起诉。这一判决引发了广泛争议,涉及言论自由、新闻传播和欧盟制裁政策的边界。本文将深入分析该裁决的法律依据、潜在影响以及国际社会的反应。

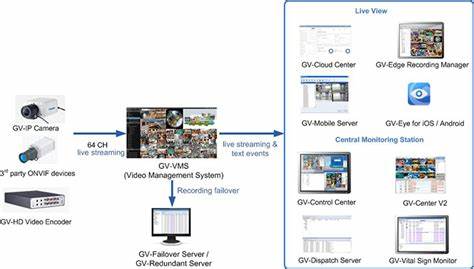
本文详细分析GeoWebPlayer(GV-VMS文档中称为Web Plugin或WS Player)的CVE-2026-13131漏洞,探讨其潜在威胁、影响范围及企业级安全防护措施,助力用户构建更安全的视频监控系统。
2026年07月03号 07点48分16秒 深度解析CVE-2026-13131漏洞:GeoWebPlayer安全风险与应对策略

本文详细分析GeoWebPlayer(GV-VMS文档中称为Web Plugin或WS Player)的CVE-2026-13131漏洞,探讨其潜在威胁、影响范围及企业级安全防护措施,助力用户构建更安全的视频监控系统。