中国爆发MMS Bomber病毒:Symbian手机用户需警惕
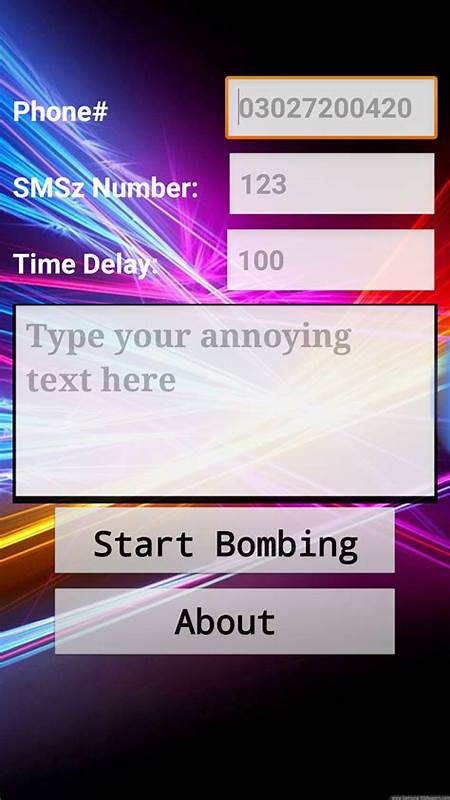
近期中国出现MMS Bomber病毒快速传播,主要影响Symbian S60系统的诺基亚和三星手机用户,本文详细分析病毒特征、传播机制及防护措施,帮助用户保护个人信息安全。
近期,中国网络安全领域出现了一起引人关注的事件 - - MMS Bomber病毒的快速传播。根据中国计算机网络应急处理中心的最新通报,这一恶意软件已经影响了数百万台移动设备,主要针对运行Symbian S60第三版操作系统的诺基亚和三星智能手机用户。这一事件不仅暴露了移动设备安全防护的薄弱环节,也为广大手机用户敲响了警钟。MMS Bomber病毒的传播速度之快、影响范围之广,让人不得不重新审视移动互联网时代的安全防护体系。该病毒通过MMS短信息进行传播,一旦用户接收到携带病毒的短信,病毒就会自动安装并开始执行恶意操作。更令人担忧的是,该病毒不仅会消耗用户的手机流量,还可能窃取个人敏感信息,甚至导致设备瘫痪。

从技术角度来看,MMS Bomber病毒的传播机制主要利用了Symbian S60操作系统的漏洞。这一操作系统曾经是移动设备市场的主流,但随着技术发展,其安全防护能力逐渐暴露出不足。病毒通过伪装成普通短信,诱导用户点击或下载附件,一旦用户中招,病毒就会开始复制并传播给联系人,形成恶性循环。面对这种威胁,中国计算机网络应急处理中心已经发布了紧急通知,建议用户采取以下防护措施:首先,用户应尽量避免接收来自陌生人的MMS短信,尤其是携带附件的短信。其次,定期更新手机操作系统和安全软件,确保设备处于最新的安全状态。此外,用户还可以安装专业的移动安全软件,对短信和附件进行实时扫描和防护。
除了技术防护,用户还需要提高安全意识。在接收短信时,要保持警惕,避免轻易点击不明链接或下载附件。同时,定期备份重要数据,以防病毒攻击导致数据丢失。对于企业用户而言,更应加强员工的安全培训,提高整体防护能力。MMS Bomber病毒的爆发,不仅是对个别用户的威胁,更是对整个移动互联网生态的挑战。随着移动设备的普及和应用场景的多样化,恶意软件的攻击手段也在不断演变。

因此,用户、企业和政府部门都需要共同努力,构建更加完善的安全防护体系。在未来,随着5G技术的普及和物联网的发展,移动设备的安全防护将面临更大的挑战。因此,用户需要持续关注安全动态,及时更新防护措施,确保个人信息和设备安全。同时,政府和企业也应加强合作,推动安全技术的创新和发展,为用户提供更加可靠的安全保障。总之,MMS Bomber病毒的爆发是一个警示信号,提醒我们在享受移动互联网便利的同时,不能忽视安全防护的重要性。通过提高安全意识、采取有效防护措施,我们可以有效抵御恶意软件的攻击,保护个人信息和设备安全。
。