WHM cPanel 和 WP Squared 远程代码执行漏洞分析:如何保护您的服务器免受攻击
深入探讨 WHM cPanel 和 WP Squared 近期发现的严重漏洞 CVE-2026-41940,分析其影响、攻击手法及防护措施,帮助企业和个人用户提升网络安全防护能力。
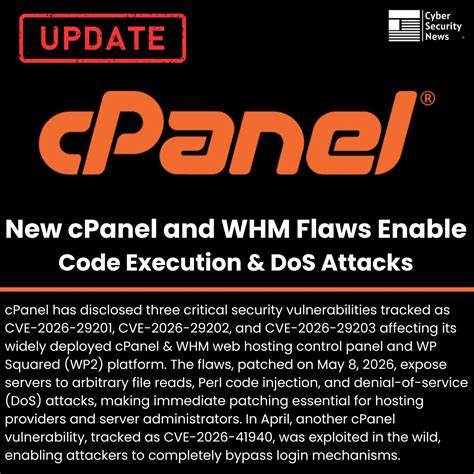
近期,WHM cPanel 和 WP Squared 发现了一项严重的远程代码执行漏洞(CVE-2026-41940),该漏洞可能允许未经身份验证的攻击者绕过认证机制,获取管理员权限并执行恶意代码。这一漏洞已被纳入 CISA 的已知易受攻击漏洞目录,并引起了广泛关注。本文将详细分析该漏洞的技术细节、攻击手法、影响范围以及如何有效防护,帮助企业和个人用户提升网络安全防护能力。WHM cPanel 和 WP Squared 是广泛使用的 Linux 基础的 Web 托管控制面板,分别提供服务器级别和网站后台管理功能。WHM 主要用于服务器管理,而 cPanel 则为网站管理员提供了访问网站后台、电子邮件和数据库的便捷方式。然而,近期发现的漏洞 CVE-2026-41940 可能允许攻击者通过特定的 HTTP 请求绕过认证,直接获取管理员权限,进而执行任意代码。

这一漏洞的严重性不容小觑,因为它可能导致服务器完全失控,甚至被用于部署勒索软件或加入僵尸网络。根据威胁情报显示,该漏洞已被多个威胁组织积极利用。WatchTowr Labs 发布了详细的技术分析报告,指出攻击者只需通过少量 HTTP 请求即可完成整个攻击链,无需任何有效凭证。一旦成功利用漏洞,攻击者可以通过合法的 WHM API 功能获得 root 级别的远程代码执行权限。更令人担忧的是,该漏洞的利用活动始于 2026 年 2 月 23 日,比 cPanel 发布紧急补丁的时间早了两个月。公开披露后,攻击活动迅速升级,攻击者不仅部署了基于 Go 语言的 Linux 加密器,还与"Sorry"勒索软件活动相关。
Shadowserver 报告显示,全球有 44,000 个 IP 地址与活跃的 cPanel 漏洞扫描和利用活动相关。该漏洞影响的版本包括 cPanel & WHM 11.86.0 至 11.136.0 系列的多个版本,以及 WP Squared 136.1.7 之前的所有版本。由于该漏洞的影响范围广泛,政府机构、大型企业和中小型企业均面临高风险。对于个人用户而言,虽然风险相对较低,但仍需保持警惕,避免使用未经修补的软件版本。为了有效防护该漏洞,首先应立即应用 cPanel 和 WP Squared 发布的紧急补丁。此外,建议采取以下措施:建立并维护漏洞管理流程,定期进行应用程序补丁管理,每月或更频繁地进行漏洞扫描,确保网络架构的安全性。

同时,应遵循最小权限原则,禁用默认账户,并定期审查服务账户。此外,网络分段和隔离关键系统也是防止攻击扩散的有效手段。在技术层面,应启用反恶意软件功能,如 Microsoft 的数据执行防护(DEP)和 Windows Defender Exploit Guard,以及 Apple 的系统完整性保护(SIP)和 Gatekeeper。此外,定期进行渗透测试和漏洞扫描,确保及时发现并修复潜在的安全漏洞。综上所述,WHM cPanel 和 WP Squared 的远程代码执行漏洞 CVE-2026-41940 对网络安全构成了严重威胁。企业和个人用户应高度重视,采取积极的防护措施,确保系统安全。
通过及时更新补丁、加强漏洞管理和网络架构安全性,可以有效降低攻击风险,保护重要数据和系统免受恶意攻击。 。