美国参议院推动CLARITY法案7月通过:加密货币监管前景分析

行业领袖访谈 元宇宙与虚拟现实
钱财 qian.cx
美国参议院领袖正力推CLARITY法案在7月通过,该法案旨在为加密货币市场建立全面监管框架。本文深入分析法案进展、政治博弈及其对行业的潜在影响。

美国参议院领袖正力推CLARITY法案在7月通过,该法案旨在为加密货币市场建立全面监管框架。本文深入分析法案进展、政治博弈及其对行业的潜在影响。

近期,美国参议院领袖积极推动《数字资产市场明确性法案》(CLARITY Act)在7月通过,这一法案旨在为加密货币行业建立全面的监管框架。随着国会休会期临近,法案的前景备受关注。本文将从法案背景、当前进展、政治博弈及行业影响等多个角度,深入分析CLARITY法案的最新动态及其对加密货币市场的潜在影响。CLARITY法案的提出与背景CLARITY法案自2025年7月在众议院通过以来,在参议院的推进过程并非一帆风顺。该法案旨在为加密货币市场提供明确的监管指导,涵盖稳定币、去中心化金融(DeFi)、非法金融活动以及行业伦理等多个方面。然而,由于行业反对、稳定币奖励争议以及议员的伦理顾虑,法案在参议院的推进进程受到多重阻碍。

回答问题即可获得报酬

在参议院农业委员会和银行委员会分别通过法案后,该法案迎来了在全体参议院审议的关键阶段。然而,美国总统特朗普近期取消了对《21世纪住房法案》的签署仪式,该法案包含了禁止中央银行数字货币(CBDC)的条款。特朗普表示,他将不会签署其他法案,直到国会通过《拯救美国法案》(SAVE America Act)。这一举动使得CLARITY法案的前景蒙上了不确定性。参议院领袖的推动与挑战尽管面临诸多挑战,参议院银行委员会主席蒂姆·斯科特(Tim Scott)和多数党领袖约翰·瑟恩(John Thune)等共和党领袖仍在积极推动CLARITY法案在7月通过。参议院议员辛西娅·卢米斯(Cynthia Lummis)在接受福克斯商业采访时表示,他们已经就法案进行了长达数月的谈判,目前正在对DeFi、非法金融活动以及伦理条款进行最后的调整。

卢米斯表示,他们计划在7月4日前公布法案的最终文本,并给予各方最后一次全面审查的机会。然而,CLARITY法案的通过并非易事。由于共和党在参议院仅占据微弱多数,他们需要争取部分民主党议员的支持。民主党议员一直在推动法案中加入更多的伦理条款,特别是针对特朗普家族与加密货币行业的联系。特朗普家族通过总统的模因币以及其子女参与的World Liberty Financial平台和比特币矿业公司,与加密货币行业有着密切的联系。如果共和党在7月未能获得足够的支持,法案可能会被推迟至2027年的下一届国会会议。

BC.Game Shitcode 2026:获取独家优惠和奖励

这将对加密货币行业的监管前景产生深远影响,可能导致行业进入更长时间的不确定期。CLARITY法案的潜在影响CLARITY法案的通过将对加密货币行业产生深远的影响。首先,法案将为稳定币、DeFi以及非法金融活动等关键领域提供明确的监管框架,有助于提高市场的透明度和合规性。其次,法案中的伦理条款可能对行业的治理结构产生影响,特别是针对行业与政府官员之间的关系。此外,法案的通过也将对加密货币市场的投资者信心产生影响。明确的监管框架将有助于吸引更多的机构投资者进入市场,推动行业的长期发展。

然而,如果法案未能通过,行业可能会面临更长时间的监管不确定性,可能影响市场的稳定性和增长潜力。结论CLARITY法案的推进进程充满挑战,但参议院领袖的积极推动为法案的通过带来了希望。随着7月的临近,行业各方都在密切关注法案的进展。无论法案最终是否通过,其对加密货币行业的影响都将是深远的。投资者和行业参与者需要密切关注法案的动态,并做好应对各种可能性的准备。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了CVE-2026-50740漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者理解该漏洞的潜在威胁,并提供有效的应对方案。
2026年06月29号 21点52分29秒 深度解析CVE-2026-50740漏洞:用户输入未过滤的安全风险与防护策略

本文详细分析了CVE-2026-50740漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者理解该漏洞的潜在威胁,并提供有效的应对方案。

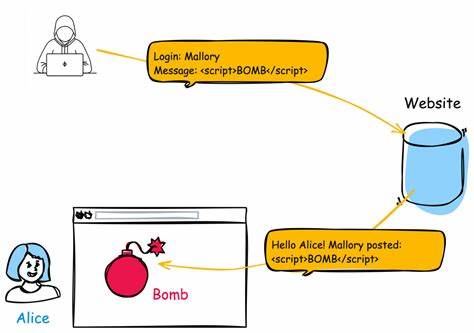
本文详细分析了CVE-2026-50742存储型XSS漏洞的技术细节、影响范围及修复建议,帮助企业提升网络安全防护能力。
2026年06月29号 21点52分54秒 深度解析CVE-2026-50742:存储型XSS漏洞对网络安全的潜在威胁

本文详细分析了CVE-2026-50742存储型XSS漏洞的技术细节、影响范围及修复建议,帮助企业提升网络安全防护能力。

本文详细分析Linux内核中CVE-2026-49416漏洞的成因、影响范围及安全防护措施,帮助技术人员全面了解该漏洞的技术细节和应对方案。
2026年06月29号 21点53分16秒 深度解析CVE-2026-49416漏洞:Linux内核CONS_HISTORY处理器的安全风险与应对策略

本文详细分析Linux内核中CVE-2026-49416漏洞的成因、影响范围及安全防护措施,帮助技术人员全面了解该漏洞的技术细节和应对方案。

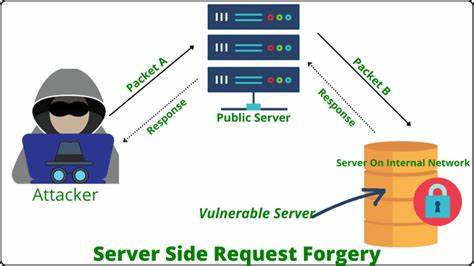
本文详细分析了Pinpoint 3.1.0版本存在的服务器端请求伪造漏洞(CVE-2026-57947),探讨其成因、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。
2026年06月29号 21点53分39秒 深度解析CVE-2026-57947:Pinpoint 3.1.0版本的服务器端请求伪造漏洞及安全防护指南

本文详细分析了Pinpoint 3.1.0版本存在的服务器端请求伪造漏洞(CVE-2026-57947),探讨其成因、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。

本文详细分析SigNoz开源监控系统在0.130.1版本中存在的访问控制漏洞CVE-2026-57956,探讨其影响范围、技术原理及企业如何有效防护,帮助技术人员提升系统安全性。
2026年06月29号 21点54分01秒 深度解析CVE-2026-57956:SigNoz 0.130.1版本的访问控制漏洞及安全防护指南

本文详细分析SigNoz开源监控系统在0.130.1版本中存在的访问控制漏洞CVE-2026-57956,探讨其影响范围、技术原理及企业如何有效防护,帮助技术人员提升系统安全性。

本文详细分析Hi.Events 1.9.0版本存在的促销码验证漏洞(CVE-2026-57959),探讨其技术细节、潜在风险及修复建议,帮助企业提升安全防护能力。
2026年06月29号 21点55分13秒 深度解析Hi.Events 1.9.0促销码验证漏洞(CVE-2026-57959)及其安全影响

本文详细分析Hi.Events 1.9.0版本存在的促销码验证漏洞(CVE-2026-57959),探讨其技术细节、潜在风险及修复建议,帮助企业提升安全防护能力。

本文详细分析了CVE-2026-53427跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险以及企业应对策略,帮助安全从业者和开发者提升网络安全防护能力。
2026年06月29号 21点55分41秒 深度解析CVE-2026-53427:跨站脚本攻击漏洞的成因、影响及防护策略

本文详细分析了CVE-2026-53427跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险以及企业应对策略,帮助安全从业者和开发者提升网络安全防护能力。