Google Chrome 安全漏洞 CVE-2026-14418 深度解析:ANGLE 未初始化使用的风险与防护措施
本文详细分析 Google Chrome 中的 CVE-2026-14418 漏洞,探讨其成因、影响范围及安全防护策略,帮助用户了解如何保护自身设备免受潜在攻击。
近期,Google Chrome 官方发布了重要的安全更新,修复了一个严重的漏洞 CVE-2026-14418,该漏洞存在于 ANGLE(Almost Native Graphics Layer Engine)组件中,涉及未初始化使用的问题。这一漏洞在 Chrome 版本 150.0.7871.46 之前的版本中均存在,可能被远程攻击者利用,导致系统安全风险。本文将从漏洞的技术细节、影响范围、修复方案以及用户防护措施等多个角度进行深入探讨,帮助读者全面了解这一安全事件,并采取有效的防护措施。 首先,我们需要理解 ANGLE 的作用。ANGLE 是 Google 开发的一个开源图形引擎,主要用于将 OpenGL ES 调用转换为 DirectX 调用,以便在 Windows 平台上运行基于 WebGL 的应用程序。由于 ANGLE 在 Chrome 浏览器中广泛使用,任何针对其的漏洞都可能对用户的浏览体验和系统安全造成严重影响。

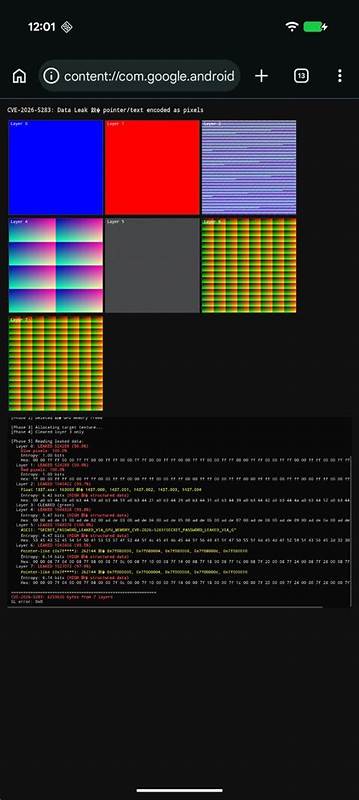
CVE-2026-14418 漏洞的核心问题在于 ANGLE 中存在未初始化使用的情况。未初始化使用是一种常见的内存安全问题,指的是程序在使用内存之前没有正确初始化,导致内存中可能包含敏感数据或垃圾值,从而被恶意利用。在本次漏洞中,攻击者可能通过精心构造的 WebGL 内容,触发 ANGLE 的未初始化使用,进而导致内存泄露、代码执行或其他恶意行为。 该漏洞的影响范围较广,涉及所有使用受影响版本的 Chrome 浏览器用户。由于 Chrome 是全球使用率最高的浏览器之一,这一漏洞的潜在影响力不容小觑。攻击者可以通过网页、广告或其他在线内容传播恶意代码,利用该漏洞对用户的设备进行攻击。
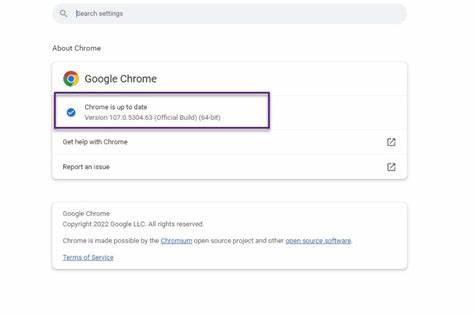
一旦成功利用,攻击者可能获取用户的敏感信息、控制设备或执行其他恶意操作。 针对这一漏洞,Google 已经在 Chrome 版本 150.0.7871.46 中发布了修复补丁。用户应尽快更新浏览器到最新版本,以确保系统的安全性。更新过程通常非常简单,用户只需打开 Chrome 浏览器,点击右上角的三个点图标,选择"帮助">"关于 Google Chrome",浏览器会自动检查并下载最新版本。 除了更新浏览器之外,用户还可以采取其他防护措施来降低风险。例如,避免访问不安全的网站,安装可靠的杀毒软件,定期备份重要数据,以及启用浏览器的安全功能,如沙箱模式和安全浏览模式。

此外,用户还应保持操作系统和其他软件的更新,以确保整个系统的安全性。 在技术层面,开发者也可以通过代码审查、静态分析工具和动态测试等方式,发现并修复类似的内存安全问题。Google Chrome 的安全团队已经建立了完善的漏洞报告和修复机制,鼓励安全研究人员提交漏洞报告,以便及时修复潜在的安全问题。 总结来说,CVE-2026-14418 漏洞的发现和修复再次提醒我们,浏览器安全是一个持续的过程,需要用户、开发者和安全团队的共同努力。通过及时更新、采取防护措施和提高安全意识,我们可以有效降低潜在的安全风险,保护自身的数字资产和隐私。 。