本文详细探讨了Elasticsearch中CVE-2026-56149资源分配漏洞的成因、影响范围及安全防护措施,帮助企业构建更安全的搜索引擎架构。
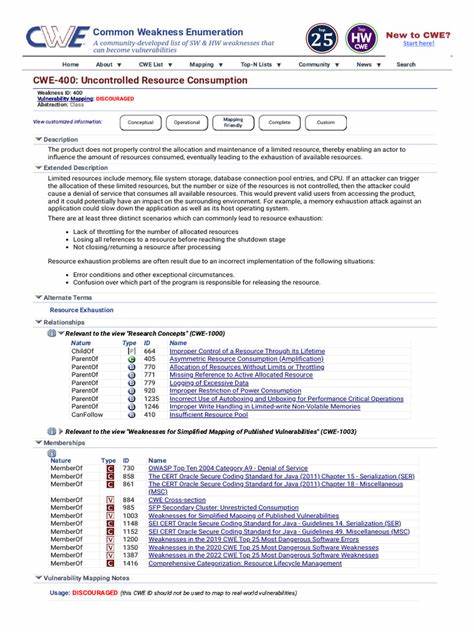
Elasticsearch作为全球领先的开源搜索和分析引擎,广泛应用于企业级数据处理场景。然而,近期发现的CVE-2026-56149漏洞揭示了其在资源分配机制中的潜在安全风险。该漏洞属于CWE-770类型,即缺乏资源限制或节流控制,可能导致系统资源耗尽,进而影响服务稳定性和数据安全。本文将从漏洞成因、影响范围、攻击场景到防护策略进行系统性分析,为技术人员和安全管理者提供全面的安全指南。资源分配漏洞的本质特征CVE-2026-56149漏洞的核心问题在于Elasticsearch在处理特定类型请求时,未对资源分配进行有效限制。这种设计缺陷可能被恶意利用,导致CPU、内存或磁盘资源的过度消耗。

与传统的代码执行漏洞不同,此类资源分配问题更多表现为服务拒绝(DoS)攻击的载体,通过合法请求触发系统资源耗尽,从而达到破坏服务可用性的目的。漏洞影响的广泛性该漏洞对Elasticsearch生态系统的影响具有普遍性。无论是基础版本还是企业版,只要未进行相应的安全补丁更新,均可能面临风险。尤其对于依赖Elasticsearch进行日志分析、数据搜索或实时监控的企业,漏洞可能导致关键业务系统瘫痪。更严重的是,资源耗尽状态可能为其他攻击手段创造机会,例如在系统资源极度紧张时,攻击者可能通过其他漏洞渗透系统。攻击场景的典型表现在实际攻击中,CVE-2026-56149漏洞通常通过构造特定的查询请求触发。
攻击者可能利用复杂的聚合查询、大规模数据索引或特殊字段操作,使Elasticsearch在处理这些请求时消耗过多资源。例如,通过构造包含大量嵌套条件的查询,可以迫使系统进行复杂的计算,导致CPU使用率飙升。类似地,大规模数据导入操作也可能触发内存分配异常,最终导致服务不可用。防护策略的系统性部署针对该类漏洞,企业应采取多层次的防护措施。首先,应及时更新Elasticsearch到最新版本,确保已修复已知的安全漏洞。其次,在配置层面,应合理设置资源限制参数,例如通过设置request_cache.size和indices.breaker.total.use_real_memory参数,限制单个请求的资源消耗。

此外,部署WAF(Web应用防火墙)可以有效过滤异常请求,防止恶意查询到达Elasticsearch服务器。资源监控的持续优化除了技术防护,建立完善的资源监控体系同样重要。企业应定期分析Elasticsearch的资源使用情况,设置合理的阈值告警。例如,当CPU使用率持续超过80%或内存占用率接近90%时,应触发告警机制,及时调整系统配置或限制高消耗操作。通过监控工具如Elasticsearch的内置监控API或第三方工具如Prometheus,可以实现对资源使用的实时追踪。安全审计的制度化建设在组织层面,应建立定期的安全审计机制。
通过审计日志分析,可以发现异常的资源使用模式,例如短时间内大量高消耗查询请求。同时,应定期评估Elasticsearch的配置安全性,确保所有资源限制参数符合最佳实践。此外,员工安全意识培训也不可或缺,确保技术人员了解资源分配漏洞的风险,并掌握应对措施。未来趋势的预判与应对随着Elasticsearch的持续演进,资源分配机制的安全性将成为关注焦点。未来版本可能会引入更智能的资源管理算法,例如基于机器学习的动态资源分配策略。同时,云原生架构的发展也将为Elasticsearch的资源安全提供新的解决方案。
企业应保持对技术发展的关注,及时调整安全策略,以应对新型威胁。总结而言,CVE-2026-56149漏洞的出现提醒我们,资源分配安全是搜索引擎架构中不可忽视的环节。通过技术升级、配置优化、监控建设和制度完善,企业可以有效降低此类漏洞带来的风险。在数字化转型的浪潮中,安全与性能的平衡将成为企业IT架构的核心挑战,而主动应对资源分配安全问题,正是构建健康数字生态的重要基石。 。