本文详细分析Linux内核中发现的CVE-2026-53212漏洞,探讨其成因、影响范围及官方修复方案,并提供企业级系统的防护建议,帮助技术人员提升系统安全性。
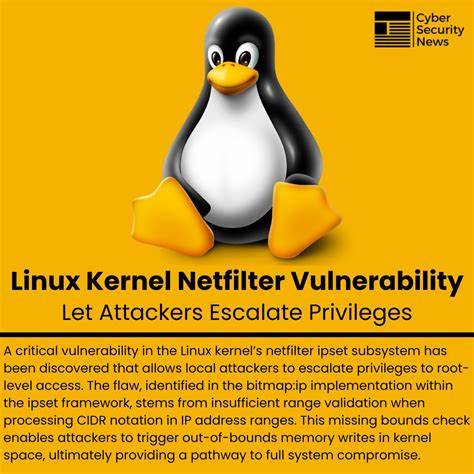
近期,Linux内核社区公布了一个重要的安全漏洞修复,编号为CVE-2026-53212,该漏洞存在于netfilter框架的nftables模块中。作为Linux系统网络防火墙的核心组件,netfilter的安全性直接关系到整个系统的防护能力。本文将从漏洞的技术细节、影响范围、修复方案以及企业级防护策略等多个维度进行深入探讨,帮助技术人员全面了解这一安全事件并采取有效的应对措施。Linux内核作为全球最广泛使用的开源操作系统内核,其安全性直接影响着数以亿计的服务器、嵌入式设备和个人计算机的运行安全。netfilter框架作为Linux内核的网络数据包过滤系统,负责实现防火墙、网络地址转换(NAT)等关键功能。nftables作为netfilter的下一代规则集管理工具,提供了更高效的规则处理能力,但其复杂性也带来了潜在的安全风险。
CVE-2026-53212漏洞的发现源于安全研究人员对nftables模块的深入审计。该漏洞主要涉及内存管理不当,可能导致内核内存泄漏或越界访问。攻击者利用该漏洞可能获取系统权限,甚至执行任意代码。考虑到Linux系统在云计算、物联网设备和企业服务器中的广泛应用,这一漏洞的影响范围极其广泛。从技术角度来看,该漏洞的成因主要与nftables在处理特定类型的网络数据包时的内存管理机制有关。当系统处理特定构造的数据包时,可能会触发内存分配错误,导致内核内存泄漏。
这种内存泄漏不仅会影响系统性能,更为严重的是可能被攻击者利用来构建更复杂的攻击链,最终达到提升权限的目的。Linux内核社区对该漏洞的修复工作展现了高效的响应机制。在漏洞被发现后,开发团队迅速进行了代码审计,并制定了详细的修复方案。修复方案主要包括对nftables模块的内存管理机制进行优化,确保在处理各种类型的网络数据包时都能正确分配和释放内存。此外,还加入了额外的边界检查,防止内存越界访问的发生。对于企业级用户而言,及时更新内核版本是应对该漏洞的最有效措施。
考虑到企业系统的复杂性,建议采用分阶段更新策略,首先在测试环境中验证修复后的内核版本,确保其稳定性和兼容性,然后再逐步推广到生产环境。此外,还应加强系统监控,定期检查内核日志,及时发现并处理任何异常行为。除了更新内核版本,企业还应采取多层次的防护策略。首先,应限制nftables的使用权限,确保只有授权人员才能修改防火墙规则。其次,应定期审计防火墙规则,确保其符合安全策略。此外,还应考虑部署网络入侵检测系统(NIDS),实时监控网络流量,及时发现并阻止可疑活动。
在云计算环境中,虚拟化技术的广泛应用为系统安全带来了新的挑战。由于虚拟机共享主机的内核,一个虚拟机中的漏洞可能影响整个主机。因此,云服务提供商应特别关注该漏洞的修复,并确保所有虚拟机都运行在修复后的内核版本上。此外,还应加强虚拟机之间的隔离,防止漏洞被利用进行横向移动。物联网设备由于其资源有限和管理复杂性,往往成为网络攻击的目标。对于运行Linux系统的物联网设备,应特别注意该漏洞的修复。
由于许多物联网设备无法自动更新,企业应制定明确的更新策略,确保所有设备都能及时接收安全补丁。此外,还应考虑部署设备管理系统,集中管理和监控所有物联网设备,及时发现并处理安全问题。随着网络攻击手段的不断演变,单一的技术防护措施已经无法满足企业的安全需求。建议企业采用防御体系架构(Zero Trust Architecture)的理念,实现身份验证、访问控制、威胁检测和响应的全面防护。通过结合多种安全技术,企业可以构建更加健壮的安全防线,有效应对各种安全威胁。CVE-2026-53212漏洞的发现和修复再次提醒我们,系统安全需要持续的关注和投入。
企业应建立完善的安全管理流程,定期进行安全评估,及时发现并修复系统漏洞。同时,还应加强员工的安全意识培训,确保所有员工都能识别和应对各种安全威胁。通过采取综合性的安全措施,企业可以有效提升系统的安全性,保护业务免受网络攻击的影响。Linux内核社区的开放性和透明性为全球技术人员提供了宝贵的学习机会。通过研究CVE-2026-53212漏洞的发现和修复过程,技术人员可以深入了解内核安全机制,提升自身的安全技能。同时,这一事件也展示了开源社区的协作精神,各方力量的共同努力为系统安全提供了有力保障。
随着技术的不断发展,网络安全威胁也在不断演变。企业应保持高度警惕,密切关注安全动态,及时调整安全策略。通过持续的技术创新和安全投入,企业可以构建更加安全的网络环境,为业务发展提供坚实的保障。CVE-2026-53212漏洞的修复只是一个开始,技术人员应继续关注内核安全动态,共同维护系统的安全性和稳定性。 。