本文详细分析了GLib中发现的CVE-2025-13601堆缓冲区溢出漏洞,探讨其技术成因、潜在影响及企业级防护方案,为开发者和安全从业者提供专业指南。
近期,安全研究人员在GLib库中发现了一项严重的堆缓冲区溢出漏洞,编号为CVE-2025-13601。该漏洞源于GLib在内存管理过程中存在的计算错误,可能导致恶意代码执行或系统崩溃。作为广泛应用于Linux和Unix系统的核心库,GLib的安全性直接影响着数百万台设备的稳定性。本文将从技术细节、影响范围、修复方案以及长期防护策略等多个维度,全面解析这一漏洞,为开发者和安全团队提供实用指导。GLib作为GNOME项目的核心组件,提供了丰富的数据结构和算法实现,广泛应用于桌面环境、服务器软件以及嵌入式系统。CVE-2025-13601漏洞的核心问题在于GLib在处理动态内存分配时,存在计算边界的错误。
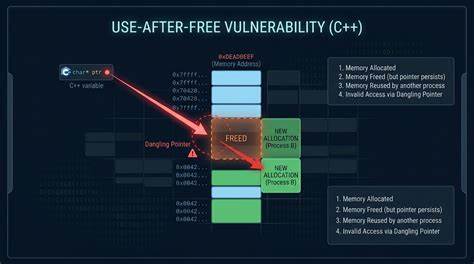
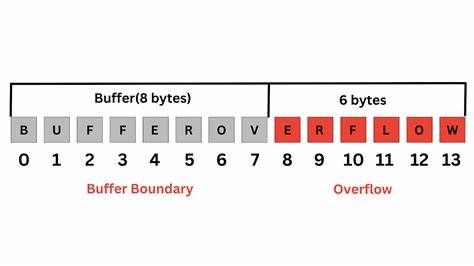
具体来说,当程序尝试分配或操作堆内存时,由于缺乏严格的边界检查,可能导致写入超出分配内存范围的数据。这种堆缓冲区溢出不仅会破坏程序的正常执行,还可能被攻击者利用来注入恶意代码或提升权限。从技术角度来看,该漏洞的成因主要涉及两个方面。首先,GLib在实现内存管理时,对输入参数的验证不够严格,导致在处理特定数据结构时可能产生错误的内存计算。其次,GLib的某些API设计存在潜在的安全隐患,例如在处理字符串操作时,未能充分考虑缓冲区的实际大小。这些设计缺陷为攻击者提供了可乘之机,使得他们能够通过精心构造的输入触发内存溢出。
CVE-2025-13601漏洞的影响范围极其广泛。由于GLib被广泛集成到各种开源项目中,包括GNOME桌面环境、GTK工具包以及许多服务器应用程序,该漏洞可能影响数百万台运行Linux和Unix系统的设备。攻击者可以利用该漏洞在目标系统上执行任意代码,获取敏感数据,甚至控制整个系统。对于企业用户而言,这意味着可能面临数据泄露、服务中断或合规性风险。针对CVE-2025-13601漏洞,GLib开发团队已经发布了官方修复补丁。用户应尽快升级到最新版本的GLib库,以消除安全风险。
此外,开发者在使用GLib API时,应特别注意输入参数的验证,避免直接使用未经检查的用户输入。对于企业级应用,建议部署内存安全工具,如地址空间布局随机化(ASLR)和堆栈保护机制,以增强系统的抗攻击能力。除了技术层面的修复,企业还应建立完善的漏洞管理流程。这包括定期进行安全审计、建立漏洞响应机制以及培训开发团队的安全意识。通过采用防御性编程实践,如使用静态代码分析工具和动态测试框架,可以有效减少类似漏洞的发生概率。此外,企业还应考虑采用容器化技术,将关键应用程序与系统内核隔离,从而限制攻击者的影响范围。
CVE-2025-13601漏洞的发现再次提醒我们,开源软件的安全性至关重要。尽管开源社区在快速响应漏洞方面表现出色,但用户仍需保持警惕,及时更新软件和依赖库。通过采用多层次的安全防护策略,企业可以有效降低因软件漏洞带来的风险,确保系统的稳定性和安全性。随着技术的不断发展,安全意识和防护能力的提升将成为企业数字化转型的重要基石。 。