Flipper Zero开发的未来:安全漏洞与行业反思
探讨Flipper Zero开发过程中的安全挑战,分析Crypto1事件和UL-C/AES泄露案例,为开发者和用户提供行业洞察与建议
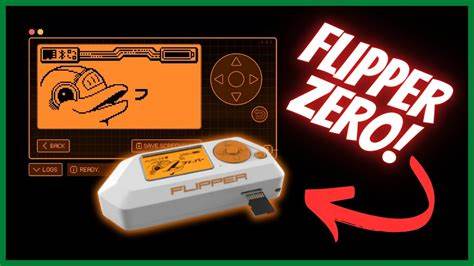
Flipper Zero作为一款备受关注的多功能安全工具,其开发过程不仅体现了技术创新的活力,也暴露出了安全漏洞管理的复杂性。近期,Hacker News社区用户DaSHacka在讨论Flipper Zero未来发展时,特别提到了Crypto1事件和UL-C/AES泄露案例,这引发了行业对开发流程安全性的深刻反思。本文将从技术角度分析这些事件的影响,探讨如何在创新与安全之间找到平衡,为开发者和用户提供实用建议。Crypto1事件是Flipper Zero开发史上的重要转折点。这一事件不仅揭示了加密算法实现中的潜在漏洞,也反映了开源项目在安全审查方面的不足。UL-C/AES泄露则进一步证明,即使经过严格测试的加密方案也可能因实施细节出现问题。

这些案例表明,安全开发不仅需要技术手段,更需要完善的流程管理和社区协作机制。在当前快速发展的安全工具市场中,Flipper Zero的成功不仅依赖于其功能创新,更取决于其能否建立可持续的安全开发模式。开发者需要从Crypto1事件中吸取教训,建立更严格的代码审查制度,同时加强与安全研究社区的合作。用户则应提高安全意识,理解产品的潜在风险,并参与到安全测试和反馈过程中。未来,Flipper Zero的发展方向可能包括更强大的加密功能、更完善的安全审计流程以及更透明的漏洞披露机制。通过持续改进,Flipper Zero不仅能够保持其在安全工具领域的领先地位,还能为整个行业树立安全开发的标杆。
对于开发者和用户而言,理解这些挑战和解决方案,将有助于更好地应对未来的安全威胁,推动安全技术的健康发展。 。