深度解析CVE-2026-13762:Amazon CloudFront与AWS WAF的HTTP/2请求处理漏洞及安全防护策略
投资策略与投资组合管理 去中心化金融 (DeFi) 新闻 加密市场分析
钱财 qian.cx
分享: Telegram X
本文详细分析了Amazon CloudFront与AWS WAF在HTTP/2请求处理中的安全漏洞CVE-2026-13762,探讨其成因、影响范围及企业应对策略,帮助用户提升云安全防护能力。

本文详细分析了Amazon CloudFront与AWS WAF在HTTP/2请求处理中的安全漏洞CVE-2026-13762,探讨其成因、影响范围及企业应对策略,帮助用户提升云安全防护能力。

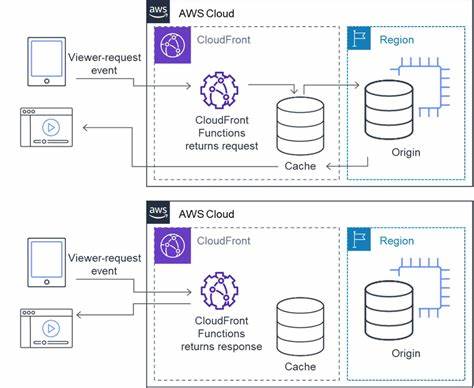
近期,安全研究人员发现Amazon CloudFront与AWS WAF在处理HTTP/2请求时存在严重的安全漏洞,该漏洞被编号为CVE-2026-13762。这一问题源于两者在HTTP/2协议解析上的不一致,可能导致请求被错误过滤或绕过安全防护机制。本文将从技术原理、影响范围、修复方案及企业防护策略等多个维度,全面解析这一安全事件,为云服务用户提供实用的安全建议。HTTP/2协议作为HTTP/1.1的升级版本,通过多路复用、头部压缩等技术大幅提升了网络传输效率。然而,不同服务器对HTTP/2请求的解析方式存在差异,这种差异在Amazon CloudFront与AWS WAF的组合使用中暴露出严重的安全隐患。具体而言,当客户端发送经过特殊构造的HTTP/2请求时,CloudFront可能会正确解析并转发该请求,而AWS WAF却因解析方式不同而无法识别其恶意特征,导致安全规则失效。

从技术角度来看,这一漏洞的核心在于HTTP/2头部字段的解析不一致。CloudFront采用了更宽松的解析策略,允许某些非标准格式的头部字段通过,而AWS WAF则严格遵循标准规范进行过滤。攻击者可以利用这种差异,通过构造特定格式的请求绕过WAF的安全检查,直接访问受保护的资源。这种攻击方式对企业网站的数据安全构成严重威胁,可能导致敏感信息泄露或系统被入侵。针对CVE-2026-13762漏洞,Amazon已经发布了官方修复方案。用户需要升级到最新版本的CloudFront和AWS WAF服务,以确保两者在HTTP/2请求解析上的一致性。

此外,企业还应定期审计安全规则,确保所有防护策略能够有效覆盖新型攻击手段。建议用户启用AWS WAF的自动更新功能,及时获取最新的安全补丁和威胁情报。在企业级防护策略方面,除了依赖云服务商的修复方案,用户还应采取多层次的安全防护措施。首先,建议部署多层次的安全防护架构,结合WAF、防火墙和入侵检测系统,形成多重防御体系。其次,定期进行安全渗透测试,模拟真实攻击场景,评估现有防护措施的有效性。最后,加强员工安全意识培训,确保所有团队成员了解最新的安全威胁和防护策略。

CVE-2026-13762漏洞的出现提醒我们,云服务的安全防护需要持续关注和更新。随着HTTP/2协议的广泛应用,类似的解析不一致问题可能会在其他服务中出现。企业应保持警惕,定期检查云服务的安全配置,确保所有组件能够协同工作,共同抵御日益复杂的网络攻击。通过采取上述措施,企业可以有效降低安全风险,保障业务的稳定运行。在云计算时代,安全防护不仅仅是技术问题,更是企业战略的重要组成部分。CVE-2026-13762漏洞的出现,为企业提供了一个重要的警示。

只有通过持续的技术升级和安全意识提升,才能在日益复杂的网络环境中保持竞争优势。希望本文的分析能够帮助企业更好地理解这一安全事件,并采取有效的防护措施,确保业务的安全与稳定。 。
精选推荐 数字资产常用交易与安全工具
下一步
探讨Coolify开源工具中发现的CVE-2026-34597漏洞的详细分析,包括漏洞成因、影响范围、安全建议及企业如何有效防护,帮助用户提升系统安全性。
2026年06月29号 23点16分51秒 深度解析CVE-2026-34597漏洞:Coolify开源工具的安全风险与应对策略

探讨Coolify开源工具中发现的CVE-2026-34597漏洞的详细分析,包括漏洞成因、影响范围、安全建议及企业如何有效防护,帮助用户提升系统安全性。

本文详细分析了Coolify开源工具中发现的CVE-2026-41896漏洞,探讨其影响范围、技术细节及安全防护措施,为开发者和运维人员提供实用指南。
2026年06月29号 23点18分04秒 深度解析CVE-2026-41896漏洞:Coolify开源工具的安全风险与应对策略

本文详细分析了Coolify开源工具中发现的CVE-2026-41896漏洞,探讨其影响范围、技术细节及安全防护措施,为开发者和运维人员提供实用指南。

本文详细分析Apache Tomcat CVE-2026-53434漏洞的成因、影响范围及安全防护措施,帮助企业和开发者理解该漏洞的潜在风险并采取有效应对策略。
2026年06月29号 23点18分38秒 深度解析Apache Tomcat CVE-2026-53434漏洞:错误检测无动作的安全隐患与防护策略

本文详细分析Apache Tomcat CVE-2026-53434漏洞的成因、影响范围及安全防护措施,帮助企业和开发者理解该漏洞的潜在风险并采取有效应对策略。

本文详细分析Apache Tomcat CVE-2026-55956漏洞的成因、影响范围及修复方案,帮助企业用户理解该权限控制缺陷的潜在风险,并提供有效的安全防护建议。
2026年06月29号 23点19分16秒 深度解析Apache Tomcat CVE-2026-55956漏洞:权限控制缺陷与安全防护指南

本文详细分析Apache Tomcat CVE-2026-55956漏洞的成因、影响范围及修复方案,帮助企业用户理解该权限控制缺陷的潜在风险,并提供有效的安全防护建议。

本文详细分析Apache Tomcat CVE-2026-55957漏洞的成因、影响范围及安全防护措施,帮助企业和开发者全面了解该漏洞的风险并采取有效应对策略。
2026年06月29号 23点19分43秒 深度解析Apache Tomcat CVE-2026-55957漏洞:认证流程中的致命缺陷与安全防护指南

本文详细分析Apache Tomcat CVE-2026-55957漏洞的成因、影响范围及安全防护措施,帮助企业和开发者全面了解该漏洞的风险并采取有效应对策略。

本文详细分析了leandrocp MDE项目中发现的CVE-2026-53426资源分配无限制漏洞,探讨其成因、影响及修复方案,为开发者和安全从业者提供专业指导。
2026年06月29号 23点20分27秒 深度解析CVE-2026-53426资源分配漏洞:leandrocp MDE的安全风险与应对策略

本文详细分析了leandrocp MDE项目中发现的CVE-2026-53426资源分配无限制漏洞,探讨其成因、影响及修复方案,为开发者和安全从业者提供专业指导。

本文详细分析了Matrix42 Empirum系统中PBackupVSS.exe组件存在的CVE-2026-57919漏洞,探讨其成因、影响范围及安全防护措施,帮助企业用户提升系统安全性。
2026年06月29号 23点26分19秒 深度解析CVE-2026-57919漏洞:Matrix42 Empirum系统中的安全风险与应对策略

本文详细分析了Matrix42 Empirum系统中PBackupVSS.exe组件存在的CVE-2026-57919漏洞,探讨其成因、影响范围及安全防护措施,帮助企业用户提升系统安全性。