本文深入分析Polymarket平台遭遇的漏洞攻击事件,探讨攻击手法、影响范围及行业应对措施,为加密货币用户提供安全防护建议。
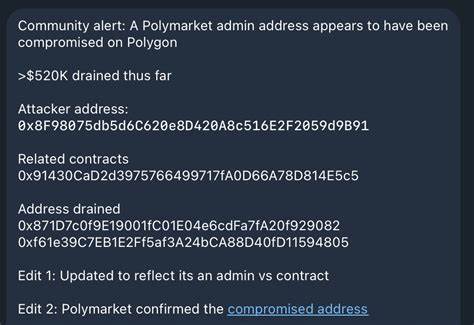
近日,去中心化预测市场平台Polymarket遭遇了一起严重的漏洞攻击事件,攻击者通过技术手段每30秒窃取约5000 POL,短时间内导致平台损失超过60万美元。这一事件不仅引发了加密货币社区的广泛关注,也再次凸显了DeFi平台在安全防护方面的薄弱环节。本文将从攻击过程、技术分析、影响评估以及行业应对措施等多个维度,全面解读这一事件,并为用户提供安全防护建议。 Polymarket作为基于以太坊的去中心化预测市场平台,允许用户通过POL代币参与各类事件的预测交易。然而,近期平台智能合约中的一个漏洞被攻击者利用,导致资金被大规模窃取。根据区块链数据显示,攻击者通过重复执行特定交易,每30秒窃取约5000 POL,最终导致平台损失超过60万美元。

这一事件不仅对Polymarket的用户信任造成了严重打击,也引发了整个DeFi行业对智能合约安全的深刻反思。 从技术角度来看,此次攻击主要利用了智能合约中的逻辑漏洞。攻击者通过精心设计的交易流程,绕过平台的安全机制,反复触发漏洞以窃取资金。这种攻击手法与以往常见的51%攻击或私钥泄露不同,更加隐蔽且难以防范。尽管Polymarket团队迅速采取了应急措施,但攻击者仍成功窃取了大量资金。这一事件再次证明,即使是经过审计的智能合约,仍可能存在潜在的安全风险。
此次攻击对Polymarket的影响是多方面的。首先,平台的用户信任度受到严重打击,许多用户开始撤出资金,导致平台流动性下降。其次,POL代币的市场价格也受到冲击,短期内出现大幅波动。此外,此次事件还引发了监管机构的关注,可能对DeFi行业的合规性提出更高要求。对于普通用户而言,这一事件提醒我们在参与DeFi项目时,必须加强风险意识,选择经过严格审计的平台,并定期关注行业动态。 面对此类安全事件,DeFi行业需要采取更加严格的安全防护措施。

首先,智能合约的开发和审计流程必须更加严谨,确保代码的安全性和稳定性。其次,平台应建立更加完善的应急响应机制,以便在发现安全漏洞时能够迅速采取行动。此外,用户也应加强自我保护意识,避免将大量资金集中在单一平台。通过多重安全措施的配合,可以有效降低此类攻击的发生概率。 Polymarket事件的发生,再次提醒我们加密货币行业的安全防护仍需加强。尽管DeFi领域发展迅速,但安全问题始终是制约其进一步发展的关键因素。
只有通过技术创新和安全防护的双重提升,才能为用户提供更加安全的交易环境。未来,随着行业的不断成熟,相信DeFi平台的安全水平也会逐步提高,为用户提供更加稳定和可靠的服务。 。