Owthorize:AI代理工具调用安全防护的关键屏障
探讨Owthorize如何通过AST解析和规则引擎阻止AI代理工具调用中的破坏性操作,保护数据库、HTTP请求和文件系统等关键系统资源
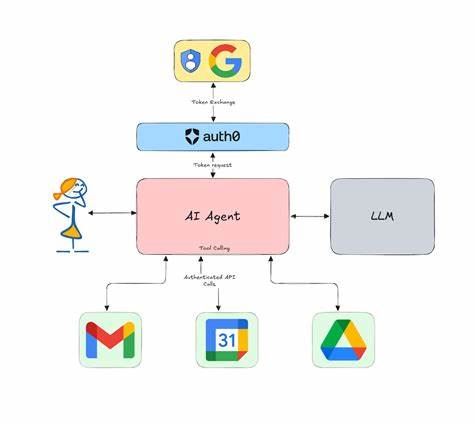
在AI代理技术迅速发展的今天,AI代理通过调用各种工具执行任务的能力带来了前所未有的便利性,但同时也引发了严峻的安全挑战。Owthorize作为一款专为AI代理工具调用安全设计的JavaScript/TypeScript库,通过在模型和系统之间建立安全屏障,有效防止了潜在的破坏性操作。本文将深入探讨Owthorize的核心功能、技术原理以及在实际应用中的价值。AI代理工具调用的安全风险现代AI代理通过调用各种工具执行任务,这些工具往往具有副作用。当前主要存在三类安全风险:提示注入、幻觉参数和推理错误。提示注入指的是用户或代理读取的文档通过精心设计的输入迫使模型发出开发者未预期的工具调用。

幻觉参数则是模型生成语法正确但语义错误的调用,例如缺少WHERE子句的DELETE语句。推理错误则是代理为了"帮助用户"而发出的破坏性清理操作或访问不安全的内部资源。传统的提示级安全措施,如"作为一个有用的助手,不要删除表"等指令,在这些情况下往往无法有效防护。Owthorize通过在模型和系统之间建立安全屏障,在工具调用层面实施严格的安全检查,有效解决了这些问题。Owthorize的核心技术Owthorize采用同步的JavaScript/TypeScript实现,在工具调用层面建立安全屏障。它通过抽象语法树(AST)解析和规则引擎,而非传统的字符串正则匹配,实现精准的安全检查。
这种设计使得Owthorize能够准确识别和阻止各种破坏性操作。在技术实现上,Owthorize提供了多种适配器,用于解析不同类型的工具调用。例如,对于SQL查询,它能够解析出查询类型、涉及的表、是否包含WHERE子句等信息;对于HTTP请求,它能够解析出URL、方法、头部等信息,并进行IPv4映射IPv6的标准化处理。这种精细化的解析能力使得Owthorize能够实施精准的安全策略。Owthorize的安全防护能力Owthorize提供了丰富的内置规则,覆盖了常见的安全威胁场景。在SQL安全方面,它能够阻止DDL操作(如DROP、TRUNCATE、ALTER等)、无WHERE子句的更新和删除操作,以及对特定表的访问限制。

在HTTP安全方面,它能够阻止SSRF攻击,防止访问内网IP、本地回环地址、AWS元数据服务等敏感资源。在文件系统安全方面,它能够限制文件操作的范围,防止路径遍历攻击。在Shell命令安全方面,它能够阻止危险命令的执行,如rm、dd等。除了内置规则,Owthorize还支持自定义规则,允许开发者根据项目需求定制安全策略。这种灵活性使得Owthorize能够适应各种复杂的安全需求。Owthorize的应用场景Owthorize特别适合于需要处理敏感数据或执行高风险操作的AI代理应用。
例如,在涉及数据库操作的AI代理中,Owthorize能够有效防止数据库结构的破坏性修改。在涉及HTTP请求的AI代理中,Owthorize能够防止SSRF攻击,保护内部系统的安全。在涉及文件系统操作的AI代理中,Owthorize能够防止文件系统的破坏性操作。对于只读代理或仅处理可信数据的应用,Owthorize可能不是必须的。但对于任何涉及写操作或能够访问外部资源的AI代理,Owthorize都能够提供重要的安全保障。Owthorize的使用方式使用Owthorize非常简单。
首先,通过npm安装Owthorize库。然后,创建一个Guard实例,并配置所需的安全规则。接下来,使用guard.tool方法包装工具调用,这样所有的工具调用都会经过Owthorize的安全检查。如果工具调用被拒绝,Owthorize会抛出GuardDenied异常,开发者可以根据需要处理这个异常。Owthorize还提供了simulate方法,允许开发者在不实际执行工具调用的情况下测试安全规则。这种功能对于开发和测试阶段非常有用。
Owthorize的审计日志功能Owthorize提供了完善的审计日志功能,记录每次工具调用的详细信息,包括调用时间、工具名称、适配器类型、解析后的调用信息、调用结果、匹配的规则等。这些信息可以帮助开发者分析安全事件,优化安全策略。Owthorize的审计日志支持插件式的日志接收器,允许开发者将日志发送到不同的日志系统。此外,Owthorize还提供了silentSink,用于测试和开发环境。Owthorize的不可逆标志Owthorize引入了不可逆标志的概念,用于标记那些无法轻易回滚的操作。例如,DDL操作、无WHERE子句的更新和删除操作、破坏性的Shell命令等。
开发者可以根据这个标志,决定是否需要人工审批或直接拒绝这些操作。Owthorize的威胁模型Owthorize的威胁模型明确指出,它能够防护提示注入、幻觉参数、代理推理错误等常见安全威胁。然而,它无法防护恶意的代理运行时绕过SDK的情况,也无法防护工具实现内部的漏洞,以及在工具边界之前发生的副作用。对于防护恶意运行时的情况,需要依赖进程边界(代理、侧车、容器出口规则等)的防护措施。Owthorize的设计原则Owthorize遵循了多项重要的设计原则。首先,它强调解析而非匹配,规则基于AST和解析后的结构,而非字符串正则表达式。
其次,它采用同步的v1设计,允许或拒绝操作,并立即返回结果。此外,Owthorize在不确定的情况下采用拒绝策略,未知工具、解析失败、规则异常等情况均默认拒绝。Owthorize建议在工具层面进行一次性包装,避免在开发者代码中分支处理决策结果。最后,Owthorize从一开始就设计了可测试性,内置规则附带单元测试,simulate方法是一级API。Owthorize的未来发展Owthorize目前处于v0.4.1版本,公共API已经稳定,但版本号保持在1.0之前,以便根据外部用户的反馈进行调整。在v1.0版本之前,Owthorize将重点进行API稳定化,基于真实世界的反馈进行优化。
此外,Owthorize还将进行LangChain和Anthropic适配器的端到端测试,并提供人工审批流程的文档模式。Owthorize明确表示,在v1.0版本中不会引入人工审批UI、托管策略服务器、多租户控制平面等功能,也不会引入任何异步功能。此外,Owthorize也不会引入需要运行查询的行数估算或爆炸半径估算功能。Owthorize的贡献方式Owthorize欢迎社区的贡献,包括问题报告和拉取请求。特别欢迎提供最小化的复现案例,包括让开发者感到意外的调用站点以及审计日志行(如果有的话)。开发者可以通过克隆Owthorize的GitHub仓库,进行安装、类型检查、代码格式化和测试,然后提交贡献。
Owthorize的许可证Owthorize采用MIT许可证,开源社区可以自由使用和修改。总结Owthorize作为AI代理工具调用安全防护的关键屏障,通过AST解析和规则引擎,有效防止了提示注入、幻觉参数和推理错误等安全威胁。它提供了丰富的内置规则和灵活的自定义规则支持,适用于各种AI代理应用场景。Owthorize的设计原则和威胁模型明确,使用方式简单,审计日志功能完善,不可逆标志设计合理。随着AI代理技术的发展,Owthorize将继续演进,为AI代理的安全防护提供更加强大的支持。 。