CISA新增一项已知被利用的漏洞至漏洞目录:网络安全防护的最新动态
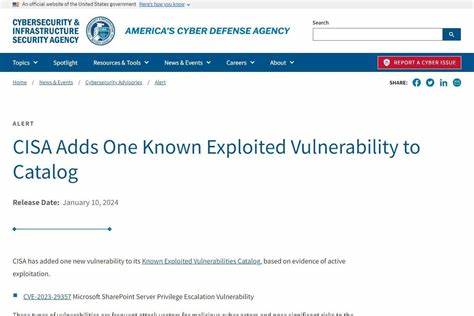
美国网络安全与基础设施安全局(CISA)近日将一项新的已知被利用的漏洞纳入其漏洞目录,这一举措对企业和个人用户的网络安全防护具有重要意义。本文将深入分析该漏洞的特性、潜在风险以及如何有效应对。
近日,美国网络安全与基础设施安全局(CISA)更新了其已知被利用的漏洞目录,新增了一项严重的安全漏洞。这一漏洞的发现和公告,再次提醒全球网络安全从业者和企业用户,必须时刻保持警惕,采取积极的防护措施。CISA作为美国政府网络安全防护的核心机构,其发布的漏洞目录对全球网络安全生态具有重要的参考价值。本文将从漏洞的基本特性、潜在风险、应对策略以及行业影响等多个角度,深入探讨这一最新动态,帮助读者全面理解其重要性。首先,我们需要明确CISA漏洞目录的作用。该目录收录了那些已被恶意攻击者利用的漏洞,这些漏洞通常具有高风险特征,可能导致严重的数据泄露、系统瘫痪或其他安全事件。

CISA通过定期更新该目录,为企业和个人用户提供及时的安全预警,帮助他们识别和修补潜在的安全漏洞。新增的漏洞通常经过严格的验证和评估,确保其真实性和严重性。新增的这一漏洞具体涉及哪些系统或软件?根据CISA的公告,该漏洞影响了广泛使用的某类软件或系统,其具体细节可能涉及操作系统、数据库管理系统或网络设备等。由于漏洞的具体细节可能涉及敏感信息,CISA通常会在公告中提供足够的信息,帮助用户识别和修补漏洞,同时避免过度透露技术细节,防止恶意攻击者进一步利用。因此,用户应密切关注CISA的官方通知,及时获取最新的安全建议。漏洞的严重性如何?CISA在评估漏洞时,通常会考虑其影响范围、利用难度以及潜在的破坏性。
新增的漏洞可能具有高度的利用价值,攻击者可以通过该漏洞获取敏感数据、执行恶意代码或控制受影响的系统。对于企业而言,这类漏洞可能导致业务中断、财务损失或声誉受损。因此,企业必须采取积极的措施,包括定期更新补丁、加强网络监控以及培训员工提高安全意识。如何应对这一漏洞?CISA在公告中通常会提供具体的应对建议,例如安装补丁、配置安全设置或采取其他防护措施。用户应严格遵循这些建议,确保系统的安全性。此外,企业还应建立完善的漏洞管理流程,定期扫描和评估系统中的潜在漏洞,及时修补发现的问题。

网络安全是一个持续的过程,企业必须保持警惕,不断优化其安全防护策略。行业影响如何?新增的漏洞可能对特定行业产生更大的影响,例如金融、医疗或政府机构等。这些行业通常处理大量敏感数据,任何安全漏洞都可能导致严重的后果。因此,相关行业的企业必须特别关注CISA的公告,采取额外的安全措施,确保其系统的安全性。此外,网络安全合作伙伴也应加强与企业的合作,提供专业的安全建议和支持。总结来看,CISA新增一项已知被利用的漏洞至漏洞目录,再次提醒我们网络安全防护的重要性。
企业和个人用户必须保持警惕,采取积极的措施,确保系统的安全性。通过定期更新补丁、加强网络监控以及培训员工,可以有效降低漏洞带来的风险。同时,行业合作伙伴也应加强合作,共同应对网络安全挑战。只有通过持续的努力和协作,才能构建更加安全的网络环境。 。