WhatsApp漏洞链攻击揭秘:OpenClaw三大漏洞如何实现从即时通讯到主机控制

监管和法律更新
钱财 qian.cx
分享: Telegram X
深入分析WhatsApp与OpenClaw漏洞链攻击机制,探讨三大关键漏洞如何被利用实现从即时通讯到主机控制的完整攻击链,并提供安全防护建议

深入分析WhatsApp与OpenClaw漏洞链攻击机制,探讨三大关键漏洞如何被利用实现从即时通讯到主机控制的完整攻击链,并提供安全防护建议

近期,安全研究人员详细揭露了一个通过WhatsApp应用实现的复杂攻击链,该攻击链利用了OpenClaw项目中的三个关键漏洞,从即时通讯应用扩展到目标主机的完全控制。这一发现对全球数亿用户的安全构成了潜在威胁,也为移动应用安全防护提供了重要的参考案例。WhatsApp作为全球最受欢迎的即时通讯工具之一,其安全性一直备受关注。研究人员发现,攻击者可以通过精心构造的消息触发OpenClaw项目中的漏洞,从而绕过应用沙箱限制,最终实现对目标设备的完全控制。这一攻击链的成功实施,展示了现代移动应用安全防护中的复杂挑战。OpenClaw项目作为WhatsApp应用的重要组成部分,主要负责处理消息传递和数据同步等核心功能。

研究人员发现该项目中存在三个关键漏洞,分别涉及输入验证不足、权限管理缺陷以及内存管理错误。攻击者可以通过精心设计的消息内容,触发这些漏洞的级联效应,最终实现从应用层到系统层的权限提升。攻击链的第一阶段是通过WhatsApp消息传递恶意载荷。攻击者会在消息中嵌入特定格式的数据,这些数据会被OpenClaw组件错误地解析和处理。由于输入验证不足,恶意数据可以绕过初步的安全检查,进入应用的核心处理流程。在第二阶段,攻击者利用权限管理缺陷,使得恶意数据能够访问应用不应该具有的系统资源。

OpenClaw项目中存在的权限检查漏洞,允许恶意代码获得对敏感系统API的访问权限。这一阶段是攻击链中至关重要的环节,因为它为后续的权限提升奠定了基础。第三阶段是通过内存管理错误实现代码执行。攻击者利用OpenClaw项目中存在的内存缓冲区溢出漏洞,将恶意代码注入到应用的执行流程中。这一过程需要精确的时机和技术,但一旦成功,攻击者就能在目标设备上执行任意代码。攻击链的最终阶段是实现对目标主机的完全控制。

通过在目标设备上执行恶意代码,攻击者可以安装后门程序、窃取敏感数据,甚至将设备纳入Botnet网络。这一阶段展示了从即时通讯应用到系统控制的完整攻击路径。为了应对这一威胁,WhatsApp团队已经紧急修补了相关漏洞,并建议所有用户尽快更新到最新版本。安全专家强调,用户应定期检查应用更新,并保持操作系统和安全软件的最新状态。此外,用户应警惕来自陌生人的可疑消息,避免点击不明链接或下载附件。这一研究案例为移动应用安全防护提供了重要的启示。

开发者应加强对第三方组件的安全审计,确保所有组件都符合最新的安全标准。同时,应用开发者应实施更严格的输入验证和权限管理机制,防止恶意数据的传播和执行。随着移动应用的普及,类似的攻击链可能会越来越多地出现。用户和开发者都需要保持高度警惕,共同应对日益复杂的网络安全威胁。通过持续的安全研究和防护措施,我们可以更好地保护个人和企业的数字资产,确保移动应用的安全使用。WhatsApp漏洞链攻击的揭露,再次提醒我们移动应用安全防护的重要性。

通过理解攻击者的技术手段和防护策略,我们可以更好地保护自己和他人的数字安全。未来,随着技术的发展,安全防护也需要不断创新和完善,以应对新出现的威胁和挑战。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了Progress MOVEit文件传输软件中的CVE-2026-10699内存泄漏漏洞,探讨其潜在风险、影响范围及企业应采取的安全防护措施,帮助IT管理者全面了解并有效应对此类安全威胁。
2026年07月10号 19点04分18秒 深度解析CVE-2026-10699:Progress MOVEit内存泄漏漏洞的危害与应对策略

本文详细分析了Progress MOVEit文件传输软件中的CVE-2026-10699内存泄漏漏洞,探讨其潜在风险、影响范围及企业应采取的安全防护措施,帮助IT管理者全面了解并有效应对此类安全威胁。

本文详细分析了CVE-2026-43752漏洞的技术细节、影响范围及修复建议,帮助企业提升网络安全防护能力。
2026年07月10号 19点04分45秒 深度解析CVE-2026-43752漏洞:认证管理员如何实现任意代码执行

本文详细分析了CVE-2026-43752漏洞的技术细节、影响范围及修复建议,帮助企业提升网络安全防护能力。

本文详细分析了Dell Display and Peripheral Manager (DDPM Mac)在2.3版本之前存在的CVE-2026-46734漏洞,探讨其潜在影响、技术细节及用户应对策略,帮助企业和个人用户提升安全防护能力。
2026年07月10号 19点05分10秒 深度解析CVE-2026-46734漏洞:Dell显示和外设管理器(DDPM Mac)的安全风险与修复指南

本文详细分析了Dell Display and Peripheral Manager (DDPM Mac)在2.3版本之前存在的CVE-2026-46734漏洞,探讨其潜在影响、技术细节及用户应对策略,帮助企业和个人用户提升安全防护能力。

本文详细分析了Perl DBI库中CVE-2026-14380漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者全面了解该漏洞的威胁程度和应对策略。
2026年07月10号 19点05分36秒 深度解析CVE-2026-14380:Perl DBI漏洞的安全风险与修复指南

本文详细分析了Perl DBI库中CVE-2026-14380漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者全面了解该漏洞的威胁程度和应对策略。

本文详细分析了Perl DBI模块在1.650版本之前存在的CVE-2026-14740漏洞,揭示其出现原因、潜在风险以及开发者应采取的安全防护措施,帮助技术人员全面理解并有效应对此类安全威胁。
2026年07月10号 19点12分18秒 深度解析CVE-2026-14740漏洞:Perl DBI模块的边界读取缺陷及安全防护指南

本文详细分析了Perl DBI模块在1.650版本之前存在的CVE-2026-14740漏洞,揭示其出现原因、潜在风险以及开发者应采取的安全防护措施,帮助技术人员全面理解并有效应对此类安全威胁。

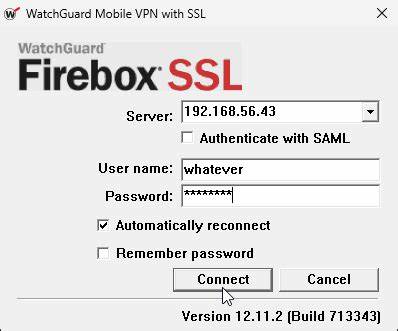
本文详细分析了WatchGuard移动VPN SSL客户端中的CVE-2026-13079漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和个人用户提升网络安全防护能力。
2026年07月10号 19点15分24秒 深度解析CVE-2026-13079:WatchGuard移动VPN SSL客户端的本地权限提升漏洞及安全防护指南

本文详细分析了WatchGuard移动VPN SSL客户端中的CVE-2026-13079漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和个人用户提升网络安全防护能力。

本文详细分析了FreeRDP远程桌面协议实现中的严重Use-After-Free漏洞CVE-2026-56297,探讨其成因、影响范围及安全防护措施,帮助企业用户了解漏洞细节并采取有效应对策略。
2026年07月10号 19点16分13秒 深度解析FreeRDP漏洞CVE-2026-56297:3.22.0之前版本的Use-After-Free风险与防护指南

本文详细分析了FreeRDP远程桌面协议实现中的严重Use-After-Free漏洞CVE-2026-56297,探讨其成因、影响范围及安全防护措施,帮助企业用户了解漏洞细节并采取有效应对策略。