近期发现假冒Google和Cloudflare验证页面正在传播多种恶意软件,本文深入分析其攻击手法、防护措施及网络安全建议,帮助用户识别并避免此类网络威胁。
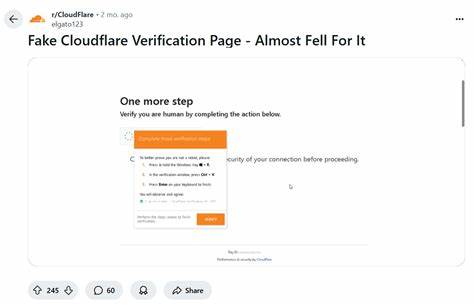
近期,网络安全研究人员发现了一种新型的网络攻击手段,即假冒Google和Cloudflare验证页面的恶意网站。这些页面通过模仿正规服务的验证流程,诱导用户下载恶意软件,进而感染多种恶意软件家族。此类攻击不仅威胁个人用户的数据安全,也对企业网络构成潜在风险。本文将详细分析此类攻击的运作机制、常见的恶意软件家族及有效的防护措施,帮助读者提高网络安全意识,避免成为攻击目标。假冒验证页面的攻击手法假冒Google和Cloudflare验证页面的攻击通常通过钓鱼邮件或恶意广告链接传播。攻击者会伪造Google或Cloudflare的官方验证页面,要求用户输入账户信息或下载"安全验证工具"。
这些页面通常采用高度仿真的设计,包括官方标志、域名和界面布局,使得普通用户难以辨别真伪。一旦用户点击下载链接,恶意软件就会被安装到设备中,进而执行数据窃取、勒索或后门控制等操作。多种恶意软件家族的传播此类假冒验证页面主要传播以下几种恶意软件家族:远控木马、勒索软件和信息窃取工具。远控木马可以让攻击者远程控制受感染设备,窃取敏感信息或执行其他恶意操作。勒索软件则会加密用户数据,并要求支付赎金以解锁文件。信息窃取工具则专门用于窃取用户的登录凭证、银行账户信息等敏感数据。
这些恶意软件家族的传播使得此类攻击对用户和企业的威胁程度显著提高。如何识别假冒验证页面为了避免成为假冒验证页面的受害者,用户需要掌握以下识别技巧。首先,检查网址的域名是否与官方域名一致,例如Google的官方域名为google.com,而假冒页面可能使用类似但不完全相同的域名。其次,观察页面的设计细节,如图标、字体和布局是否与官方页面完全一致。此外,用户应警惕任何要求下载"安全工具"或输入敏感信息的页面,尤其是通过邮件或广告链接访问的页面。防护措施与安全建议为了有效防范此类攻击,用户和企业应采取以下安全措施。
首先,安装并定期更新杀毒软件和防火墙,以检测和阻止恶意软件的入侵。其次,启用多因素认证(MFA)以增强账户安全性。此外,用户应定期备份重要数据,以防止勒索软件攻击导致数据丢失。企业则应加强员工的网络安全培训,提高其识别钓鱼攻击的能力。最后,用户应保持警惕,避免点击可疑链接或下载来历不明的文件。网络安全意识的重要性网络安全不仅仅是技术问题,更是每个用户的责任。
通过提高网络安全意识,用户可以有效降低遭受假冒验证页面攻击的风险。用户应定期更新操作系统和应用程序,以修补已知的安全漏洞。此外,用户应谨慎处理个人信息,避免在不安全的网站上输入敏感数据。通过采取这些措施,用户可以更好地保护自己的数据安全,减少网络攻击的风险。总结假冒Google和Cloudflare验证页面的攻击手法日益复杂,传播多种恶意软件家族,对用户和企业构成严重威胁。通过了解攻击手法、掌握识别技巧并采取有效的防护措施,用户可以有效降低遭受此类攻击的风险。
网络安全是一个持续的过程,用户应保持警惕,不断提高安全意识,以应对不断演变的网络威胁。 。