如何利用Attack-Mapper工具将Sigma检测规则映射到MITRE ATT&CK框架并实现CI/CD安全防护
山寨币更新 去中心化金融 (DeFi) 新闻 NFT 和数字艺术
钱财 qian.cx
深入探讨Attack-Mapper工具在网络安全领域的应用,详细介绍如何将Sigma检测规则映射到MITRE ATT&CK v19框架,并通过CI/CD流程实现安全防护的最佳实践。

深入探讨Attack-Mapper工具在网络安全领域的应用,详细介绍如何将Sigma检测规则映射到MITRE ATT&CK v19框架,并通过CI/CD流程实现安全防护的最佳实践。

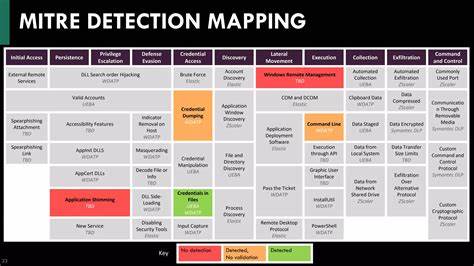
在当今网络安全形势日益复杂的背景下,企业需要建立更加智能化和自动化的安全防护体系。Attack-Mapper工具作为一种创新的安全映射工具,能够将Sigma检测规则与MITRE ATT&CK框架进行精准对接,从而帮助安全团队更高效地识别和响应潜在威胁。本文将从工具的核心功能、实施步骤以及在CI/CD流程中的应用等多个维度展开探讨,为读者提供全面的技术指南和实践建议。 首先,Attack-Mapper工具的核心价值在于其能够将Sigma检测规则与MITRE ATT&CK框架进行精准映射。Sigma规则作为一种开源的威胁检测规则格式,广泛应用于日志分析和安全监测领域。而MITRE ATT&CK框架则提供了一个全面的攻击技术和战术分类系统。

回答问题即可获得报酬

通过将Sigma规则映射到MITRE ATT&CK框架,安全团队可以更直观地理解攻击者的行为模式,从而制定更有针对性的防御策略。 在实施过程中,Attack-Mapper工具提供了多种灵活的配置选项。用户可以根据自身需求选择不同的映射策略,例如基于关键词匹配、行为模式分析或攻击技术对应关系等。此外,工具还支持自定义规则集的导入和导出,使得团队可以轻松地共享和复用检测规则。这种灵活性使得Attack-Mapper工具在不同规模的企业中都能发挥重要作用。 将Attack-Mapper工具集成到CI/CD流程中,可以显著提升企业的安全防护能力。

在持续集成和持续交付的过程中,开发团队可以通过自动化的方式扫描代码和配置文件,识别潜在的安全漏洞和威胁。Attack-Mapper工具能够在CI/CD管道中执行Sigma规则检测,并将结果映射到MITRE ATT&CK框架,从而帮助团队快速识别和修复安全问题。这种自动化的安全检查流程不仅能提高效率,还能减少人为错误,确保代码和配置的安全性。 在实际应用中,Attack-Mapper工具还可以与其他安全工具和平台进行集成。例如,可以将其与SIEM系统对接,实现实时的威胁检测和响应。此外,工具还支持与威胁情报平台的集成,从而获取最新的攻击模式和技术信息,进一步提升检测的准确性和覆盖范围。

BC.Game Shitcode 2026:获取独家优惠和奖励

这种多层次的集成能力使得Attack-Mapper工具在复杂的安全环境中也能发挥重要作用。 为了确保Attack-Mapper工具的有效应用,企业需要建立完善的安全策略和流程。首先,团队需要定期更新Sigma检测规则和MITRE ATT&CK框架,以确保检测能力始终保持最新。其次,需要建立明确的响应流程,确保在检测到威胁后能够快速采取行动。此外,还需要定期进行安全培训,提高团队的安全意识和技能水平。 综上所述,Attack-Mapper工具通过将Sigma检测规则映射到MITRE ATT&CK框架,为企业提供了一种高效的安全防护解决方案。

在CI/CD流程中应用该工具,可以显著提升安全防护能力,减少潜在的安全风险。未来,随着网络安全威胁的不断演变,Attack-Mapper工具的应用前景将更加广阔,为企业的安全防护提供更加强大的支持。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了Eleveo通话录音软件9.7.0版本中的CVE-2026-15373漏洞,探讨其影响范围、潜在风险以及企业应采取的安全防护措施,帮助用户全面了解并有效应对该漏洞带来的安全威胁。
2026年07月11号 00点12分44秒 深度解析CVE-2026-15373:Eleveo通话录音软件9.7.0的安全漏洞及应对策略

本文详细分析了Eleveo通话录音软件9.7.0版本中的CVE-2026-15373漏洞,探讨其影响范围、潜在风险以及企业应采取的安全防护措施,帮助用户全面了解并有效应对该漏洞带来的安全威胁。

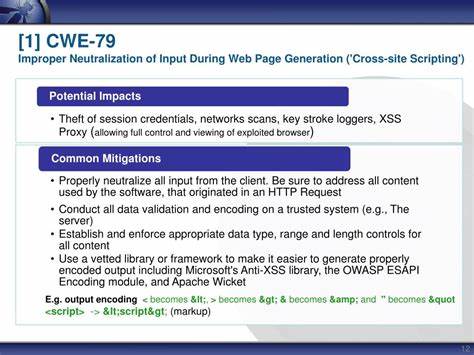
本文详细分析了CVE-2026-3251跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险及企业级防护方案,帮助安全从业者和开发者全面理解并有效应对此类Web安全威胁。
2026年07月11号 00点13分33秒 深度解析CVE-2026-3251:跨站脚本攻击(XSS)漏洞的成因、影响与防护策略

本文详细分析了CVE-2026-3251跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险及企业级防护方案,帮助安全从业者和开发者全面理解并有效应对此类Web安全威胁。

本文详细分析了Eleveo通话录音软件9.7.0版本中的CVE-2026-15375漏洞,探讨其潜在安全风险、影响范围及企业应采取的防护措施,帮助IT管理者和安全专家全面了解并有效应对此类安全威胁。
2026年07月11号 00点13分57秒 深度解析CVE-2026-15375:Eleveo通话录音软件9.7.0漏洞的安全影响与应对策略

本文详细分析了Eleveo通话录音软件9.7.0版本中的CVE-2026-15375漏洞,探讨其潜在安全风险、影响范围及企业应采取的防护措施,帮助IT管理者和安全专家全面了解并有效应对此类安全威胁。

本文详细分析Eleveo通话录音软件9.7.0版本中的CVE-2026-15376漏洞,探讨其潜在影响、技术细节及企业应采取的安全防护措施,帮助用户全面了解该漏洞并有效降低风险。
2026年07月11号 00点14分20秒 深度解析Eleveo通话录音软件CVE-2026-15376漏洞:影响范围与安全防护指南

本文详细分析Eleveo通话录音软件9.7.0版本中的CVE-2026-15376漏洞,探讨其潜在影响、技术细节及企业应采取的安全防护措施,帮助用户全面了解该漏洞并有效降低风险。

深入解析WordPress流行SEO插件Squirrly SEO的CVE-2026-1667漏洞,探讨其影响范围、攻击手段及网站管理者应采取的安全防护策略,帮助用户保护网站免受潜在威胁。
2026年07月11号 00点14分47秒 WordPress插件Squirrly SEO漏洞分析:CVE-2026-1667的安全风险与防护措施

深入解析WordPress流行SEO插件Squirrly SEO的CVE-2026-1667漏洞,探讨其影响范围、攻击手段及网站管理者应采取的安全防护策略,帮助用户保护网站免受潜在威胁。

SQL注入攻击作为网络安全领域的经典漏洞,仍然频繁出现在各类系统中。本文详细分析CVE-2026-2397漏洞的技术细节,探讨其成因、潜在影响以及企业应采取的有效防护措施,帮助读者全面理解并应对这一安全威胁。
2026年07月11号 00点15分11秒 深入解析CVE-2026-2397:SQL注入漏洞的成因、影响及防护策略

SQL注入攻击作为网络安全领域的经典漏洞,仍然频繁出现在各类系统中。本文详细分析CVE-2026-2397漏洞的技术细节,探讨其成因、潜在影响以及企业应采取的有效防护措施,帮助读者全面理解并应对这一安全威胁。

本文详细分析了Eleveo通话录音软件9.7.0版本中的CVE-2026-15374漏洞,探讨其潜在影响、技术细节及企业如何有效防护,为IT安全从业者和企业管理者提供实用建议。
2026年07月11号 00点15分36秒 深度解析CVE-2026-15374:Eleveo通话录音软件9.7.0的严重漏洞及安全防护指南

本文详细分析了Eleveo通话录音软件9.7.0版本中的CVE-2026-15374漏洞,探讨其潜在影响、技术细节及企业如何有效防护,为IT安全从业者和企业管理者提供实用建议。