深度解析FAT32文件系统漏洞CVE-2026-6682:整数溢出风险与安全防护指南

加密初创公司与风险投资
钱财 qian.cx
分享: Telegram X
探讨FAT32文件系统在FatFS R0.16及更早版本中存在的整数溢出漏洞CVE-2026-6682,分析其成因、影响及安全防护措施,帮助开发者和系统管理员有效应对此类安全威胁。

探讨FAT32文件系统在FatFS R0.16及更早版本中存在的整数溢出漏洞CVE-2026-6682,分析其成因、影响及安全防护措施,帮助开发者和系统管理员有效应对此类安全威胁。

FAT32文件系统作为广泛应用于嵌入式设备和移动存储设备的经典文件系统,其稳定性和兼容性使其成为许多系统的首选方案。然而,近期发现的CVE-2026-6682漏洞揭示了FatFS R0.16及更早版本在FAT32文件系统实现中的严重安全隐患。这一漏洞源于mount_volume()函数中的整数溢出问题,可能导致系统崩溃、数据丢失甚至远程代码执行等严重后果。本文将从漏洞成因、影响范围、修复方案以及安全防护措施等多个角度,为读者提供全面的技术分析和实用建议。FAT32文件系统的整数溢出漏洞主要体现在对文件系统大小的处理上。在mount_volume()函数中,当处理特定大小的FAT32卷时,可能会发生整数溢出,导致内存分配错误或缓冲区溢出。

这种漏洞通常难以被发现,因为它仅在特定条件下触发,且可能表现为系统异常或性能下降。然而,一旦被恶意利用,攻击者可以通过精心构造的文件系统镜像文件,触发漏洞并执行任意代码。为了更好地理解这个漏洞,我们需要回顾FAT32文件系统的基本结构。FAT32使用32位文件分配表(FAT)来跟踪文件的位置和状态,每个FAT表项占用4字节。当文件系统挂载时,mount_volume()函数会读取FAT表并计算文件系统的总大小。在计算过程中,如果文件系统的大小超过某个临界值,可能会导致整数溢出,从而导致后续操作的错误。

CVE-2026-6682漏洞的影响范围非常广泛,涉及所有使用FatFS R0.16及更早版本的嵌入式设备和系统。这些设备包括但不限于智能家居设备、工业控制系统、医疗设备以及各种移动存储设备。由于FAT32文件系统的普及性,该漏洞的潜在影响力不容小觑。攻击者可以通过物理接触或网络传输的方式,将恶意构造的文件系统镜像文件传递给受影响的设备,从而触发漏洞并执行恶意操作。为了应对这一安全威胁,FatFS官方已经发布了修复版本,建议所有用户尽快升级到最新版本。在升级过程中,用户应特别注意备份重要数据,以防止升级过程中可能出现的意外情况。

此外,系统管理员还应定期扫描设备,确保没有未知的恶意文件系统镜像文件存在。除了升级系统之外,用户还可以采取一些额外的安全防护措施。例如,限制文件系统的最大大小,避免处理超大文件系统镜像文件。此外,还可以启用文件系统的完整性检查功能,确保文件系统的完整性和安全性。对于关键系统,建议部署入侵检测系统(IDS),实时监控系统行为,及时发现和阻止异常操作。在开发过程中,程序员应特别注意整数溢出问题,避免在处理文件系统大小等关键参数时出现错误。

建议使用现代编程语言和工具,这些工具通常提供更好的内存安全保护和边界检查功能。此外,定期进行代码审查和安全测试,可以有效发现和修复潜在的安全漏洞。CVE-2026-6682漏洞的发现和修复,再次提醒我们在开发和使用文件系统时,必须高度重视安全问题。文件系统作为系统的核心组件,其安全性直接影响到整个系统的稳定性和可靠性。因此,开发者和用户都应采取积极的态度,定期更新系统,加强安全防护,确保系统的安全运行。在未来,随着嵌入式设备和物联网设备的普及,文件系统的安全问题将变得更加重要。

开发者应不断提升安全意识,采用更安全的编程实践,确保文件系统的安全性和稳定性。同时,用户也应保持警惕,定期更新系统,避免成为攻击者的目标。通过共同努力,我们可以构建一个更加安全的数字世界。 。
精选推荐 数字资产常用交易与安全工具
下一步
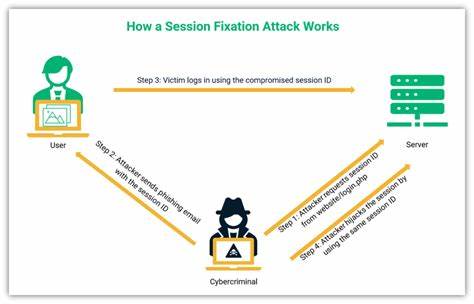
本文详细分析了维基媒体基金会OAuth会话固定漏洞(CVE-2026-13707)的技术细节、潜在影响及安全防护措施,帮助开发者和安全从业者全面了解该漏洞的风险并采取有效应对策略。
2026年07月02号 02点18分48秒 深度解析CVE-2026-13707:维基媒体基金会OAuth会话固定漏洞的威胁与防护

本文详细分析了维基媒体基金会OAuth会话固定漏洞(CVE-2026-13707)的技术细节、潜在影响及安全防护措施,帮助开发者和安全从业者全面了解该漏洞的风险并采取有效应对策略。

本文详细分析NVIDIA Megatron Bridge在Linux系统中的高危漏洞CVE-2026-24242,探讨其潜在威胁、影响范围及企业用户应采取的安全防护措施,帮助技术人员全面了解并有效应对该安全事件。
2026年07月02号 02点19分11秒 深度解析NVIDIA Megatron Bridge漏洞CVE-2026-24242:Linux系统安全风险与应对策略

本文详细分析NVIDIA Megatron Bridge在Linux系统中的高危漏洞CVE-2026-24242,探讨其潜在威胁、影响范围及企业用户应采取的安全防护措施,帮助技术人员全面了解并有效应对该安全事件。

本文详细分析NVIDIA Megatron Bridge在Linux系统中的高危漏洞CVE-2026-24243,探讨其潜在攻击路径、影响范围及企业级安全防护方案,为IT管理者和安全专家提供专业指南。
2026年07月02号 02点19分33秒 深度解析NVIDIA Megatron Bridge漏洞CVE-2026-24243:Linux系统安全风险与应对策略

本文详细分析NVIDIA Megatron Bridge在Linux系统中的高危漏洞CVE-2026-24243,探讨其潜在攻击路径、影响范围及企业级安全防护方案,为IT管理者和安全专家提供专业指南。

本文详细分析了Ousaban恶意软件的最新攻击手法,揭示其如何通过伪造的PDF文件诱导用户下载包含ZIP木马的图片文件,并探讨西班牙地区的受害情况及防范措施。
2026年07月02号 02点19分58秒 深度揭秘:Ousaban恶意软件如何通过伪装PDF文件传播ZIP木马

本文详细分析了Ousaban恶意软件的最新攻击手法,揭示其如何通过伪造的PDF文件诱导用户下载包含ZIP木马的图片文件,并探讨西班牙地区的受害情况及防范措施。

本文详细分析了CVE-2026-58030漏洞的成因、影响及防护措施,帮助开发者和安全专家理解跨站脚本攻击(XSS)的风险,并提供实用的安全建议。
2026年07月02号 02点25分51秒 深度解析CVE-2026-58030:跨站脚本攻击(XSS)的防护与应对策略

本文详细分析了CVE-2026-58030漏洞的成因、影响及防护措施,帮助开发者和安全专家理解跨站脚本攻击(XSS)的风险,并提供实用的安全建议。

本文详细分析了PACSgear MediaWriter 5.2.1版本中存在的CVE-2026-58127漏洞,揭示其通过端口9000暴露的.NET Remoting TCP服务的安全隐患,并提供专业的防护建议和修复方案。
2026年07月02号 02点31分36秒 深度解析CVE-2026-58127漏洞:PACSgear MediaWriter 5.2.1的安全风险与防护策略

本文详细分析了PACSgear MediaWriter 5.2.1版本中存在的CVE-2026-58127漏洞,揭示其通过端口9000暴露的.NET Remoting TCP服务的安全隐患,并提供专业的防护建议和修复方案。

本文详细分析Stormshield网络安全产品4.3.0至4.3.41版本中的CVE-2026-8480漏洞,探讨其技术特征、潜在影响及企业应对措施,为网络安全从业者提供专业参考。
2026年07月02号 02点33分04秒 深度解析CVE-2026-8480漏洞:Stormshield网络安全产品的关键威胁与应对策略

本文详细分析Stormshield网络安全产品4.3.0至4.3.41版本中的CVE-2026-8480漏洞,探讨其技术特征、潜在影响及企业应对措施,为网络安全从业者提供专业参考。