深度解析Palo Alto Networks PAN-OS管理平面命令注入漏洞CVE-2026-0286:威胁分析与防护指南

首次代币发行 (ICO) 和代币销售
钱财 qian.cx
分享: Telegram X
本文详细分析Palo Alto Networks PAN-OS管理平面存在的CVE-2026-0286命令注入漏洞,探讨其技术特征、潜在影响及企业级防护策略,帮助安全从业者全面理解该漏洞并制定有效应对方案。

本文详细分析Palo Alto Networks PAN-OS管理平面存在的CVE-2026-0286命令注入漏洞,探讨其技术特征、潜在影响及企业级防护策略,帮助安全从业者全面理解该漏洞并制定有效应对方案。

近期,Palo Alto Networks PAN-OS系统被发现存在严重的命令注入漏洞,编号为CVE-2026-0286。该漏洞位于管理平面,可能被恶意利用者通过特定输入触发命令执行,导致系统权限提升或数据泄露。作为网络安全领域的重要设备,PAN-OS的安全性直接影响到企业级防火墙和网络安全架构的稳定性。本文将从漏洞技术特征、影响范围、攻击场景、修复方案以及长期防护策略等多个维度,为读者提供全面的安全分析与实用建议。Palo Alto Networks PAN-OS作为企业级网络安全设备的核心操作系统,广泛应用于防火墙、VPN和网络安全管理等场景。其管理平面负责处理用户输入和系统配置,一旦出现命令注入漏洞,可能为攻击者提供直接执行系统命令的入口。

CVE-2026-0286漏洞的核心问题在于输入验证不严格,允许恶意构造的输入数据绕过安全机制,最终在系统中执行任意命令。这种漏洞通常被归类为高危等级,因为它可能导致完全系统控制,甚至成为网络攻击的跳板。从技术角度来看,该漏洞的触发条件涉及特定的输入参数处理流程。攻击者可能通过精心构造的HTTP请求或API调用,将恶意命令注入到系统的输入参数中。由于管理平面通常具有较高的权限,成功利用该漏洞后,攻击者可以执行系统级命令,包括文件读取、服务启停、数据篡改等操作。更严重的是,如果攻击者获得持久化访问权限,可能长期潜伏在网络中,对企业造成持续性威胁。

在实际攻击场景中,CVE-2026-0286漏洞可能被用于多种恶意目的。例如,攻击者可以利用该漏洞获取系统配置文件,进而了解网络拓扑和安全策略,为后续攻击做准备。此外,通过执行特定命令,攻击者还可以绕过防火墙规则,建立隧道通道,实现数据窃取或横向移动。对于依赖PAN-OS的企业来说,这种漏洞的潜在影响不仅限于单一设备,可能波及整个网络安全架构。针对CVE-2026-0286漏洞,Palo Alto Networks已经发布了官方补丁,建议所有使用受影响版本的用户尽快升级系统。在补丁发布前,企业可以采取一些临时性的防护措施,例如限制管理平面的访问权限,仅允许信任的IP地址进行连接。

此外,启用系统日志监控,定期审计管理平面的操作记录,及时发现异常行为。对于高风险环境,可以考虑部署网络隔离措施,将管理平面与生产网络物理隔离,减少攻击面。除了技术层面的修复和防护,企业还应建立完善的漏洞管理流程。这包括定期扫描系统漏洞,评估安全补丁的适用性,并制定应急响应计划。在组织层面,加强安全意识培训,确保所有相关人员了解命令注入漏洞的风险和防范措施。通过多层次的安全策略,企业可以有效降低CVE-2026-0286漏洞带来的潜在威胁。

随着网络攻击手段的不断演进,命令注入漏洞仍然是企业网络安全面临的重要挑战。Palo Alto Networks PAN-OS的CVE-2026-0286漏洞提醒我们,即使是顶级安全设备也可能存在潜在风险。因此,企业必须保持高度警惕,定期评估安全状态,并采取主动防御措施。通过技术手段与管理策略的结合,可以构建更加健康的网络安全生态,为企业的数字化转型提供坚实保障。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了Palo Alto网络安全设备中发现的CVE-2026-0269漏洞,探讨其技术细节、潜在影响及修复建议,帮助企业提升网络安全防护能力。
2026年07月13号 15点14分13秒 深度解析Palo Alto网络安全漏洞CVE-2026-0269:隧道流量处理中的内存损坏风险

本文详细分析了Palo Alto网络安全设备中发现的CVE-2026-0269漏洞,探讨其技术细节、潜在影响及修复建议,帮助企业提升网络安全防护能力。

本文详细分析了Palo Alto Networks PAN-OS系统中发现的CVE-2026-0285服务器端请求伪造(SSRF)漏洞,探讨其技术细节、潜在影响及企业应对策略,帮助安全从业者和IT管理者全面了解该漏洞并采取有效防护措施。
2026年07月13号 15点14分58秒 深度解析Palo Alto Networks PAN-OS漏洞CVE-2026-0285:SSRF风险与防护指南

本文详细分析了Palo Alto Networks PAN-OS系统中发现的CVE-2026-0285服务器端请求伪造(SSRF)漏洞,探讨其技术细节、潜在影响及企业应对策略,帮助安全从业者和IT管理者全面了解该漏洞并采取有效防护措施。

探讨Pi Network价格近期大幅下跌的深层原因,包括代币解锁、市场情绪变化及技术面分析,为投资者提供全面市场洞察
2026年07月13号 15点18分02秒 Pi Network价格暴跌15%:解析背后的关键因素与市场动态

探讨Pi Network价格近期大幅下跌的深层原因,包括代币解锁、市场情绪变化及技术面分析,为投资者提供全面市场洞察

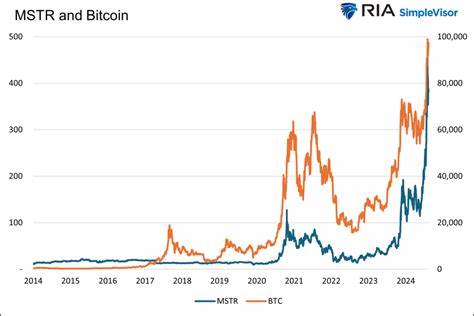
微策略近期出售大量MSTR股份,但未进行比特币购买。本文深入分析其财务策略、市场影响及行业动态,探讨企业数字资产配置的最新趋势。
2026年07月13号 15点48分56秒 微策略出售4.67亿美元MSTR股份 无比特币购买动向分析

微策略近期出售大量MSTR股份,但未进行比特币购买。本文深入分析其财务策略、市场影响及行业动态,探讨企业数字资产配置的最新趋势。

HashKey MENA 宣布将 Conflux (CFX) 纳入其 OTC 市场,这一举措不仅为投资者提供了更多交易选择,也进一步推动了区块链资产在中东地区的普及。本文将深入分析这一事件的背景、影响及未来展望。
2026年07月13号 15点49分26秒 HashKey MENA 将 Conflux (CFX) 纳入 OTC 市场:区块链资产交易新机遇

HashKey MENA 宣布将 Conflux (CFX) 纳入其 OTC 市场,这一举措不仅为投资者提供了更多交易选择,也进一步推动了区块链资产在中东地区的普及。本文将深入分析这一事件的背景、影响及未来展望。

微策略通过出售MSTR股份筹集资金,同时保持其庞大的比特币持仓不变。本文深入分析该公司的财务策略及其对加密货币市场的影响。
2026年07月13号 15点51分51秒 微策略出售4.67亿美元MSTR股份 保留843,775枚比特币持仓不变

微策略通过出售MSTR股份筹集资金,同时保持其庞大的比特币持仓不变。本文深入分析该公司的财务策略及其对加密货币市场的影响。

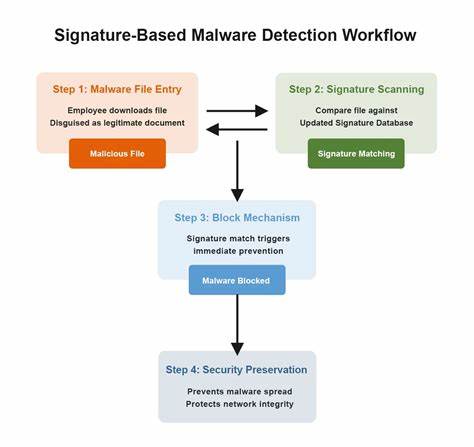
随着网络安全技术的不断进步,适应性恶意软件通过动态重生攻击能力,成功绕过传统签名检测系统,成为当前网络安全领域的重大挑战。本文深入分析其技术原理、攻击手段及防护策略,为企业和个人用户提供全面的安全防护指南。
2026年07月13号 15点56分39秒 适应性恶意软件:通过重生攻击能力规避签名检测的新威胁

随着网络安全技术的不断进步,适应性恶意软件通过动态重生攻击能力,成功绕过传统签名检测系统,成为当前网络安全领域的重大挑战。本文深入分析其技术原理、攻击手段及防护策略,为企业和个人用户提供全面的安全防护指南。