深度解析CVE-2026-57264漏洞:GeoWebPlayer安全风险与防护指南

元宇宙与虚拟现实
钱财 qian.cx
分享: Telegram X
本文详细分析GeoWebPlayer(GV-VMS文档中称为Web Plugin或WS Player)中的CVE-2026-57264漏洞,探讨其潜在威胁、影响范围及企业应对策略,帮助用户提升网络安全防护能力。

本文详细分析GeoWebPlayer(GV-VMS文档中称为Web Plugin或WS Player)中的CVE-2026-57264漏洞,探讨其潜在威胁、影响范围及企业应对策略,帮助用户提升网络安全防护能力。

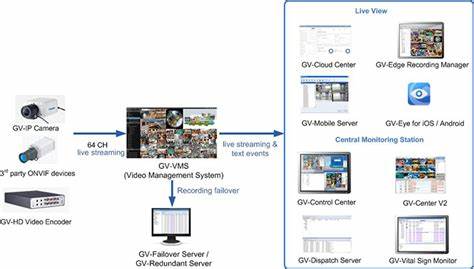
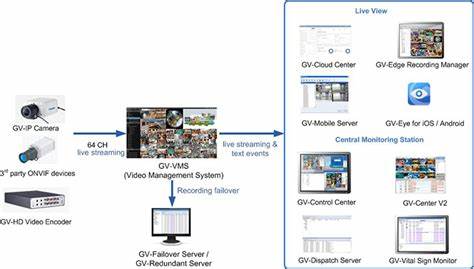
随着物联网技术的快速发展,视频监控系统(VMS)已成为企业和个人用户的重要安全工具。然而,近期发现的CVE-2026-57264漏洞在GeoWebPlayer(GV-VMS文档中也称为Web Plugin或WS Player)中引发了广泛关注。该漏洞不仅可能导致系统数据泄露,还可能被恶意攻击者利用进行远程控制。本文将从漏洞的基本特征、潜在威胁、影响范围以及企业应对策略等多个维度进行深入探讨,帮助用户全面了解该漏洞并采取有效的防护措施。GeoWebPlayer作为GV-VMS系统中的核心组件,主要用于实现网页端的视频流播放功能。其功能包括下载、上下文嵌入、通道查看等多种操作。

然而,CVE-2026-57264漏洞的存在使得该插件在处理特定类型的输入数据时可能出现安全漏洞。攻击者通过精心构造的恶意输入,可以绕过系统的安全机制,获取敏感信息或执行非授权操作。这种漏洞的危害性不容小觑,尤其是在涉及大量用户数据的企业环境中。从技术角度来看,CVE-2026-57264漏洞主要涉及输入验证和权限控制的缺陷。当用户尝试执行特定操作时,系统可能未能正确验证输入数据的合法性,导致恶意代码得以执行。此外,权限控制的不足也可能使得攻击者获得超出预期的访问权限。

这种漏洞的存在不仅威胁到用户的隐私安全,还可能对企业的业务连续性造成严重影响。在实际应用中,GeoWebPlayer广泛应用于各类监控系统,包括但不限于智能城市、工业监控、零售行业等。由于其功能的普遍性,该漏洞的影响范围可能远超预期。企业在使用该插件时,必须高度重视安全防护措施。首先,建议用户及时更新到最新版本的GeoWebPlayer,以修复已知的安全漏洞。其次,企业应定期进行安全审计,确保系统的整体安全性。

此外,还可以考虑部署网络安全防护设备,如防火墙和入侵检测系统,以阻止潜在的攻击行为。除了技术层面的防护措施,企业还应加强员工的安全意识培训。通过定期组织安全培训,提高员工对网络安全威胁的认识,减少人为错误导致的安全事件。同时,企业应建立完善的应急响应机制,确保在发现安全事件时能够迅速采取行动,最小化损失。此外,企业还应定期备份重要数据,以防止数据丢失或泄露。在面对CVE-2026-57264漏洞时,用户和企业应保持高度警惕。

通过采取上述防护措施,可以有效降低漏洞带来的风险。然而,网络安全是一个持续的过程,企业必须不断更新安全策略,以应对不断变化的威胁环境。只有通过技术和管理的结合,才能构建一个更加安全的数字环境。总结来说,CVE-2026-57264漏洞的发现再次提醒我们,网络安全的重要性不容忽视。企业和用户应高度重视系统的安全防护,采取积极的措施来应对潜在的威胁。通过技术更新、安全审计、员工培训和应急响应等多方面的努力,可以有效提升系统的安全性,保护用户的数据和业务连续性。

在未来,随着技术的不断发展,网络安全将面临更多的挑战,但通过持续的努力和创新,我们可以构建一个更加安全的数字世界。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析GeoWebPlayer(GV-VMS文档中称为Web Plugin或WS Player)中的CVE-2026-57266漏洞,探讨其潜在威胁、影响范围及企业应对方案,帮助用户提升网络安全防护能力。
2026年07月02号 18点46分49秒 深度解析CVE-2026-57266漏洞:GeoWebPlayer安全风险与应对策略

本文详细分析GeoWebPlayer(GV-VMS文档中称为Web Plugin或WS Player)中的CVE-2026-57266漏洞,探讨其潜在威胁、影响范围及企业应对方案,帮助用户提升网络安全防护能力。

随着网络诈骗案件频发,WhatsApp用户名功能引发政府关注。本文深入分析该功能的潜在风险,并提供实用建议,帮助用户在享受便捷服务的同时保护个人信息安全。
2026年07月02号 18点47分49秒 WhatsApp用户名功能因网络诈骗风险被政府警示:如何保护个人信息安全?

随着网络诈骗案件频发,WhatsApp用户名功能引发政府关注。本文深入分析该功能的潜在风险,并提供实用建议,帮助用户在享受便捷服务的同时保护个人信息安全。

通过冰淇淋车模拟Vim编辑器操作,结合游戏化学习方式,让用户在轻松愉快的环境中掌握Vim的基础和高级技巧,提升编辑效率和代码编写能力。
2026年07月02号 18点48分47秒 用冰淇淋车学习Vim操作:趣味提升编辑效率的游戏化学习方法

通过冰淇淋车模拟Vim编辑器操作,结合游戏化学习方式,让用户在轻松愉快的环境中掌握Vim的基础和高级技巧,提升编辑效率和代码编写能力。

本文深入分析Medtronic因ShinyHunters黑客组织攻击导致的数据泄露事件,探讨其对客户的影响、企业应对措施及未来网络安全防护建议,帮助读者全面了解事件背景与行业趋势。
2026年07月02号 18点49分17秒 Medtronic数据泄露事件全解析:ShinyHunters黑客组织的影响与应对策略

本文深入分析Medtronic因ShinyHunters黑客组织攻击导致的数据泄露事件,探讨其对客户的影响、企业应对措施及未来网络安全防护建议,帮助读者全面了解事件背景与行业趋势。

探索PlanetScale推出的数据库流量控制技术,如何通过灵活的预算管理提升PostgreSQL数据库的稳定性和性能,为企业应用提供更可靠的数据库解决方案。
2026年07月02号 18点50分21秒 数据库流量控制:优化PostgreSQL性能的新范式

探索PlanetScale推出的数据库流量控制技术,如何通过灵活的预算管理提升PostgreSQL数据库的稳定性和性能,为企业应用提供更可靠的数据库解决方案。

本文详细分析了Google Chrome Android版本中Skia组件存在的Use-after-free漏洞(CVE-2026-13885),探讨其成因、影响范围及修复方案,并提供用户和开发者的安全防护建议,帮助提升移动端浏览器的安全性。
2026年07月02号 18点50分51秒 深度解析CVE-2026-13885:Google Chrome Android版本中的Skia Use-after-free漏洞及安全防护指南

本文详细分析了Google Chrome Android版本中Skia组件存在的Use-after-free漏洞(CVE-2026-13885),探讨其成因、影响范围及修复方案,并提供用户和开发者的安全防护建议,帮助提升移动端浏览器的安全性。

本文详细探讨了Google Chrome 150.0.7871.4之前版本中存在的蓝牙安全漏洞CVE-2026-13903,分析其成因、影响范围及修复方案,为用户提供全面的安全防护指南。
2026年07月02号 18点51分22秒 深度解析CVE-2026-13903:Google Chrome蓝牙政策执行不足漏洞全面分析

本文详细探讨了Google Chrome 150.0.7871.4之前版本中存在的蓝牙安全漏洞CVE-2026-13903,分析其成因、影响范围及修复方案,为用户提供全面的安全防护指南。