深度解析CVE-2026-58032:跨站脚本攻击(XSS)漏洞的成因与防护策略

挖矿与质押 加密市场分析
钱财 qian.cx
本文详细分析了CVE-2026-58032漏洞的技术细节,探讨了跨站脚本攻击(XSS)的成因、影响及防护措施,帮助开发者和安全从业者提升网络安全意识。

本文详细分析了CVE-2026-58032漏洞的技术细节,探讨了跨站脚本攻击(XSS)的成因、影响及防护措施,帮助开发者和安全从业者提升网络安全意识。

近年来,网络安全威胁日益严峻,跨站脚本攻击(XSS)作为一种常见的Web安全漏洞,始终位居黑客攻击手段的前列。2026年公布的CVE-2026-58032漏洞,再次引发了业界对输入过滤不当导致的安全问题的关注。本文将从漏洞成因、攻击方式、影响范围以及防护策略等多个维度,深入解析这一安全事件,为开发者和安全从业者提供实用的参考。跨站脚本攻击(XSS)是一种通过注入恶意脚本到网页中,使得用户浏览网页时执行攻击者设计的脚本的攻击方式。CVE-2026-58032漏洞的核心问题在于网页生成过程中对用户输入的不当处理,导致攻击者可以将恶意代码注入到网页中。这种漏洞通常出现在动态生成网页内容的场景中,例如用户评论、搜索结果展示等功能模块。

回答问题即可获得报酬

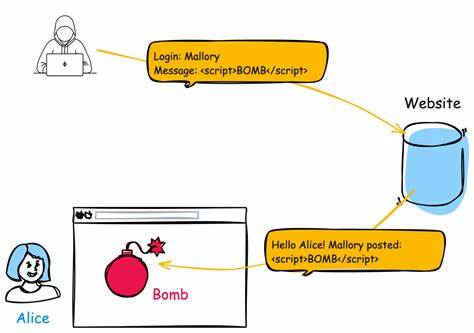
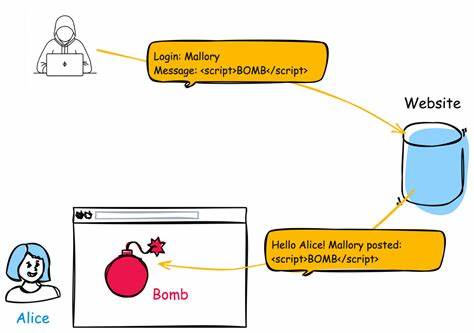
从技术角度来看,CVE-2026-58032漏洞的成因主要包括两个方面。首先,开发者在处理用户输入时未进行充分的过滤和转义,导致恶意脚本得以注入。其次,网页生成过程中未对输出内容进行严格的编码处理,使得注入的脚本能够被浏览器正确解析和执行。这种漏洞的存在,为攻击者提供了可乘之机,使其可以窃取用户会话信息、篡改网页内容甚至进行钓鱼攻击。攻击者利用CVE-2026-58032漏洞的方式多种多样。最常见的攻击手段包括存储型XSS和反射型XSS。

在存储型XSS攻击中,攻击者将恶意脚本提交到网站的数据库中,当其他用户访问相关页面时,恶意脚本会被自动执行。而反射型XSS攻击则通过在URL中嵌入恶意脚本,当用户点击链接时,脚本会被浏览器执行。此外,攻击者还可能利用DOM型XSS漏洞,通过操纵DOM元素来执行恶意代码。CVE-2026-58032漏洞的影响范围广泛且严重。首先,用户隐私信息可能被窃取,包括登录凭证、个人信息等敏感数据。其次,攻击者可以通过恶意脚本篡改网页内容,误导用户进行非法操作。

BC.Game Shitcode 2026:获取独家优惠和奖励

此外,XSS攻击还可能成为其他攻击的跳板,例如钓鱼攻击、恶意软件下载等。对于企业而言,XSS漏洞的存在可能导致品牌声誉受损,甚至面临法律责任。为了有效防护CVE-2026-58032漏洞,开发者和安全团队需要采取多层次的防护措施。首先,在输入处理阶段,应对用户输入进行严格的过滤和转义,确保恶意脚本无法注入。其次,在输出阶段,应对动态生成的网页内容进行编码处理,例如使用HTML实体编码、JavaScript编码等技术。此外,还可以采用内容安全策略(CSP)等现代安全技术,限制脚本的执行来源和范围。

在实际应用中,开发者可以借助现有的安全框架和工具来简化防护过程。例如,使用OWASP ESAPI等安全编码库,可以自动处理输入输出的安全问题。同时,定期进行安全测试和漏洞扫描,及时发现和修复潜在的XSS漏洞。此外,还应加强开发团队的安全意识培训,确保每个成员都了解XSS攻击的风险和防护措施。随着网络技术的不断发展,XSS攻击手段也在不断演变。未来,攻击者可能会结合其他攻击技术,例如CSRF(跨站请求伪造)、SQL注入等,形成更加复杂的攻击链。

因此,开发者和安全从业者需要保持持续的学习和更新,以应对不断变化的安全威胁。同时,企业应建立完善的安全管理体系,确保网络安全防护措施的有效性和持续性。综上所述,CVE-2026-58032漏洞的出现,再次提醒我们网络安全的重要性。通过深入理解XSS攻击的成因和防护策略,我们可以更好地保护用户数据和网站安全。开发者应在设计和实现网页功能时,始终以安全为首要考虑因素,确保用户输入和输出的安全性。只有通过技术手段和安全意识的双重保障,才能有效抵御日益复杂的网络安全威胁。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析NVIDIA AIStore框架中发现的严重漏洞CVE-2026-24270,探讨其技术细节、潜在影响及安全防护措施,帮助企业和开发者提升AI存储系统的安全性。
2026年07月02号 02点50分49秒 深度解析NVIDIA AIStore框架漏洞CVE-2026-24270:攻击者如何绕过认证机制

本文详细分析NVIDIA AIStore框架中发现的严重漏洞CVE-2026-24270,探讨其技术细节、潜在影响及安全防护措施,帮助企业和开发者提升AI存储系统的安全性。

本文详细探讨了CVE-2026-58028漏洞的成因、影响及防护措施,帮助开发者和安全专家理解XSS攻击的本质,并提供实用的安全建议。
2026年07月02号 02点51分07秒 深入解析CVE-2026-58028:跨站脚本攻击(XSS)的威胁与防护策略

本文详细探讨了CVE-2026-58028漏洞的成因、影响及防护措施,帮助开发者和安全专家理解XSS攻击的本质,并提供实用的安全建议。

本文详细分析了维基媒体MediaWiki平台上发现的CVE-2026-58029漏洞,探讨其潜在影响、技术细节及企业用户应采取的安全防护措施,帮助读者全面了解这一网络安全威胁。
2026年07月02号 02点51分34秒 深度解析CVE-2026-58029:维基媒体MediaWiki漏洞的安全风险与应对策略

本文详细分析了维基媒体MediaWiki平台上发现的CVE-2026-58029漏洞,探讨其潜在影响、技术细节及企业用户应采取的安全防护措施,帮助读者全面了解这一网络安全威胁。

本文详细分析了CVE-2026-8857漏洞对维基媒体基金会时间线的影响,探讨其潜在风险及安全防护措施,帮助用户和开发者理解并应对此类安全威胁。
2026年07月02号 02点51分56秒 深度解析CVE-2026-8857:维基媒体基金会时间线漏洞的影响与应对策略

本文详细分析了CVE-2026-8857漏洞对维基媒体基金会时间线的影响,探讨其潜在风险及安全防护措施,帮助用户和开发者理解并应对此类安全威胁。

探索2026年7月科技行业的招聘趋势,包括远程工作机会、人工智能技能需求、薪资范围及行业动态,为求职者提供全面的职业指南。
2026年07月02号 02点52分48秒 2026年7月科技行业招聘趋势分析:远程工作与人工智能技能需求

探索2026年7月科技行业的招聘趋势,包括远程工作机会、人工智能技能需求、薪资范围及行业动态,为求职者提供全面的职业指南。

探索2026年7月全球技术人才市场的最新趋势,了解求职者如何利用技能和经验在竞争激烈的市场中脱颖而出。本文提供了详细的求职策略和行业洞察,帮助您在2026年7月的求职季中取得成功。
2026年07月02号 03点00分51秒 2026年7月求职者指南:技术人才的机会与挑战

探索2026年7月全球技术人才市场的最新趋势,了解求职者如何利用技能和经验在竞争激烈的市场中脱颖而出。本文提供了详细的求职策略和行业洞察,帮助您在2026年7月的求职季中取得成功。

随着企业数字化转型加速,自动化系统的广泛应用带来了效率提升的同时,也隐藏着严重的安全风险。本文深入探讨遗留访问令牌可能引发的安全问题,并提供专业的防范建议,帮助企业构建更安全的自动化环境。
2026年07月02号 03点13分02秒 企业自动化系统的安全隐患:遗留访问令牌的潜在风险与防范策略

随着企业数字化转型加速,自动化系统的广泛应用带来了效率提升的同时,也隐藏着严重的安全风险。本文深入探讨遗留访问令牌可能引发的安全问题,并提供专业的防范建议,帮助企业构建更安全的自动化环境。