KDE Plasma 沙箱漏洞分析:任意代码执行的潜在威胁与防护策略
深入探讨KDE Plasma 桌面环境中沙箱机制的漏洞,揭示任意代码执行的攻击路径,并提供安全防护建议,帮助用户和开发者提升系统安全性。
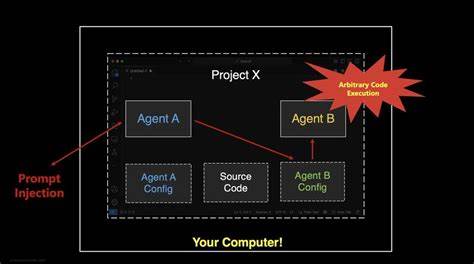
KDE Plasma 作为广受欢迎的Linux桌面环境,以其丰富的功能和良好的用户体验深受用户喜爱。然而,近期安全研究人员发现其沙箱机制存在严重漏洞,可能导致任意代码执行的风险。本文将详细分析这一漏洞的成因、攻击路径以及防护策略,帮助用户和开发者提升系统安全性。KDE Plasma 的沙箱机制漏洞主要涉及应用程序的窗口管理和权限控制。研究人员在测试过程中发现,当用户尝试通过任务栏打开新窗口时,系统可能会错误地执行未经沙箱隔离的二进制文件。这一漏洞的核心在于KWin(KDE窗口管理器)在处理应用程序ID和窗口关联时的不足,导致恶意应用程序可以通过修改进程参数(argv0)来欺骗系统,从而绕过沙箱限制。

攻击路径的具体实现涉及多个步骤。首先,攻击者需要构建一个恶意的Flatpak应用程序,该应用程序在安装时没有获得额外的权限。然后,攻击者通过修改应用程序的命令行参数,使其在用户尝试打开新窗口时执行宿主机上的任意二进制文件。例如,研究人员在演示中使用了Mesa的eglgears-wayland程序,通过修改其命令行参数,使其在用户中键点击任务栏图标时执行宿主机上的kcalc计算器程序。这一漏洞的严重性在于其攻击路径的隐蔽性和普遍性。由于KWin在处理窗口关联时依赖于应用程序提供的信息,攻击者可以轻松地伪造应用程序ID,从而绕过沙箱限制。
此外,由于用户通常不会注意到窗口管理器的异常行为,攻击者可以在用户无意中触发"打开新窗口"操作时执行恶意代码。为了防范此类攻击,KDE社区需要采取多方面的措施。首先,KWin应当严格验证应用程序的ID,避免依赖应用程序提供的信息。其次,应当限制"打开新窗口"操作的权限,确保只有经过验证的应用程序才能触发此操作。此外,用户也应当提高安全意识,避免在不确定的情况下执行"打开新窗口"操作。尽管KDE社区在安全方面已经做出了许多努力,但此类漏洞的发现仍然提醒我们,开源项目的安全防护需要持续的关注和改进。

用户和开发者应当共同努力,通过报告漏洞、参与安全测试和采用最佳实践,共同提升系统的安全性。只有通过持续的努力,才能确保KDE Plasma及其他开源项目的安全性和可靠性。在总结本文时,我们希望通过对KDE Plasma沙箱漏洞的深入分析,能够帮助用户和开发者更好地理解潜在的安全威胁,并采取相应的防护措施。安全是一个持续的过程,需要所有人的共同参与和努力。让我们共同努力,构建一个更加安全的开源生态系统。 。