人造细胞突破:SpudCell实现完整细胞周期,开启生命科学新纪元
比特币 加密初创公司与风险投资 NFT 和数字艺术
钱财 qian.cx
明尼苏达大学研究团队成功构建SpudCell,这是首个由化学成分组成且能完成完整细胞周期的合成细胞系统,其突破性成果为生命起源研究和合成生物学发展提供了重要参考。

明尼苏达大学研究团队成功构建SpudCell,这是首个由化学成分组成且能完成完整细胞周期的合成细胞系统,其突破性成果为生命起源研究和合成生物学发展提供了重要参考。

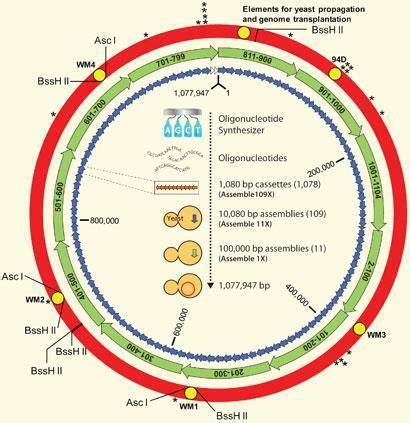
在生命科学领域,合成生物学一直是研究的热点之一。近日,明尼苏达大学的研究团队在《Nature》期刊上发表了一项突破性成果 - - SpudCell,这是首个由化学成分组成且能完成完整细胞周期的合成细胞系统。这一成果不仅为生命起源研究提供了新的思路,也为合成生物学的发展开辟了新的可能性。 SpudCell的构建过程充满了挑战。研究团队使用了36种纯化酶、90,000碱基对的基因组以及脂质膜,成功构建了一个能够生长、复制基因组、分裂和进行选择竞争的细胞系统。与以往通过简化现有细胞构建的合成细胞不同,SpudCell完全是从头开始,由非生命成分组成。

回答问题即可获得报酬

这一突破标志着合成生物学研究进入了一个新的阶段。 SpudCell的一个重要特点是其基因组的组织方式。研究团队将90,000碱基对的基因组分成了七个独立的质粒,每个质粒负责特定的功能。这种模块化的设计使得研究人员可以独立地修改各个功能模块,为后续的研究提供了便利。此外,SpudCell的基因组大小小于理论上的最小活细胞基因组,进一步证明了其设计的合理性。 在蛋白质表达方面,SpudCell采用了PURE系统,这是一种由36种纯化酶组成的表达系统。

与以往使用细菌细胞提取物不同,PURE系统中的每一种成分及其浓度都是已知的,这使得研究人员能够精确地追踪细胞内的变化。这种精确性为后续的研究提供了更高的可控性。 SpudCell的另一个突破在于其分裂机制。自然细胞通常依赖细胞骨架进行分裂,而SpudCell则通过蛋白质在膜表面的聚集以及机械应力实现分裂。这种简化的分裂机制不仅减少了构建的复杂性,也为合成细胞的设计提供了新的思路。 在选择和竞争方面,研究人员通过引入基因变异,使得某些细胞能够更快地生长和繁殖。

BC.Game Shitcode 2026:获取独家优惠和奖励

经过五代的选择,这些变异细胞成功地在竞争中占据了优势。这一结果表明,即使在完全合成的化学系统中,选择和竞争的机制也是适用的。 尽管SpudCell取得了重要的突破,但仍然面临一些挑战。例如,SpudCell目前使用的是大肠杆菌的核糖体,这意味着其寿命有限。研究人员需要进一步开发能够从基因指令构建核糖体的技术。此外,SpudCell的基因组分布在分裂过程中并不完整,这需要更复杂的分裂机制来解决。

未来的研究方向还包括减少对外部供养的依赖。目前,SpudCell需要定期补充营养脂质体,并且分裂需要外部的链接蛋白。研究人员希望能够构建能够从简单起始材料合成所需成分的代谢途径,使得系统更加自主。 SpudCell的成功构建不仅为生命起源研究提供了新的思路,也为合成生物学的发展开辟了新的可能性。随着技术的不断进步,合成细胞的设计和构建将变得更加精确和可控,为人类理解生命的起源和本质提供更多的可能性。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
深入探讨内燃机的核心组件、工作原理及其在现代交通中的应用,揭示其从简单机械到复杂动力系统的演变过程。
2026年07月01号 23点20分54秒 内燃机的工作原理与结构解析:从简单机械到复杂动力系统

深入探讨内燃机的核心组件、工作原理及其在现代交通中的应用,揭示其从简单机械到复杂动力系统的演变过程。

本文详细分析了Flowise 3.0.10之前版本存在的CVE-2025-71335漏洞,探讨其影响范围、潜在风险以及企业应如何有效防护,为技术人员和安全从业者提供实用指南。
2026年07月01号 23点27分11秒 深度解析CVE-2025-71335漏洞:Flowise 3.0.10之前版本的安全风险与应对策略

本文详细分析了Flowise 3.0.10之前版本存在的CVE-2025-71335漏洞,探讨其影响范围、潜在风险以及企业应如何有效防护,为技术人员和安全从业者提供实用指南。

本文详细分析了X.Org X服务器X Keyboard (Xkb)扩展中的安全漏洞CVE-2025-62230,探讨其成因、影响范围及修复方案,并提供企业级安全防护建议,助力用户全面了解并应对该漏洞带来的潜在风险。
2026年07月01号 23点31分41秒 深度解析CVE-2025-62230:X.Org X服务器Xkb扩展的安全漏洞及应对策略

本文详细分析了X.Org X服务器X Keyboard (Xkb)扩展中的安全漏洞CVE-2025-62230,探讨其成因、影响范围及修复方案,并提供企业级安全防护建议,助力用户全面了解并应对该漏洞带来的潜在风险。

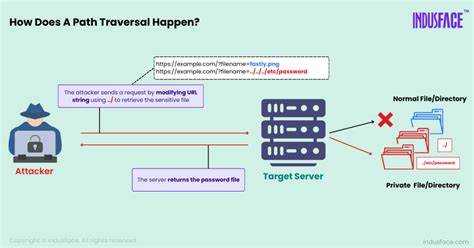
本文详细分析了Flowise中发现的CVE-2025-71338路径遍历漏洞,探讨其技术原理、潜在影响及企业如何有效防护,帮助安全从业者和开发者提升应用安全性。
2026年07月01号 23点33分17秒 深度解析CVE-2025-71338:Flowise路径遍历漏洞的技术细节与安全防护指南

本文详细分析了Flowise中发现的CVE-2025-71338路径遍历漏洞,探讨其技术原理、潜在影响及企业如何有效防护,帮助安全从业者和开发者提升应用安全性。

本文详细分析了Flowise 2.2.4版本中发现的CVE-2025-71333漏洞,探讨其技术细节、潜在风险以及企业如何有效防护,为安全从业者和开发者提供实用指南。
2026年07月01号 23点35分02秒 深度解析CVE-2025-71333:Flowise 2.2.4版本存在未经身份验证的任意文件上传漏洞及其安全影响

本文详细分析了Flowise 2.2.4版本中发现的CVE-2025-71333漏洞,探讨其技术细节、潜在风险以及企业如何有效防护,为安全从业者和开发者提供实用指南。

本文详细分析了npm-serialize-javascript库中发现的CVE-2024-11831漏洞,探讨其技术成因、潜在影响及开发者应采取的安全防护措施,帮助企业和个人用户提升代码安全意识。
2026年07月01号 23点35分40秒 深度解析CVE-2024-11831:npm-serialize-javascript漏洞的成因与防护策略

本文详细分析了npm-serialize-javascript库中发现的CVE-2024-11831漏洞,探讨其技术成因、潜在影响及开发者应采取的安全防护措施,帮助企业和个人用户提升代码安全意识。

本文详细分析了itsourcecode在线酒店管理系统1.0中发现的CVE-2026-13556漏洞,探讨其技术特征、潜在影响及企业应对方案,为酒店IT安全管理提供专业指导。
2026年07月01号 23点36分02秒 深度解析CVE-2026-13556漏洞:itsourcecode在线酒店管理系统1.0的安全风险与应对策略

本文详细分析了itsourcecode在线酒店管理系统1.0中发现的CVE-2026-13556漏洞,探讨其技术特征、潜在影响及企业应对方案,为酒店IT安全管理提供专业指导。