Trezor 14,000用户数据泄露:背后的风险与防护指南
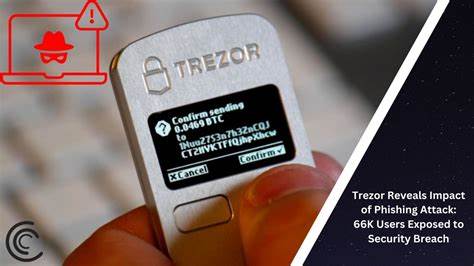
2026年8月13日,知名硬件钱包品牌Trezor发布官方声明,披露其第三方物流供应商ShipMonk在运输过程中泄露了约14,000名用户的个人信息。此次事件不仅引发了加密货币社区的广泛关注,也再次敲响了数据安全的警钟。对于加密货币用户而言,个人信息泄露可能引发一系列网络钓鱼、身份欺诈甚至资金损失的风险。那么,此次Trezor数据泄露事件的具体情况如何?用户应如何应对?背后又隐藏着哪些更深层次的安全隐患?### Trezor数据泄露事件全解析#### 事件起因与影响范围根据Trezor官方博客声明,此次数据泄露事件的源头是其物流合作伙伴ShipMonk在运输过程中出现的安全漏洞。具体而言,受影响的用户主要分布在美国、英国、瑞典、哥伦比亚、巴西、意大利和葡萄牙等七个国家。泄露时间段从2026年5月10日至8月8日,涉及约14,000名用户。

在这些受影响的用户中,有11,742人可能泄露了包括姓名、地址、电话号码和邮箱地址在内的完整个人信息;另有1,947人仅泄露了姓名、所在城市和邮箱地址。Trezor强调,此次事件并非其内部系统被入侵,用户的硬件钱包设备、私钥和备份均未受到影响。然而,泄露的个人信息可能被不法分子用于精准的网络钓鱼攻击,从而对用户的资金安全构成威胁。#### 网络钓鱼攻击的新手段Trezor在声明中特别指出,泄露的个人信息可能被犯罪分子用于多种形式的诈骗活动。例如,不法分子可能通过伪造Trezor官方邮件、冒充银行或加密货币交易所客服、甚至假冒用户家人进行诈骗。近年来,加密货币用户已成为网络钓鱼攻击的重点目标,犯罪分子通过收集用户的个人信息,能够更加精准地实施诈骗。
除了传统的电子邮件和短信钓鱼外,实体信件也成为了一种新兴的诈骗手段。例如,犯罪分子可能通过邮寄伪造的Trezor设备或声称用户需要支付"手续费"来解锁资产。此外,通过电话联系用户,假装提供"安全升级"或"账户冻结"服务,也是常见的诈骗手法。这些手段不仅需要用户提高警惕,更需要加密货币平台和监管机构共同应对。#### 过往安全事件的回顾实际上,这并非Trezor首次面临用户数据泄露的风险。早在2024年1月,Trezor就曾披露约66,000名用户的个人信息可能面临泄露风险,原因是这些用户在2021年12月至2024年期间联系过Trezor的客服团队。

此次事件再次表明,第三方服务商的安全漏洞可能对加密货币用户的资产安全构成严重威胁。### 加密货币用户面临的安全挑战#### 网络钓鱼攻击的演变随着加密货币市场的不断发展,网络钓鱼攻击的手法也在不断升级。传统的钓鱼邮件通常通过伪造官方网站或发送虚假交易链接来诱导用户输入私钥或助记词。然而,随着用户安全意识的提升,犯罪分子开始采用更加隐蔽和复杂的手段。例如,一些钓鱼网站会模仿知名的加密货币交易所或钱包品牌,通过SEO优化提高搜索排名,使用户在不知不觉中访问伪造网站。此外,犯罪分子还会利用社交工程学,通过收集用户的社交媒体信息,发送看似"个性化"的诈骗邮件或短信。
例如,假装是用户的朋友或家人,以紧急借款或投资为由诱导转账。#### 硬件钱包的安全性争议硬件钱包作为加密货币存储的重要工具,其安全性一直备受关注。然而,近期有报道指出,一些硬件钱包可能存在物理攻击漏洞,例如Coldcard等品牌的设备在特定条件下可能被恶意软件或硬件后门攻击。虽然Trezor在本次事件中强调其设备未受影响,但用户仍需警惕硬件钱包的潜在风险。此外,硬件钱包的固件更新也是用户需要关注的重点。不法分子可能通过伪造固件更新链接,诱导用户安装恶意固件,从而窃取私钥或助记词。
因此,用户在更新固件时,务必通过官方渠道下载,并验证数字签名的有效性。### 用户应如何保护自身安全?#### 1. 提高对网络钓鱼的警惕性面对日益猖獗的网络钓鱼攻击,用户首先需要提高对可疑信息的识别能力。以下是一些常见的钓鱼信号:- **邮件或短信中的拼写错误**:官方邮件通常语法规范,而钓鱼邮件可能存在明显的语法错误或奇怪的表达方式。- **紧急或威胁性语言**:犯罪分子常常通过制造紧急感(如"账户将被冻结")来诱导用户快速行动。- **伪造的链接**:用户应仔细检查邮件中的链接地址,确保其指向官方域名(如trezor.io而非trezor-support.com)。- **要求提供私钥或助记词**:任何要求用户提供私钥或助记词的请求,均为诈骗行为。
#### 2. 加强账户安全措施除了提高警惕性外,用户还应采取以下措施来加强账户安全:- **启用双重身份验证(2FA)**:为交易所账户和邮箱启用2FA,可以有效防止未经授权的登录。- **使用强密码**:避免使用简单的密码或重复使用密码。建议使用密码管理器生成和存储复杂密码。- **定期检查账户活动**:定期查看账户的登录记录和交易历史,及时发现异常活动。- **谨慎处理实体信件**:对于通过邮寄方式发送的"官方通知",用户应通过官方渠道进行验证,切勿直接按照信件内容操作。#### 3. 保护硬件钱包的安全对于使用硬件钱包的用户,以下措施可以帮助提升安全性:- **购买正规渠道的设备**:避免从第三方平台或个人手中购买二手硬件钱包,以防设备被植入恶意软件。
- **定期备份助记词**:将助记词安全存储在防火、防水的地方,并避免将其数字化存储。- **验证固件更新**:在更新固件前,务必通过官方渠道下载,并检查数字签名。- **物理安全防护**:避免在公共场所使用硬件钱包,防止他人偷窥或拍摄助记词。#### 4. 监控个人信息泄露风险用户可以通过以下方式监控个人信息是否已泄露:- **使用信用监控服务**:一些服务(如Have I Been Pwned)可以帮助用户检查邮箱地址是否在已知的数据泄露事件中出现。- **关注信用报告**:定期查看信用报告,及时发现异常账户或信用卡申请。- **设置信息泄露警报**:通过Google Alerts或其他工具,设置与个人信息相关的关键词警报,及时了解潜在的泄露风险。
### 加密货币平台与监管机构的责任#### 平台方的安全义务作为加密货币服务提供商,Trezor等平台在保护用户数据方面承担着重要责任。除了加强内部安全措施外,平台还应:- **定期审计第三方供应商**:确保物流、客服等第三方合作伙伴的安全标准符合行业要求。- **加强员工安全培训**:提高员工对网络钓鱼和社会工程学攻击的识别能力,防止内部泄露。- **建立快速响应机制**:在发生数据泄露事件时,能够及时通知用户并采取补救措施。#### 监管机构的角色各国监管机构在加密货币安全领域也扮演着至关重要的角色。例如,欧盟的《通用数据保护条例》(GDPR)要求企业在发生数据泄露时必须在72小时内通知监管机构和受影响用户。
此外,监管机构还应:- **制定行业安全标准**:为加密货币服务提供商设定统一的数据保护标准,确保用户信息的安全。- **加强对第三方供应商的监管**:确保物流、云服务等第三方合作伙伴的安全措施符合监管要求。- **推广安全意识教育**:通过公共宣传活动,提高用户对网络钓鱼和数据泄露的防范意识。### 未来趋势与展望#### 加密货币安全技术的发展随着网络攻击手段的不断升级,加密货币安全技术也在不断演进。以下是一些值得关注的发展趋势:- **多重签名技术**:通过多个私钥的组合验证交易,可以有效防止单一私钥泄露导致的资金损失。- **零知识证明**:该技术允许用户在不泄露具体数据的情况下验证交易的有效性,提升隐私保护。
- **AI驱动的安全监控**:人工智能可以实时监控异常交易活动,及时发现并阻止潜在的攻击行为。- **去中心化身份验证**:通过区块链技术实现用户身份的去中心化管理,减少对中心化服务商的依赖。#### 用户安全意识的提升除了技术层面的进步,用户安全意识的提升也是加密货币生态系统健康发展的关键。教育用户识别钓鱼攻击、妥善保管私钥、定期更新安全措施,将有助于构建一个更加安全的加密货币环境。各平台和平台方也应积极开展安全培训和宣传活动,提高用户的整体安全意识。### 结论:数据泄露事件的启示Trezor此次数据泄露事件再次提醒我们,加密货币用户的资产安全不仅依赖于技术手段,更离不开用户的安全意识和警惕性。
在数字化时代,个人信息的泄露可能引发一系列连锁反应,从网络钓鱼到身份欺诈,甚至资金损失。因此,用户必须时刻保持警惕,采取多层次的安全措施,才能有效降低风险。对于加密货币平台而言,加强内部安全管理、审计第三方供应商、建立快速响应机制,是保护用户数据的必要举措。而监管机构则应制定更加严格的行业标准,确保整个生态系统的安全与稳定。未来,随着技术的不断进步和用户安全意识的不断提升,我们有理由相信,加密货币行业的安全环境将得到进一步改善。然而,安全永远是相对的,用户和服务提供商必须保持持续的警惕和学习,才能在数字化浪潮中立于不败之地。
。