近期,Android系统中发现了一起严重的安全漏洞,编号为CVE-2026-21046,该漏洞存在于fabricKeymaster trustlet组件中,涉及时间检查与时间使用(Time-of-check time-of-use)的竞争条件问题。这一漏洞可能被恶意利用,导致系统安全性受到严重威胁。本文将从漏洞成因、影响范围、技术细节以及防护措施等多个方面进行深入探讨,帮助读者全面了解这一安全事件,并采取有效的防护措施。Android系统中的fabricKeymaster trustlet组件负责处理设备的密钥管理任务,是系统安全的重要组成部分。然而,在SMR J版本之前的系统中,该组件存在时间竞争漏洞,即在检查某个条件和使用该条件之间存在时间差,攻击者可以利用这一时间差进行恶意操作。这种漏洞通常难以被发现,但一旦被利用,可能导致系统权限提升、数据泄露等严重后果。
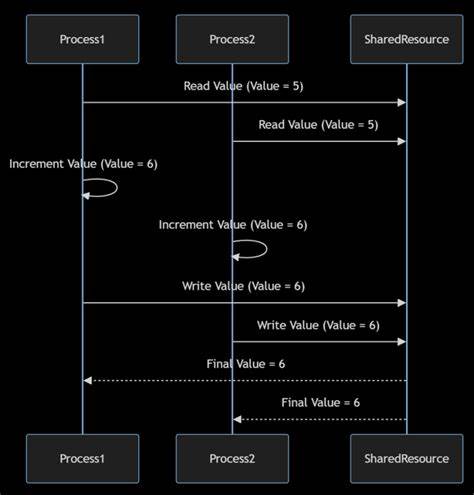
从技术角度来看,时间竞争漏洞的核心在于系统在检查某个条件和实际使用该条件之间存在时间间隔。攻击者可以在这个时间间隔内修改相关条件,从而绕过系统的安全检查。在fabricKeymaster trustlet组件中,这种漏洞可能导致密钥管理过程被篡改,攻击者可以获取敏感信息或执行未授权操作。影响范围方面,该漏洞影响的是Android系统中使用fabricKeymaster trustlet组件的设备,特别是尚未升级到SMR J版本的设备。由于fabricKeymaster trustlet组件在Android系统中扮演着关键角色,该漏洞的影响范围可能涉及大量用户设备。用户需要及时检查设备是否受到影响,并采取相应的升级措施。
为了防范此类漏洞,开发者和安全从业者需要采取多方面的措施。首先,系统开发者应加强代码审查,确保在检查条件和使用条件之间没有时间差。其次,可以采用原子操作或锁机制来防止时间竞争条件的出现。此外,定期进行安全测试和漏洞扫描也是必要的措施,以发现并修复潜在的安全问题。对于普通用户而言,保持设备系统和应用的最新更新是防范此类漏洞的有效方法。用户应定期检查系统更新,并及时安装安全补丁。
此外,用户还应避免安装来路不明的应用,并使用可信的安全软件进行设备保护。总结来看,CVE-2026-21046漏洞的发现再次提醒我们,Android系统的安全防护需要持续关注和改进。开发者和用户都应采取积极的防护措施,以确保设备的安全性。通过加强代码审查、采用安全编程实践以及保持系统更新,可以有效降低此类漏洞的风险,保障用户数据的安全。在未来,随着移动设备的普及和应用的复杂化,安全漏洞的发现和修复将成为一个持续的过程。开发者和用户需要共同努力,建立更加安全的移动生态系统。
通过技术创新和安全意识的提高,我们可以更好地应对各种安全挑战,保护用户的隐私和数据安全。 。