深度解析Krayin CRM 2.2.3版本中的直接对象引用漏洞(CVE-2026-61460)及其安全防护策略

加密活动与会议
钱财 qian.cx
分享: Telegram X
本文详细分析了Krayin CRM 2.2.3版本存在的直接对象引用漏洞(CVE-2026-61460),探讨其成因、影响范围及安全防护措施,帮助企业用户提升系统安全性。

本文详细分析了Krayin CRM 2.2.3版本存在的直接对象引用漏洞(CVE-2026-61460),探讨其成因、影响范围及安全防护措施,帮助企业用户提升系统安全性。

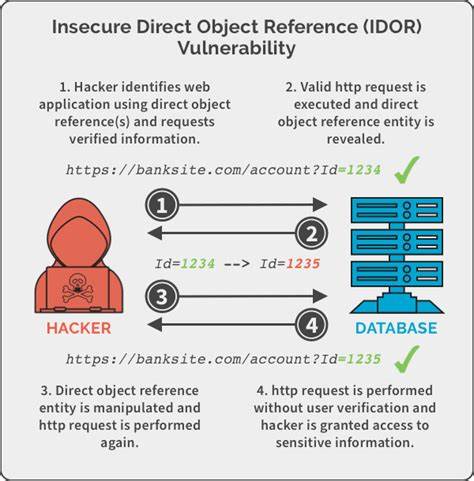
随着企业数字化转型的加速,客户关系管理(CRM)系统已成为企业运营的核心工具。然而,近期安全研究人员发现,Krayin CRM 2.2.3版本存在严重的直接对象引用漏洞(CVE-2026-61460),这一漏洞可能导致敏感数据泄露、权限绕过等安全风险。本文将从漏洞成因、影响范围、攻击场景及防护措施等多个维度进行深入分析,帮助企业用户全面了解该漏洞并采取有效防护策略。 直接对象引用漏洞(Insecure Direct Object Reference,IDOR)是一种常见的Web应用安全漏洞,攻击者通过直接操作对象引用(如URL参数、表单字段等)来访问未经授权的资源。在Krayin CRM 2.2.3版本中,该漏洞主要表现为系统未正确验证用户请求的对象引用权限,导致攻击者可以通过修改请求参数来访问其他用户的数据。例如,攻击者可能通过篡改用户ID参数来获取其他用户的客户信息、订单记录等敏感数据。

该漏洞的影响范围广泛,涉及企业客户关系管理、销售数据分析、市场营销等多个业务场景。一旦被恶意利用,可能导致企业商业机密泄露、客户信任度下降,甚至引发法律纠纷。因此,企业用户应高度重视该漏洞的修复和防护工作。 在攻击场景中,攻击者通常通过以下步骤利用该漏洞:首先,攻击者分析目标系统的URL结构,识别出可能存在直接对象引用的参数;其次,攻击者通过修改参数值(如用户ID、订单ID等)尝试访问未经授权的资源;最后,攻击者获取敏感数据并进行恶意利用。例如,攻击者可能通过篡改用户ID参数来访问其他用户的客户列表,进而获取客户联系方式、购买记录等信息。 为了有效防护该漏洞,企业用户应采取以下措施:首先,及时升级Krayin CRM到最新版本,确保系统修复已知的安全漏洞;其次,实施严格的权限控制机制,确保用户仅能访问授权的资源;再次,定期进行安全审计和渗透测试,及时发现并修复潜在的安全漏洞;最后,加强员工安全意识培训,提高员工对安全威胁的识别和应对能力。

此外,企业还可以考虑部署Web应用防火墙(WAF)等安全设备,对异常请求进行过滤和阻断。通过多层次的安全防护措施,企业可以有效降低直接对象引用漏洞带来的安全风险,保障企业数据安全和业务连续性。 综上所述,Krayin CRM 2.2.3版本中的直接对象引用漏洞(CVE-2026-61460)对企业安全构成严重威胁。企业用户应高度重视该漏洞的修复和防护工作,通过升级系统、加强权限控制、定期安全审计等措施,全面提升企业CRM系统的安全性,保障企业数据安全和业务稳定运行。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析Snipe-IT 8.5.0之前版本存在的CVE-2026-55452漏洞,探讨其影响范围、潜在风险以及企业应采取的安全防护措施,帮助IT管理者提升系统安全性。
2026年07月11号 02点12分53秒 深度解析Snipe-IT CVE-2026-55452漏洞:IT资产管理系统的安全风险与应对策略

本文详细分析Snipe-IT 8.5.0之前版本存在的CVE-2026-55452漏洞,探讨其影响范围、潜在风险以及企业应采取的安全防护措施,帮助IT管理者提升系统安全性。

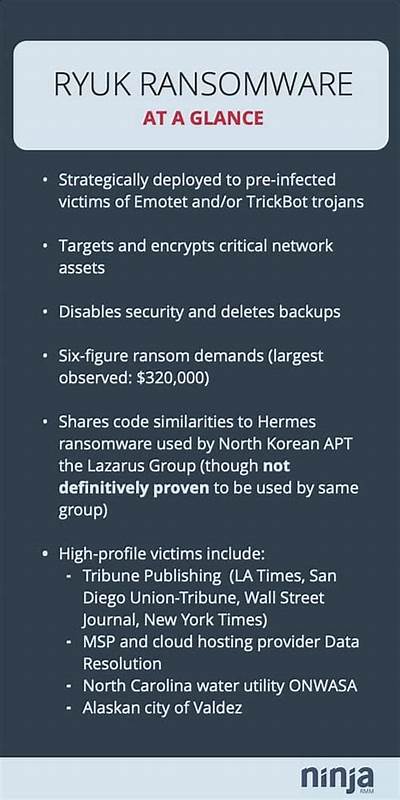
近期,一名亚美尼亚公民因参与Ryuk勒索软件攻击而认罪,这一案件揭示了网络犯罪的复杂性和全球性威胁。本文深入分析该案的背景、影响及网络安全防护的重要性。
2026年07月11号 02点13分40秒 亚美尼亚公民认罪:Ryuk勒索软件攻击案揭露网络犯罪的全球性威胁

近期,一名亚美尼亚公民因参与Ryuk勒索软件攻击而认罪,这一案件揭示了网络犯罪的复杂性和全球性威胁。本文深入分析该案的背景、影响及网络安全防护的重要性。

深入解析RustDesk远程桌面软件在1.4.9版本之前存在的严重安全漏洞CVE-2026-57850,探讨其技术细节、潜在风险以及企业用户应采取的防护措施。
2026年07月11号 02点14分14秒 RustDesk漏洞分析:CVE-2026-57850的安全影响与应对策略

深入解析RustDesk远程桌面软件在1.4.9版本之前存在的严重安全漏洞CVE-2026-57850,探讨其技术细节、潜在风险以及企业用户应采取的防护措施。

FreeRDP作为开源远程桌面协议实现工具,近期发现的CVE-2026-57158漏洞引发广泛关注。本文详细分析该漏洞的技术细节、潜在影响及安全防护措施,帮助企业和个人用户有效应对这一安全威胁。
2026年07月11号 02点14分59秒 深度解析FreeRDP漏洞CVE-2026-57158:影响范围、修复建议与安全防护指南

FreeRDP作为开源远程桌面协议实现工具,近期发现的CVE-2026-57158漏洞引发广泛关注。本文详细分析该漏洞的技术细节、潜在影响及安全防护措施,帮助企业和个人用户有效应对这一安全威胁。

深入分析Pi网络在2026年7月面临的1.037亿代币解锁压力与三大新产品推出的需求拉动,探讨其价格走势的关键因素与未来发展方向。
2026年07月11号 02点16分15秒 2026年7月Pi网络价格预测:1.037亿解锁与三大新产品的博弈

深入分析Pi网络在2026年7月面临的1.037亿代币解锁压力与三大新产品推出的需求拉动,探讨其价格走势的关键因素与未来发展方向。

探讨Jen Ellis如何通过网络安全专业背景与政治领域的深度融合,推动网络安全政策的制定与实施,成为连接技术社区与政府机构的重要桥梁。
2026年07月11号 02点17分20秒 Jen Ellis:桥梁网络安全社区与政治机器的关键人物

探讨Jen Ellis如何通过网络安全专业背景与政治领域的深度融合,推动网络安全政策的制定与实施,成为连接技术社区与政府机构的重要桥梁。

美国参议院民主党人要求就特朗普政府与加密货币行业的潜在利益冲突举行听证会,此举与即将表决的CLARITY法案密切相关,引发了对加密货币监管和政治影响的广泛讨论。
2026年07月11号 02点20分24秒 美国参议院民主党人呼吁调查特朗普与加密货币的关联:CLARITY法案争议加剧

美国参议院民主党人要求就特朗普政府与加密货币行业的潜在利益冲突举行听证会,此举与即将表决的CLARITY法案密切相关,引发了对加密货币监管和政治影响的广泛讨论。