Pystd:C++标准库的革命性替代方案,编译速度提升百倍
加密活动与会议
钱财 qian.cx
探索Pystd如何通过简化设计和优化实现C++标准库的高效替代,解决编译速度慢的痛点,并分析其性能优势和未来潜力

探索Pystd如何通过简化设计和优化实现C++标准库的高效替代,解决编译速度慢的痛点,并分析其性能优势和未来潜力

在C++开发者社区中,编译速度慢一直是一个备受诟病的问题。传统的C++标准库虽然功能强大,但其庞大的头文件和复杂的实现导致编译时间极其缓慢。近日,开发者Jussi Pakkanen(Meson构建系统的创始人)推出了Pystd,一款从零开始设计的C++标准库替代方案,其核心目标是显著降低编译时间,同时保持功能的完整性和性能。Pystd的出现引发了广泛关注,因为它不仅挑战了传统标准库的设计理念,还为C++开发者提供了一个更高效的选择。 Pystd的设计理念基于三个核心原则:编译速度、实现简洁性和运行性能。与传统C++标准库不同,Pystd并非严格遵循ISO标准,而是通过精简设计和优化实现了更快的编译速度。

回答问题即可获得报酬

例如,仅包含vector头文件的预处理代码就高达29,000行,而Pystd的整个库代码量仅为1.2万行,显著减少了编译负担。这种简化设计不仅提高了编译效率,还使得库的维护和扩展更加便捷。 在性能方面,Pystd的表现同样令人印象深刻。通过对CapyPDF库的测试,Pystd不仅将编译时间缩短了80%,还使得最终二进制文件的大小减少了75%,运行性能提升了25%。这种性能优势得益于Pystd对常用功能的精简实现和优化算法。例如,其排序算法的性能与标准库相当,而稳定排序算法则比标准库更快。

此外,Pystd还提供了类似Python的功能模块,如argparse、pathlib、正则表达式和临时文件处理,进一步扩展了其应用场景。 Pystd的编译速度优势不仅体现在单个文件的编译上,还通过严格的性能预算要求确保了长期的可持续性。Pystd设定了一个明确的目标:包含任何单个公共头文件的源文件编译时间不超过0.15秒。这种严格的要求确保了即使随着功能的增加,编译速度也不会显著下降。这种设计理念不仅解决了编译速度慢的问题,还为开发者提供了更高效的开发体验。 尽管Pystd在功能和性能上表现出色,但其文档和生态系统仍处于初期阶段。

BC.Game Shitcode 2026:获取独家优惠和奖励

目前,Pystd的代码库包含了6,500行头文件和5,600行源代码,涵盖了向量、字符串、哈希映射、排序算法等核心功能。然而,由于缺乏详细的文档和API说明,开发者可能需要通过查阅源代码或参考类似标准库的功能来理解其使用方式。未来,随着社区的发展和贡献,Pystd的文档和工具支持将进一步完善,为开发者提供更好的开发体验。 Pystd的出现不仅为C++开发者提供了一个高效的标准库替代方案,也为标准库的设计理念带来了新的思考。通过精简设计和优化实现,Pystd证明了即使在复杂的编程语言中,也可以通过合理的设计选择来显著提高开发效率。随着Pystd的发展和完善,它有望成为C++开发者的重要工具,推动C++生态的进一步发展。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
科学家首次成功从干细胞中培育出早期人类卵子,这一突破性研究可能彻底改变生育医学领域,为不孕不育患者带来新的希望。
2026年07月01号 05点59分21秒 人类首次从干细胞中培育出早期卵子:重塑生育的里程碑

科学家首次成功从干细胞中培育出早期人类卵子,这一突破性研究可能彻底改变生育医学领域,为不孕不育患者带来新的希望。

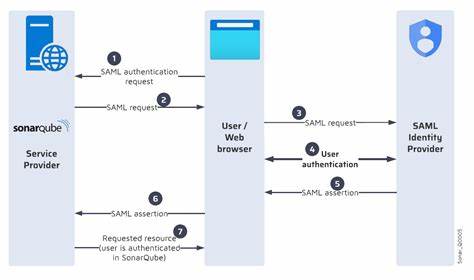
本文详细分析了Rancher SAML认证服务中的重放攻击漏洞CVE-2026-44946,探讨其技术原理、影响范围及企业如何有效防护,为云原生安全实践提供专业参考。
2026年07月01号 06点07分35秒 深度解析CVE-2026-44946:Rancher SAML认证重放漏洞的技术细节与安全防护指南

本文详细分析了Rancher SAML认证服务中的重放攻击漏洞CVE-2026-44946,探讨其技术原理、影响范围及企业如何有效防护,为云原生安全实践提供专业参考。

本文详细分析了Firefox 152.0.3版本中发现的CVE-2026-14241内存安全漏洞,探讨其技术细节、潜在风险以及用户应对策略,帮助读者全面了解这一网络安全事件的重要性。
2026年07月01号 06点09分24秒 深度解析CVE-2026-14241:Firefox 152.0.3内存安全漏洞及其影响

本文详细分析了Firefox 152.0.3版本中发现的CVE-2026-14241内存安全漏洞,探讨其技术细节、潜在风险以及用户应对策略,帮助读者全面了解这一网络安全事件的重要性。

本文详细分析了影响ColdFusion 2025.9及更早版本的CVE-2026-48281漏洞,探讨其技术特征、潜在威胁及企业应对方案,助力IT安全从业者全面理解并有效防御此类安全风险。
2026年07月01号 06点09分56秒 深度解析CVE-2026-48281漏洞:ColdFusion输入验证缺陷的安全风险与应对策略

本文详细分析了影响ColdFusion 2025.9及更早版本的CVE-2026-48281漏洞,探讨其技术特征、潜在威胁及企业应对方案,助力IT安全从业者全面理解并有效防御此类安全风险。

本文详细分析了ColdFusion 2025.9及之前版本存在的严重安全漏洞CVE-2026-48283,探讨其影响范围、攻击方式及修复建议,帮助企业用户提升系统安全防护能力
2026年07月01号 06点10分20秒 深度解析CVE-2026-48283漏洞:ColdFusion多版本存在的上传限制绕过风险

本文详细分析了ColdFusion 2025.9及之前版本存在的严重安全漏洞CVE-2026-48283,探讨其影响范围、攻击方式及修复建议,帮助企业用户提升系统安全防护能力

本文详细分析IBM Langflow OSS 1.0.0至1.9.6版本存在的CVE-2026-7663漏洞,探讨其潜在威胁、影响范围及企业应对措施,帮助用户提升安全防护能力。
2026年07月01号 06点10分47秒 深度解析CVE-2026-7663漏洞:IBM Langflow OSS安全风险与应对策略

本文详细分析IBM Langflow OSS 1.0.0至1.9.6版本存在的CVE-2026-7663漏洞,探讨其潜在威胁、影响范围及企业应对措施,帮助用户提升安全防护能力。

本文详细分析IBM Langflow OSS 1.0.0至1.10.0版本存在的CVE-2026-7871漏洞,探讨其攻击路径、影响范围及安全防护措施,帮助企业提升系统安全性。
2026年07月01号 06点11分07秒 深度解析CVE-2026-7871:IBM Langflow OSS漏洞分析与安全防护指南

本文详细分析IBM Langflow OSS 1.0.0至1.10.0版本存在的CVE-2026-7871漏洞,探讨其攻击路径、影响范围及安全防护措施,帮助企业提升系统安全性。